很多站长都有过这样的经历:网站刚上线不久,服务器就莫名其妙遭到大流量攻击,业务频繁中断。排查之后才发现,问题出在源站IP暴露上——攻击者根本不需要破解你的防护体系,只要拿到真实IP,就能绕过所有前置防线直接攻击服务器。那么,服务器到底怎么隐藏真实IP?本文将从原理到实操,详细讲解源站IP防护的完整方法。
一、为什么源站IP必须隐藏?
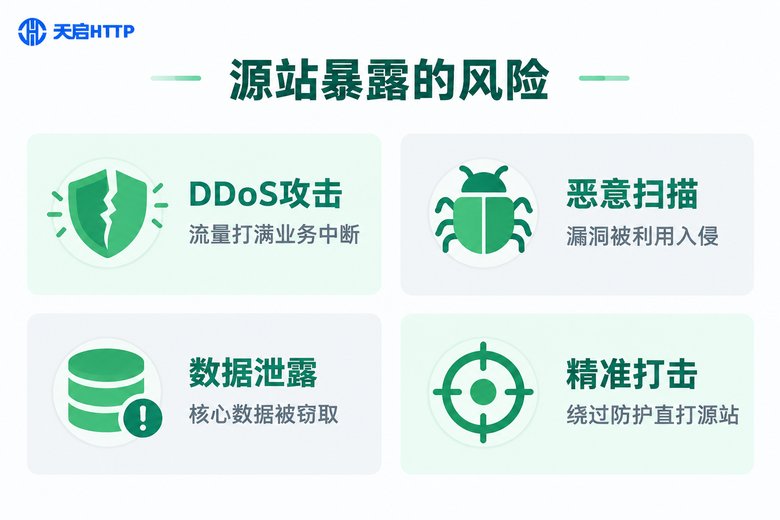
源站IP是服务器真正的公网地址,也是整条防护链上最核心的秘密。一旦泄露,会带来一连串连锁反应:
- 绕过防护直接攻击:你把防护都部署在域名层,攻击者拿到源站IP后直连服务器,所有前置防线瞬间失效;
- 大流量攻击打满带宽:源站直连意味着攻击流量不经过任何清洗,直接冲击服务器带宽和连接数;
- 端口扫描找漏洞:暴露的IP会被批量扫描,弱口令、未修复的组件都可能被利用;
- 核心数据面临风险:数据库、后台入口如果只靠“没人知道IP”来保护,等于裸奔。
简单说:隐藏源站IP不是可选项,而是服务器安全的第一道门槛。
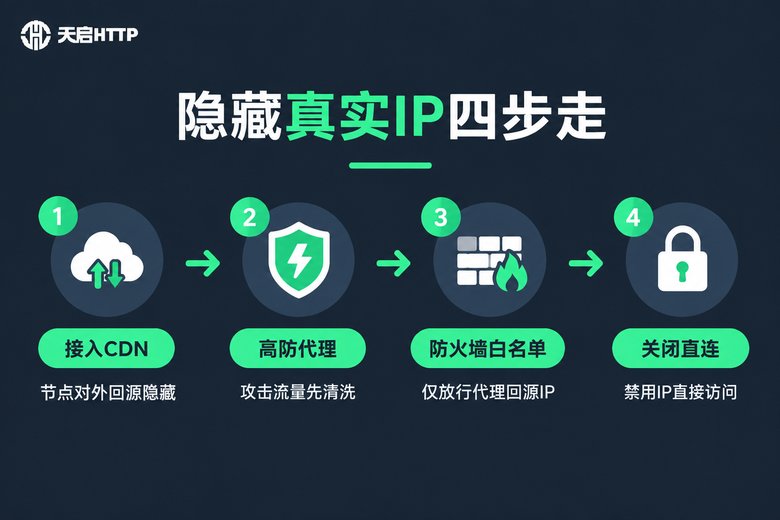
二、隐藏真实IP的四个核心方法
方法一:接入CDN,让节点替你“挡脸”
CDN会把域名解析到分布各地的加速节点上,用户和攻击者看到的都是节点IP,真实请求由节点回源获取。只要源站不对外暴露,在域名层面就查不到真实IP,这是成本最低、最通用的隐藏方式。
方法二:使用高防IP或反向代理
对于容易被攻击的业务,可以把流量先引到高防节点,清洗掉攻击流量后再转发到源站。源站只接收“干净”的回源流量,即使节点被攻击,业务也能保持可用。
方法三:防火墙白名单,只允许回源IP访问
这是最关键也最容易被忽略的一步。即使域名解析已经隐藏,如果服务器的80/443端口仍对全网开放,别人拿到IP照样能直连。正确做法是在防火墙上只放行CDN或代理的回源网段:
# 放行回源网段(示例网段,请替换为你所用CDN的官方回源地址)
iptables -A INPUT -p tcp --dport 443 -s 203.0.113.0/24 -j ACCEPT
iptables -A INPUT -p tcp --dport 80  -s 203.0.113.0/24 -j ACCEPT
# 其余来源一律拒绝直连
iptables -A INPUT -p tcp --dport 443 -j DROP
iptables -A INPUT -p tcp --dport 80  -j DROP
方法四:禁止IP直接访问网站
在Web服务里配置一个默认站点,凡是直接用IP访问的请求一律拒绝,避免攻击者通过“IP+默认证书”确认服务归属:
server {
    listen 80 default_server;
    server_name _;
    return 444;   # 不返回任何内容,直接断开连接
}
四种方法各有侧重,建议组合使用,下表是它们的对比:
| 方法 | 防护效果 | 成本 | 适用场景 |
|---|---|---|---|
| 接入CDN | 隐藏域名解析,兼顾加速 | 低 | 绝大多数网站 |
| 高防IP/反向代理 | 清洗大流量攻击 | 中高 | 易被攻击的业务 |
| 防火墙白名单 | 阻断IP直连 | 零成本 | 所有源站必做 |
| 禁止IP直接访问 | 防止通过IP确认归属 | 零成本 | 所有源站必做 |
三、这些细节最容易泄露真实IP
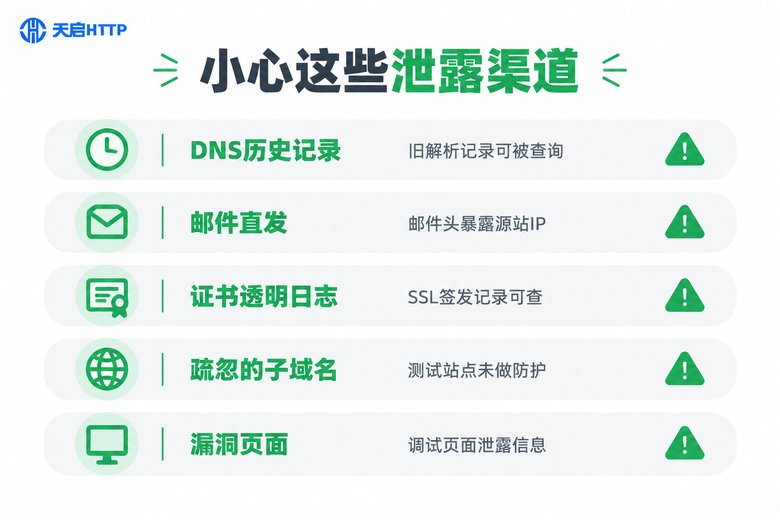
很多站长明明做了CDN,源站IP还是被挖了出来,问题往往出在下面这些细节上:
- DNS历史解析记录:接入CDN之前,域名曾直接解析到源站IP,历史记录会被第三方平台留存并可被查询。解决办法是隐藏IP后同步更换新的源站IP;
- 邮件直发暴露:服务器直接对外发信时,邮件头会带上源站IP。建议邮件走第三方发信服务,或使用独立的发信通道;
- 证书透明度日志:每次签发SSL证书都会被公开记录,如果证书覆盖了指向源站的子域名,就会被顺藤摸瓜;
- 疏忽的子域名:www做了防护,但test、admin、api等子域名直接解析到源站,等于白隐藏;
- 网站自身漏洞:调试接口、报错页面、信息泄露类漏洞,都可能把服务器信息直接暴露出来。
四、怎么验证源站IP已经藏好了?
做完防护后,建议站在攻击者的视角做一次自查:
- 解析验证:用nslookup或dig查询域名,返回的应该是CDN节点IP;
- 多地ping:通过多地ping工具确认各地区解析结果一致,且均为节点IP;
- 直连测试:用旧源站IP直接访问80/443端口,应该无法建立连接或无任何响应;
- 历史记录检查:查询DNS历史记录与证书透明度日志,确认没有残留的源站IP线索。
nslookup www.yourdomain.com
# 返回的应是CDN节点IP,而不是源站真实IP
需要提醒的是:隐藏IP不是一劳永逸的。如果确认旧IP已经泄露,最稳妥的做法是更换新的源站IP,并把白名单、禁直连等配置同步做全,否则换IP也只是把问题往后拖。
五、业务侧的代理IP怎么选?
除了源站防护,很多企业的日常业务——比如数据采集、接口调用、多账号运营——也需要大量稳定的代理IP来承载客户端请求。这类场景和源站防护是两套体系,选对服务商非常关键。
这里推荐了解一下天启HTTP:它是国内的IP代理服务商,提供HTTP/HTTPS/SOCKS5等多种协议的代理IP,动态IP和静态IP均可选择,覆盖国内多个城市,能满足不同业务场景对IP资源的需求。如果你的业务需要长期稳定的国内代理IP,建议先小规模试用评估连通性和稳定性,再决定接入方式。
常见问题
Q: 用了CDN之后,源站IP就绝对安全了吗?
不是。CDN只能隐藏域名解析层面的IP,如果防火墙没有限制直连、子域名仍解析到源站、或者邮件直发暴露了IP,攻击者依然能找到真实源站。CDN要配合白名单、禁直连、子域名排查一起做,才能真正起到防护效果。
Q: 隐藏真实IP后,网站访问速度会变慢吗?
正常情况下不会。CDN节点本身就带加速能力,用户访问的是离自己最近的节点;防火墙白名单只是限制谁能直连源站,不影响正常回源。如果配置后出现访问异常,优先检查回源网段是否放行完整。
Q: 旧源站IP已经泄露了,只做隐藏还有用吗?
建议更换新的源站IP。历史解析记录无法主动删除,旧IP一旦被记录就随时可能被利用。正确顺序是:先在新IP上完成白名单和禁直连配置,再把域名切换过去,最后对旧IP只保留回源白名单或直接弃用。
Q: 天启HTTP的代理IP可以用来隐藏服务器源站吗?
天启HTTP是国内IP代理服务商,主要面向客户端业务请求场景,比如数据采集、接口调用、多账号运营等需要大量国内代理IP的业务。服务器源站防护属于另一套体系,建议采用CDN加防火墙白名单的方案;两者并不冲突,业务侧需要稳定的国内代理IP时可以选择天启HTTP。