
为什么静态IP拿到手,第一件事是验真
不少人买完静态IP,拿到IP地址和账号密码就直接挂上业务开跑。但市面上的IP质量参差不齐,"货不对板"的情况并不少见:宣传是静态独享,实际却是多人共用一个出口;宣传归属地在上海,一查却在别的城市;更坑的是拿到一个早已被各大平台拉黑的"问题IP",业务刚起步就频繁触发验证码甚至封号。
等业务出了问题再回头排查,浪费的时间和损失往往远超IP本身的价格。所以正确的顺序是:先验真,后使用。下面按照从易到难的顺序,把常用的检测方法和工具完整盘点一遍,照着做一遍,十几分钟就能给IP做一次全面"体检"。
第一步:核对归属地与运营商信息
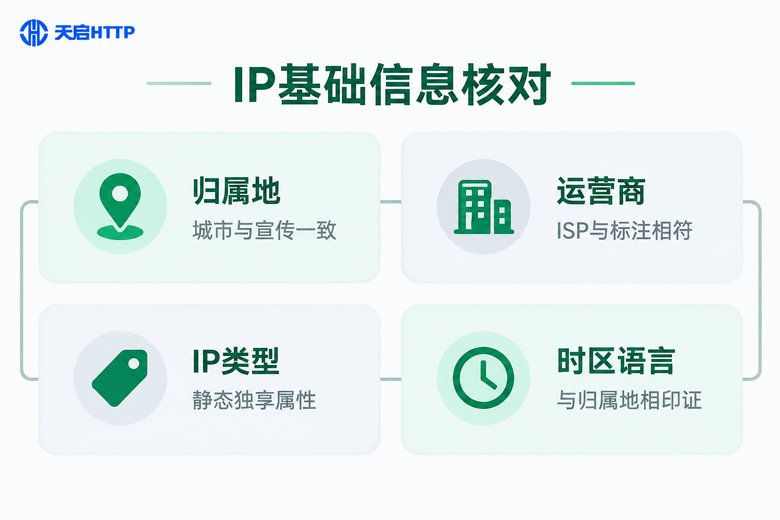
这是最基础的一步,相当于核对IP的"身份证"。配置好代理后,访问任意一个IP查询网站(例如 ip138、IPIP.NET 等国内常用查询站),看返回的省份、城市、运营商是否与购买页面的标注一致。
有几个容易忽略的细节:一是归属地要精确到城市级,只对上省份不算过关,很多业务场景对城市有硬性要求;二是运营商要匹配,标注是电信就不能查出联通,否则后续使用中容易出现线路质量问题;三是不同查询库的数据更新有快有慢,建议用两三个不同的查询站交叉验证,避免单一数据源造成误判。
第二步:查黑名单与风险分数,看IP干不干净
归属地对上了,只说明IP的"身份"没问题,不代表它"历史清白"。一个IP如果被前任使用者用来大量群发垃圾邮件、恶意注册、高频爬取,就会被各类风控库和黑名单收录。用这种IP去注册账号、提交请求,很容易被目标平台重点关照。
这一步常用的检测手段有三类:
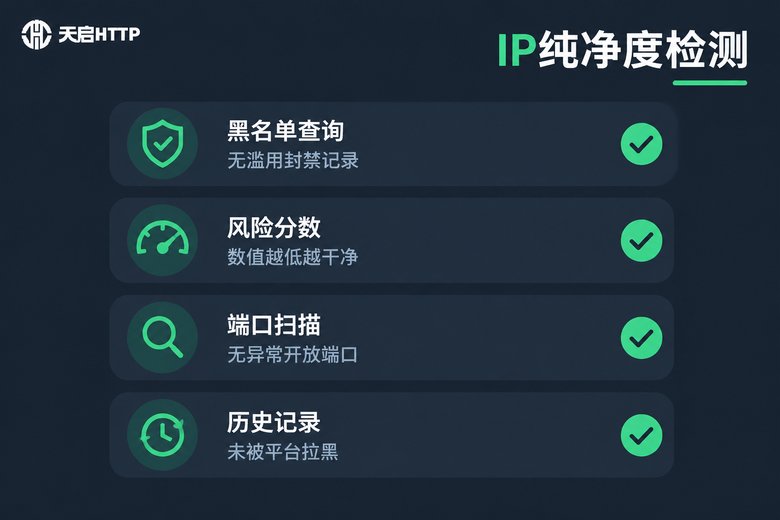
黑名单库查询:把IP放进 Spamhaus 等知名反滥用数据库里查一下,看是否被列入黑名单,有记录的直接判定为问题IP,尽快找服务商更换。
风险分数查询:Scamalytics 等工具会给IP打一个欺诈风险分,分数越低说明IP越"干净";如果显示高风险,就要谨慎使用。
目标平台实测:用IP实际访问你要操作的平台,观察是否频繁弹出验证码、请求是否被直接拒绝,这是最贴近真实业务的检验方式。
第三步:稳定性实测,确认"静态"名副其实
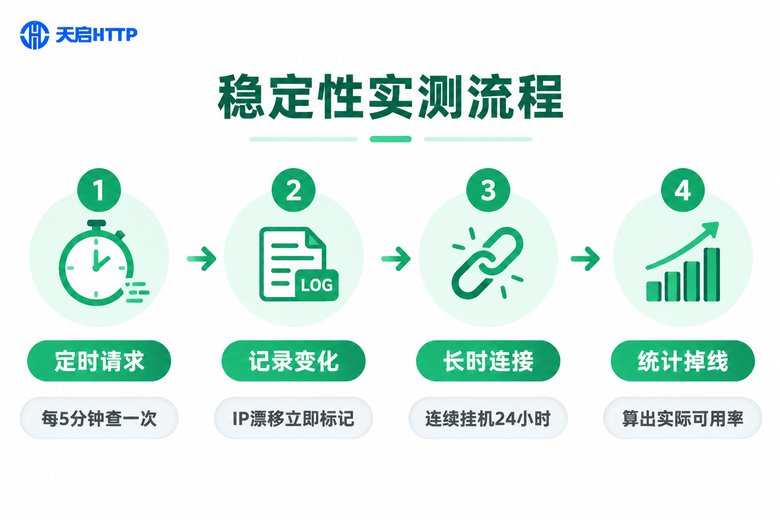
静态IP的核心卖点是有效期内IP保持不变。验证方法很直接:写个定时任务,每隔几分钟查询一次出口IP,连续监测24小时,看IP有没有漂移、连接有没有掉线。
一段简单的监测脚本,Linux 或 Mac 终端可以直接运行:
# 每5分钟查询一次出口IP,连续监测24小时,结果写入日志
for i in $(seq 1 288); do
  echo "$(date '+%F %T') $(curl -s -x http://用户名:密码@代理地址:端口 http://httpbin.org/ip)" >> ip_check.log
  sleep 300
done监测结束后重点看两个指标:一是出口IP是否始终不变,中途变过哪怕一次,都说明商家给你的可能是动态IP冒充的"假静态";二是请求成功率,统计日志里成功响应的占比,频繁超时、连接失败的IP,稳定性和可用率都不达标,不建议投入使用。
第四步:匿名性检测,确认没有"漏底"
如果你使用静态IP是为了隔离客户端真实信息,那还要多测一项:代理到底是高匿名还是普通匿名。
最简单的办法是访问请求头回显服务(例如 httpbin.org/headers),看返回结果里有没有 X-Forwarded-For、Via 这类暴露代理特征甚至真实IP的字段。高匿名代理不应该携带这些信息;如果回显里出现了你本地的公网IP,说明匿名级别不达标,需要立即反馈给服务商处理。
另外,部分使用场景下DNS请求可能不走代理通道,造成真实网络环境泄露,可以借助常见的DNS泄漏测试页面检查一下,确认解析请求的走向符合预期。
一张表汇总:静态IP验真清单
把上面的检测点整理成一张表,拿到新IP后逐项核对打勾即可:
| 检测维度 | 检测内容 | 常用工具/方法 | 合格标准 |
|---|---|---|---|
| 归属地 | 省市是否与宣传一致 | ip138、IPIP.NET 等查询站 | 城市级完全一致 |
| 运营商 | ISP是否与标注相符 | IP查询站、WHOIS | 与购买页一致 |
| 纯净度 | 是否被拉黑、风险高低 | Spamhaus、Scamalytics | 无记录、低风险 |
| 稳定性 | IP是否漂移、是否掉线 | 定时脚本监测24小时 | IP不变、成功率高 |
| 匿名性 | 是否泄露真实信息 | 请求头回显、DNS检测 | 无代理特征字段 |
从源头省心:选对服务商比事后补救更重要
检测做得再勤,本质上都是事后把关。真正高效的做法,是从购买环节就选择IP质量管理严格的服务商,把问题挡在交付之前。
以天启HTTP为例,作为国内IP代理服务商,其静态长效IP在归属地与运营商信息上标注清晰,IP资源经过筛选与质检后交付,使用中遇到异常还有技术客服跟进处理。购买后按本文的方法做一轮检测,各项指标达标再正式投入使用,整个验真过程会顺畅很多。
最后提醒一句:IP质量只是基础,业务端的请求频率、行为习惯同样影响使用效果。好IP加上好习惯,才能长期稳定地跑下去。
常见问题
Q: 查询网站显示的归属地和商家说的不一样,一定是假IP吗?
不一定。不同IP库的数据源和更新频率不同,可能出现小幅偏差。建议用两三个不同的查询网站交叉验证,如果所有库都指向同一个"错误"城市,基本可以判定归属地造假。
Q: 风险分数多少算干净?
不同工具的评分体系不同,一般来说分数越低越好。如果查询结果显示高风险或中高风险,说明该IP有滥用历史,不建议用于对质量要求较高的业务。
Q: 监测期间IP偶尔变了一次,正常吗?
不正常。真正的静态IP在有效期内不应发生变化。出现漂移说明可能是动态IP冒充,或服务商资源调度有问题,建议保留监测日志并及时向服务商反馈。
Q: 各项检测都通过了,为什么实际使用还是容易被风控?
IP质量只是风控考核的一环,请求频率过高、行为特征过于规律、账号环境异常等同样会触发限制。建议控制访问节奏,让业务行为尽量接近真实用户。
Q: 新手购买静态IP有什么建议?
先明确业务需要的城市和运营商,再选择质检严格、售后到位的服务商(例如天启HTTP),购买后按本文清单完成一轮验真,确认无误后再把核心业务迁移上去。