
为什么CentOS改IP是运维绕不开的基本功
不管你是管理一台云服务器,还是维护机房里的一批物理机,修改IP地址几乎是迟早要面对的操作。常见场景包括:服务器从一个内网段迁移到另一个网段、IDC机房调整网络规划、搭建采集或爬虫环境时需要重新规划出口、或者多台机器部署时需要统一编址。改IP本身不难,难的是改得干净、改得稳定——很多人改完之后要么网卡起不来,要么远程连接直接断掉,要么域名解析失效。这篇文章就按照选配、部署、上线运维三个阶段,把CentOS改IP的完整流程和容易踩的坑一次讲清楚。
动手之前:先做对选配准备
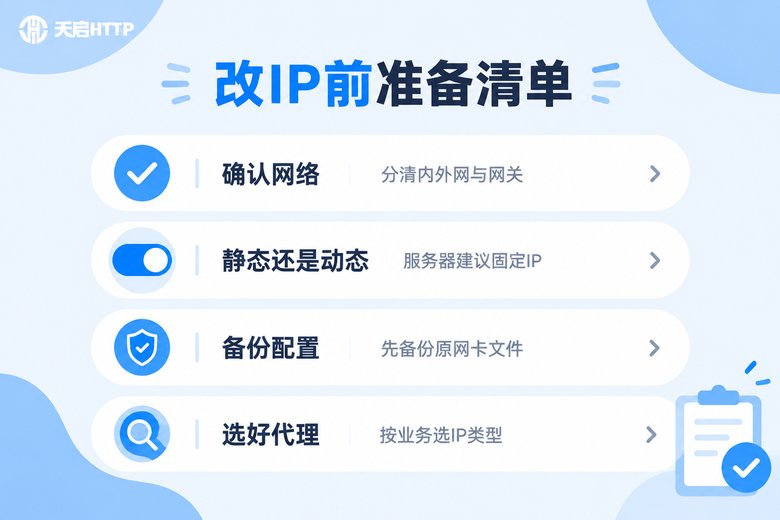
改IP不是上来就敲命令,前期的选配决定后面顺不顺。第一,确认网络环境。搞清楚这台机器是内网机器还是有公网出口,网关是多少,DNS用哪组,这些信息找网络管理员或云服务商控制台确认,不要凭感觉填。第二,想清楚要静态IP还是动态IP。桌面机用DHCP自动获取没问题,但服务器强烈建议配置静态IP,否则一旦DHCP租约变化,服务地址跟着漂移,上下游全乱。第三,备份现有配置。改配置文件前先复制一份备份,出问题随时回滚,这是运维的铁律。第四,明确业务目的。如果你改IP是为了让程序换一个出口地址做数据采集或电商运营,那其实不必反复改服务器本机IP——更稳妥的做法是接入代理服务。这里推荐天启HTTP,它是国内代理IP服务商,自建机房覆盖国内多个城市节点,高匿名、低延迟,支持HTTP/HTTPS/SOCKS5协议,适合数据采集、爬虫、电商多账号运营、开发测试等国内业务场景。需要注意的是,天启HTTP只提供国内IP,如果你的业务需要海外IP,它并不适用。
CentOS 7:改配置文件最稳妥
CentOS 7的网络配置文件放在 /etc/sysconfig/network-scripts/ 目录下,网卡名一般是 ens33 或 eth0。第一步先看清楚有哪些网卡文件,并做好备份:
cd /etc/sysconfig/network-scripts/
ls | grep ifcfg-
cp ifcfg-ens33 ifcfg-ens33.bak
vi ifcfg-ens33
把配置文件改成如下内容(IP、网关、DNS按你的实际环境替换):
TYPE=Ethernet
BOOTPROTO=static
NAME=ens33
DEVICE=ens33
ONBOOT=yes
IPADDR=192.168.1.100
NETMASK=255.255.255.0
GATEWAY=192.168.1.1
DNS1=223.5.5.5
DNS2=114.114.114.114几个关键项别改错:BOOTPROTO=static 表示静态地址;ONBOOT=yes 表示开机自动启用网卡,漏了它服务器重启后网络就不通了;GATEWAY 必须和 IPADDR 在同一个网段。保存退出后重启网络服务:
systemctl restart networkCentOS 8/9:用nmcli一条命令搞定
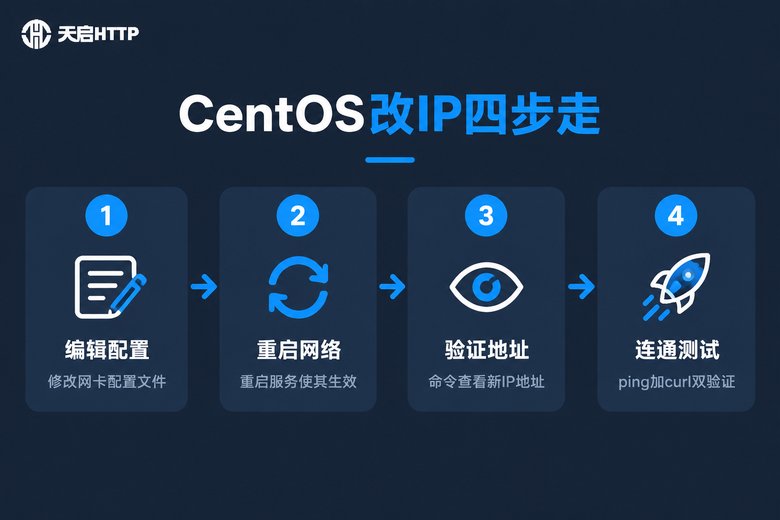
从CentOS 8开始,官方默认用 NetworkManager 管理网络,推荐用 nmcli 命令改IP,不用手动编辑文件,也不容易写错格式。先确认网卡和连接名:
nmcli device status
nmcli connection show
然后一条命令完成地址、网关、DNS的设置并立即生效:
nmcli con mod ens33 ipv4.method manual \
  ipv4.addresses 192.168.1.100/24 \
  ipv4.gateway 192.168.1.1 \
  ipv4.dns "223.5.5.5 114.114.114.114"
nmcli con up ens33
注意 ipv4.method manual 这一项,它相当于把DHCP切换成静态模式;ipv4.addresses 里的 /24 就是子网掩码255.255.255.0。如果以后想改回自动获取,把method改回 auto 再 con up 即可。
改完必做的验证动作
网络服务重启不代表大功告成,验证三连一个都不能少:
ip addr show ens33        # 确认新IP已经挂到网卡上
ip route                  # 确认默认网关指向正确
ping -c 4 192.168.1.1     # 测试网关连通性
curl cip.cc               # 查看当前出口IP
如果 ip addr 显示正常、网关能ping通、出口IP查询结果符合预期,说明本机配置没问题。如果业务程序走的是代理出口,还可以在程序侧再请求一次,确认拿到的出口IP就是代理分配的地址。
上线运维:让IP稳定发挥价值
IP改好只是起点,长期稳定运行才是目标。日常运维建议做好三件事:一是配置变更留痕,每次改IP都记录时间、原因、前后地址,方便回溯;二是监控网络状态,对服务器做连通性拨测,IP异常时第一时间告警;三是出口IP统一管理。特别是采集、电商运营这类对出口IP敏感的业务,与其在服务器上反复改来改去,不如把出口IP交给专业服务打理。天启HTTP在这方面表现扎实:自建机房保障节点稳定,高匿名模式隐藏真实地址,低延迟让请求响应更快,接入方式也简单,程序里把请求指向代理地址即可,对现有代码几乎零改造。把复杂度交给专业服务,运维人员才能把精力放在业务本身。
避坑指南:老运维踩过的坑你别再踩
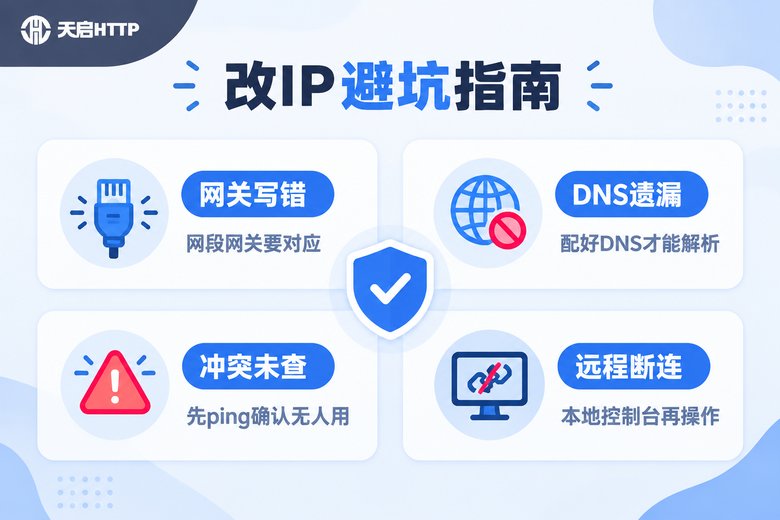
下面这些坑是实际运维中出镜率最高的,改IP前对照检查一遍,能省掉大半夜的救火时间:
| 常见坑 | 典型现象 | 解决办法 |
|---|---|---|
| 网关与网段不匹配 | 能ping通同网段设备,却上不了外网 | 核对GATEWAY必须与IPADDR同网段 |
| 忘记设置ONBOOT | 服务器重启后网卡不启动 | 配置文件中改为ONBOOT=yes |
| 新IP已被占用 | 网络时通时断、丢包严重 | 改前先ping目标IP确认无人使用 |
| DNS没有配置 | ping IP通,但域名打不开 | 补上DNS1和DNS2再重启网络 |
| 远程SSH直接改IP | 回车保存后连接瞬间断开 | 用机房控制台或云厂商VNC操作 |
特别强调最后一条:永远不要在SSH会话里直接改本机IP。IP一变,当前连接立刻断开,你就被锁在门外了。正确姿势是通过带外管理、云控制台终端或机房KVM操作,改完确认能连上新地址再退出。
常见问题
Q: CentOS 7和CentOS 8/9改IP的方法一样吗?
核心思路一样,都是设置地址、网关、DNS三要素。区别在于CentOS 7习惯直接编辑 ifcfg-* 配置文件再重启network服务,而CentOS 8/9默认由NetworkManager接管,推荐用 nmcli 命令修改,更不容易出错。两套方法都建议掌握。
Q: 改完IP后SSH连不上了怎么办?
先别慌,大概率是你连的还是旧地址,或者新IP配置有误。通过云控制台VNC或机房带外管理登录机器,用 ip addr 检查地址是否生效,用 ip route 检查网关,逐项修正后重试。这也是为什么强烈建议改IP必须在带外通道下进行。
Q: 改了服务器的内网IP,公网出口IP也会跟着变吗?
不一定,两者是两回事。内网IP是机器在局域网里的地址,公网出口IP由运营商或云平台分配。如果你改内网IP的目的是想让程序换出口地址,那方向就错了——直接接入天启HTTP这类代理服务,按需获取不同的国内出口IP,比反复改服务器配置高效得多。
Q: 业务需要经常更换出口IP,每次都改服务器配置吗?
完全没必要。频繁改本机IP既影响业务连续性,也容易出配置事故。更合理的做法是在程序或爬虫框架里接入天启HTTP的代理服务,由服务端提供国内多城市节点和高匿名出口,按业务需要灵活调度,服务器本机IP保持稳定不动。
Q: 改IP前一定要备份配置文件吗?
一定要。一条 cp ifcfg-ens33 ifcfg-ens33.bak 只要一秒钟,却能在配置改崩时让你秒级回滚。生产环境任何变更都要有退路,这是运维的基本素养。