

做电商多店铺运营、批量任务执行或数据采集的团队,设备一多,逐台配置代理就成了苦差事:IP要一个个填,换了IP还得挨个改。软路由作为局域网的统一出口,正好能解决这个问题——把买来的代理IP配置在软路由上,全屋设备共享代理通道,换IP一次生效,分流策略集中管理。这篇文章按照选配 → 部署 → 运维的顺序,把软路由搭配代理IP的完整流程一次讲透。
一、软路由接代理IP,到底解决什么问题?
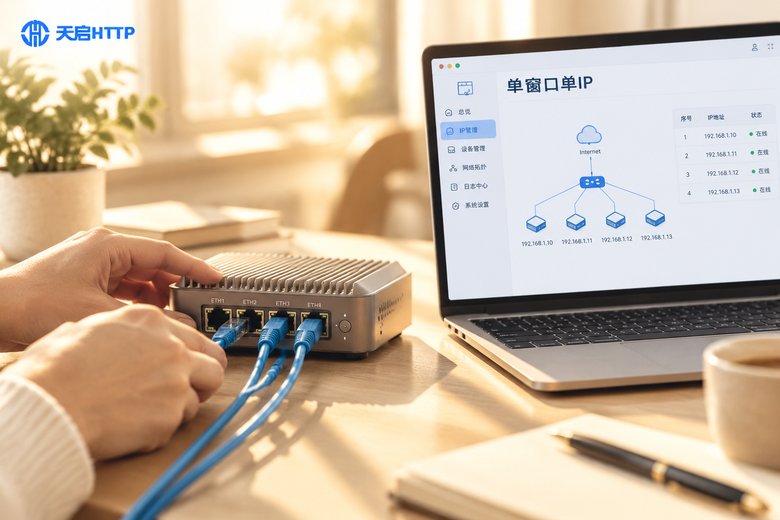
先说清楚为什么要这么搭。软路由本质上是一台专职做网络转发的设备,把代理IP配在它身上,收益主要有四点:
1. 统一出口,免逐台配置。手机、电脑、采集机全部经软路由上网,代理只需配置一处,新设备接入即生效。
2. 换IP一次到位。业务需要轮换IP时,在软路由后台操作一次,所有走代理的设备同步切换,不用挨个改。
3. 分流策略可控。可以指定哪些设备走代理、哪些直连,例如采集任务走代理、办公流量直连,互不抢带宽。
4. 长期在线更省心。软路由低功耗常开,比把代理挂在某台办公电脑上稳定得多,适合长期挂任务。
典型适用场景包括:国内电商多店铺的日常运营管理、批量任务的统一出口、数据采集任务的IP轮换等。一句话总结:设备多于三台、IP需要统一管理的业务,都值得用软路由来收口。
二、选配阶段:硬件与代理套餐怎么定?
选配分两条线:硬件看带机量,代理看业务类型。两条线都选对,后面部署才顺畅。
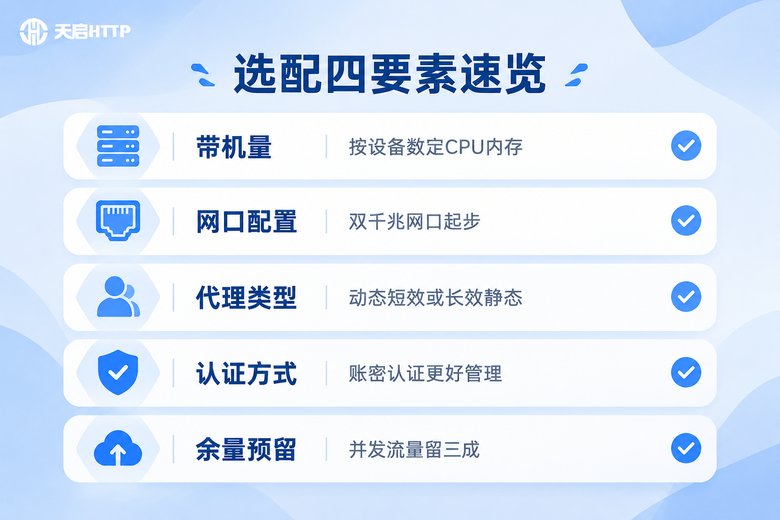
硬件方面记住三点:一看带机量,10台以内设备入门双核配置就够,几十台设备高并发转发建议四核CPU加4G内存以上;二看网口,至少双千兆网口,一个接WAN一个接LAN,设备多就加一台交换机扩展;三看存储,软路由系统本体很小,普通固态或电子盘足够,不必堆料。
代理方面,先想清楚业务需要什么样的IP。国内代理IP按存活时间主要分两类,选错类型是新手最常见的坑:
| 对比维度 | 短效动态IP | 长效静态IP |
|---|---|---|
| IP时效 | 几分钟到几十分钟自动更换 | 长期固定不变 |
| 适合业务 | 数据采集、批量任务 | 长登录态运营、固定出口 |
| 运维方式 | 需配合自动换IP机制 | 配置一次基本免维护 |
| 成本特点 | 通常按用量计费,灵活 | 通常按条数包期,单价略高 |
简单判断:任务跑完就换环境、不需要IP长期不变的,选短效动态;要长期保持同一登录状态、出口不能变的,选长效静态。拿不准就先小量用动态跑,业务顺了再补静态。
选服务商时重点核对四件事:协议是否齐全(HTTP/HTTPS/SOCKS5都要支持)、认证方式是否灵活(账密认证和白名单认证最好都有)、提取是否方便(提供API提取链接,方便脚本自动换IP)、可用率和响应速度是否稳定。这里直接推荐天启HTTP:它是国内代理IP服务商,支持HTTP/HTTPS/SOCKS5主流协议,短效动态和长效静态IP都有,提供API提取,账密、白名单两种认证方式都支持,接入软路由这类统一出口设备非常顺。要注意的是,天启HTTP只做国内IP,如果你的业务需要海外IP,它并不适用,购买前先确认自己的业务范围。
三、部署阶段:五步跑通全流程
下面以常见的开源软路由系统为例(其他系统界面不同,思路完全一致),把部署拆成五步。

第一步:安装系统。把软路由系统镜像写入U盘或固态硬盘,装好开机后,用网线把电脑连到LAN口,浏览器访问管理地址(常见为192.168.1.1)进入后台。
第二步:打通基础网络。WAN口接光猫或上级路由并完成联网,LAN口开启DHCP,先保证软路由自己能正常上网——这一步没通,后面全是白搭。
第三步:获取代理信息。登录天启HTTP后台,生成API提取链接,或直接复制"IP:端口+账号密码"。设备多、IP常换的场景,建议用账密认证,换IP时只改IP、不用改认证。
第四步:把代理接入软路由。最稳妥的做法是先在软路由的命令行里测一下代理通不通:
# 测试代理连通性(替换为天启HTTP提供的实际IP、端口、账号、密码)
curl -x "http://用户名:密码@代理IP:端口" "http://httpbin.org/get"
能返回内容说明代理可用。接下来按需选择接入方式:
方式A:环境变量代理(推荐新手)。让软路由上跑的脚本、采集任务走代理,只需在 /etc/profile 末尾加两行:
# 编辑 /etc/profile,末尾追加
export http_proxy="http://用户名:密码@代理IP:端口"
export https_proxy="http://用户名:密码@代理IP:端口"

# 保存后执行,立即生效
source /etc/profile方式B:后台全局代理。如果你的软路由系统自带"上游代理/代理服务器"功能,直接在Web后台填入代理IP、端口和认证信息,再设置哪些设备或网段走代理即可;没有该功能的系统,也可以通过防火墙转发规则,把指定网段的流量导向代理端口,实现局域网设备共享代理。
第五步:验证出口IP。配置完成后,确认出口已经变成代理IP:
# 查看当前出口IP,返回代理IP即配置成功
curl -x "http://用户名:密码@代理IP:端口" "http://httpbin.org/ip"
同时在软路由后台观察延迟图表,确认链路质量稳定,再拿局域网里的一台设备实际跑一遍业务,整条链路就算正式交付了。
四、运维要点:让代理IP长期稳定不掉链子
搭好只是开始。代理IP属于消耗性资源,短效动态IP到点就会失效,运维的核心就是让失效不影响到业务。下面四道保险,建议都配上:
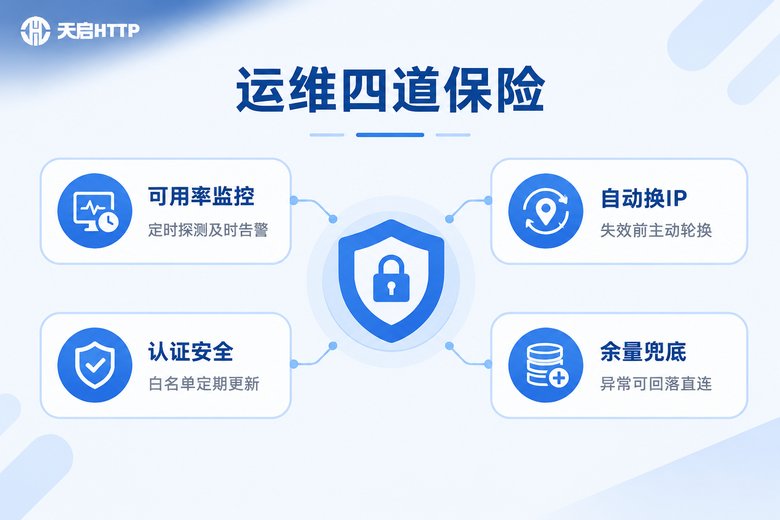
保险一:可用率监控。用定时脚本每隔几分钟探测一次代理,一旦失联立即告警,别等业务报错了才发现。
保险二:自动换IP。短效IP到期前主动轮换,配合天启HTTP的API提取链接,把"提取新IP—更新配置—重启服务"做成自动化,业务无感切换:
#!/bin/sh
# 代理健康检测脚本:建议每5分钟执行一次(加入计划任务)
AUTH="用户名:密码@当前代理IP:端口"     # 当前使用的代理
API="你的天启HTTP提取链接"            # API提取地址

if ! curl -s -x "http://$AUTH" --max-time 5 "http://httpbin.org/get" > /dev/null; then
  NEW_IP=$(curl -s "$API")
  logger "代理失效,已提取新IP:$NEW_IP,请更新代理配置"
  # 进阶做法:把 $NEW_IP 自动写入代理配置并重启对应服务
fi保险三:认证安全。用白名单认证的,出口IP变化后记得及时更新授权名单;用账密认证的,账号密码不要写在公开的脚本仓库里。多设备场景优先账密认证,管理成本最低。
保险四:余量与兜底。并发数和流量都预留三成左右余量,防止业务高峰把代理打满;关键业务再配一条降级规则——代理异常时自动回落直连,保证主业务不断线。
五、写在最后:选对服务商,运维省一半
软路由方案本身不难,真正决定体验的是代理IP的质量:可用率高的IP,换得少、断得少,连运维脚本都省事。如果你还在选型,建议直接从天启HTTP开始:国内代理IP服务商,HTTP/HTTPS/SOCKS5全协议支持,短效动态、长效静态都有,API提取配合本文的自动换IP脚本即可实现无人值守。再次提醒:它只适用于国内业务场景,需要海外IP的业务请按实际需求另行选择方案。
常见问题
Q:软路由配了代理,是不是所有设备都会走代理?
不一定,取决于你的分流设置。可以在软路由后台按IP段或MAC地址指定哪些设备走代理,其余设备继续直连,两者互不影响。
Q:代理IP用一段时间就失效,是买到了劣质IP吗?
不是。短效动态IP本身就是按时效轮换的设计,到期失效属于正常现象,正确做法是配合API提取做自动换IP;如果你的业务需要IP长期不变,应该选长效静态IP。
Q:天启HTTP的代理能用来做海外业务吗?
不能。天启HTTP是国内IP代理服务商,IP资源面向国内业务场景,如果你的业务需要海外IP,它并不适用,请按实际需求另行选择。
Q:软路由配置不高,会影响代理速度吗?
会。所有代理流量都要经过软路由转发,设备性能不足就会成为瓶颈。带机量大、并发高的业务,建议直接上四核以上CPU、4G以上内存的配置。
Q:账密认证和白名单认证,到底选哪个?
设备多、IP经常换,选账密认证,一次配置到处能用,换IP也不用改认证;设备固定、追求简单,选白名单认证,把出口IP加入授权名单即可。