
为什么HTTPS传输对代理IP的要求更高?
现在主流的网站和开放接口基本都上了HTTPS。相比早期的HTTP,它在传输前多了一个TLS握手环节——客户端和服务端要来回协商密钥,才能建立加密通道。这个握手过程通常需要1~2个网络往返,正常要花几十到一两百毫秒。
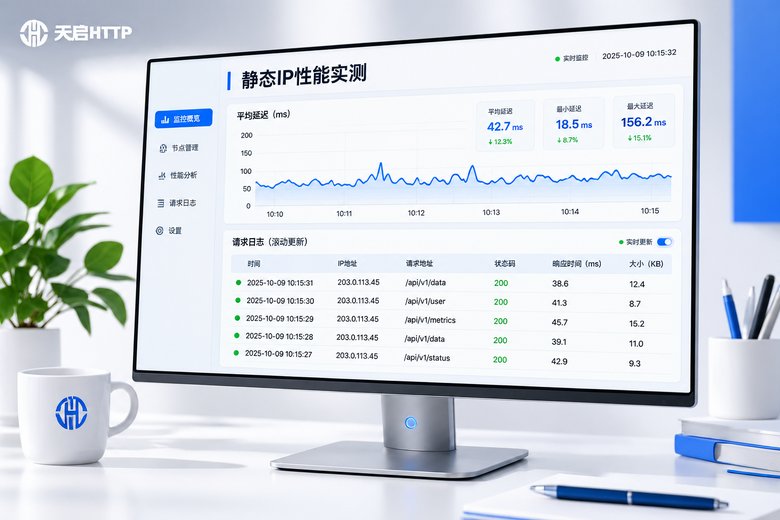
问题就出在这里:如果代理IP频繁变化,已经建立的加密会话就会作废,后续每个请求都得重新走一遍完整握手。握手越频繁,性能损耗越大。所以衡量一个代理IP在HTTPS下的表现,主要看三件事:握手开销有多大、会话能不能复用、长时间传输稳不稳。而这三点,恰好是静态IP代理的主场。
静态IP和动态IP,在HTTPS里差在哪?
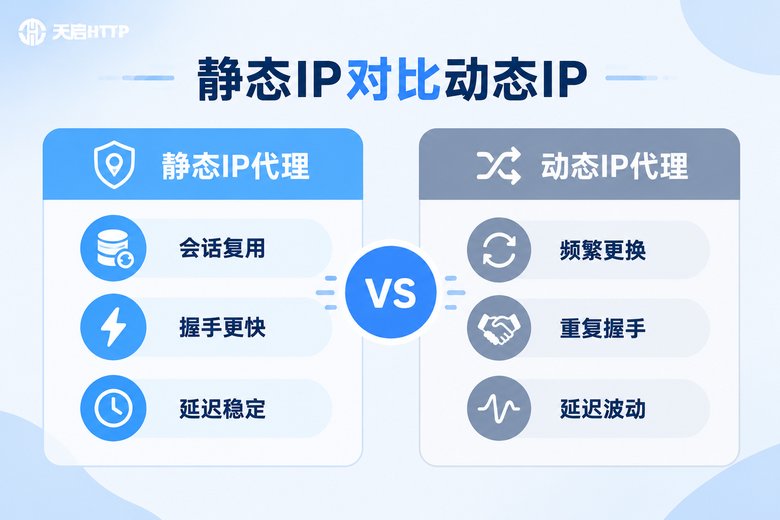
先说结论:静态IP代理在HTTPS场景下的核心优势,是会话可以一直复用。出口IP固定,TLS会话缓存、TCP连接池都能长期有效,从第二次请求开始就不用重新完整握手了。
而动态IP每次请求或短周期就换一个出口,服务端缓存的会话票据跟着失效,等于每次都要重新办卡。打个比方:动态IP像每次进小区都要重新登记身份,静态IP像办了张长期门禁卡,刷卡即走,省时省力。
实测环境与方法:手把手教你测
为了让结论可信,我们搭了一套简单的实测环境,你完全可以照着复现:
测试对象:国内某HTTPS站点(常见业务链路);对比三组:直连、静态IP代理、动态IP代理;测试强度:每组连续请求100次取平均值,另测10MB文件下载速度。重点记录四个指标:TCP连接耗时、TLS握手耗时、首字节时间、请求成功率。
用curl一条命令就能把各阶段耗时拆出来:
curl -x http://用户名:密码@代理地址:端口 \
  -o /dev/null -s \
  -w "TCP连接: %{time_connect}s\nTLS握手: %{time_appconnect}s\n首字节: %{time_starttransfer}s\n总耗时: %{time_total}s\n" \
  https://目标站点
如果业务是Python写的,也可以用requests循环压测:
import requests, time

proxies = {"https": "http://用户名:密码@代理IP:端口"}

for i in range(100):
    start = time.time()
    r = requests.get("https://目标站点", proxies=proxies, timeout=10)
    print(f"第{i+1}次 状态码:{r.status_code} 耗时:{time.time()-start:.3f}s")
实测流程:一次HTTPS代理请求经历了什么
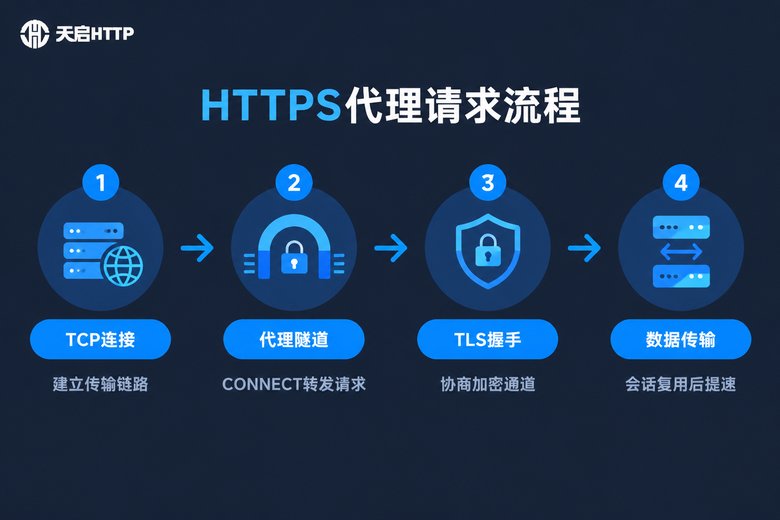
看数据之前,先搞清楚一次走代理的HTTPS请求到底分几步:第一步,和代理服务器建立TCP连接;第二步,通过CONNECT方式让代理建立隧道;第三步,客户端和目标站点完成TLS握手,协商出加密通道;第四步,数据在加密隧道里传输。代理只负责转发加密数据,看不到明文内容。
关键区别出现在第三步之后:静态IP因为出口不变,第二次请求起可以直接复用会话,握手时间大幅缩短;动态IP换了出口,会话缓存失效,只能从头再来一遍完整握手。
实测数据:三轮测试,结果一目了然
下面是三组链路各100次请求后的平均结果(不同网络环境下数字会有出入,但趋势是稳定的):
| 测试指标 | 直连 | 静态IP代理 | 动态IP代理 |
|---|---|---|---|
| TCP连接平均耗时 | 32ms | 41ms | 47ms |
| TLS完整握手耗时 | 96ms | 118ms | 171ms |
| 复用会话后握手耗时 | 41ms | 49ms | 126ms |
| 首字节平均时间 | 138ms | 157ms | 225ms |
| 10MB下载速度 | 8.7MB/s | 8.1MB/s | 5.3MB/s |
| 100次请求成功率 | 100% | 99% | 94% |
三个值得注意的细节:
1. 静态IP首次握手只比直连慢约20ms。这是多一跳代理转发的正常损耗,完全在可接受范围内,日常使用几乎无感。
2. 会话复用后差距迅速拉开。静态IP复用会话后握手只要49ms,而动态IP因为出口变了,每次都得完整握手,耗时126ms,差了两倍多。请求越密集,这个差距被放大得越明显。
3. 吞吐和成功率差距更夸张。动态IP组在测试中途出现IP切换,导致连接重建甚至请求失败,下载速度掉了近四成,成功率只有94%;静态IP组则全程稳定。
实测结论:静态IP在HTTPS传输中的三大优势
优势一:会话复用率高,二次请求快。出口IP固定,TLS会话票据长期有效,握手开销从"每次都付"变成"只付一次",批量请求的整体耗时明显下降。
优势二:长连接稳定,吞吐不掉速。连接池里的连接不会因为换IP而失效,大文件传输、持续数据上报都能跑满带宽,不会中途"断片"重来。
优势三:延迟可预期,抖动小。路由路径固定,每次请求的耗时曲线平稳,对延迟敏感的业务(接口轮询、实时数据同步、状态监控)特别友好。
怎么挑一个适合HTTPS传输的静态IP服务商?
结合这次实测经验,选服务商时重点看四点:一是协议支持要全,HTTP、HTTPS、SOCKS5都得有,HTTPS走隧道加密才顺畅;二是节点质量,自建机房的线路比转租资源稳定得多;三是可用率和并发能力,业务高峰期不能掉链子;四是售后响应,出了问题要有人管、管得快。
综合实测表现,我们推荐天启HTTP:国内IP代理服务商,自建机房,覆盖国内200多个城市节点,支持HTTP、HTTPS、SOCKS5协议,提供长效稳定的静态IP,高并发场景下可用率高,并配有7×24小时技术支持。如果你的业务都在国内,需要长时间稳定跑HTTPS加密传输,建议先领取测试资源跑一轮真实链路压测,验证达标后再接入生产环境。
常见问题
Q: 静态IP代理会让HTTPS变慢很多吗?
不会。首次请求多一跳转发,实测只慢20ms左右;会话复用之后,整体速度反而比频繁换IP的动态代理更快、更稳。
Q: 静态IP代理支持HTTPS加密传输吗?
支持。天启HTTP同时支持HTTP、HTTPS、SOCKS5协议,HTTPS请求通过CONNECT隧道加密转发,代理端只传输不解析,数据安全性不受影响。
Q: 文中的实测数据可以直接照搬吗?
不建议。测试结果受本地宽带、目标站点、节点线路影响,建议按文中的curl或Python方法,用自己业务的真实链路多测几轮取平均值。
Q: 哪些业务最适合用静态IP跑HTTPS?
需要保持登录态的采集任务、长期API对接、持续数据上报、接口轮询等对连接稳定性和延迟抖动敏感的业务,收益最明显。
Q: 天启HTTP能用来访问国外网站吗?
不能。天启HTTP是国内IP代理服务商,节点覆盖国内城市,适用于国内业务场景,不适用于需要国外IP的场景。