
先搞明白:socket5其实就是SOCKS5
很多人习惯把 SOCKS5 写成 socket5,其实是同一个东西的口误写法。SOCKS5 是一种通用的代理协议,它工作在会话层,不关心你跑的是网页、程序还是其他客户端流量,只要客户端支持 SOCKS5,都能通过它转发请求。相比 HTTP 代理只能处理网页类请求,SOCKS5 的兼容性更广,还支持账号密码认证和 UDP 转发,所以自建代理时大家基本都选它。
给服务器装一个 SOCKS5 代理,典型用途包括:让本地程序通过服务器的出口 IP 访问目标网站、给采集脚本提供一个固定的请求出口、给团队内部工具统一网络入口等。需求不同,用法下面都会讲到。
动手之前:准备好这四样东西
工欲善其事,必先利其器。开始安装前,请确认以下条件都已满足,能少踩 80% 的坑:
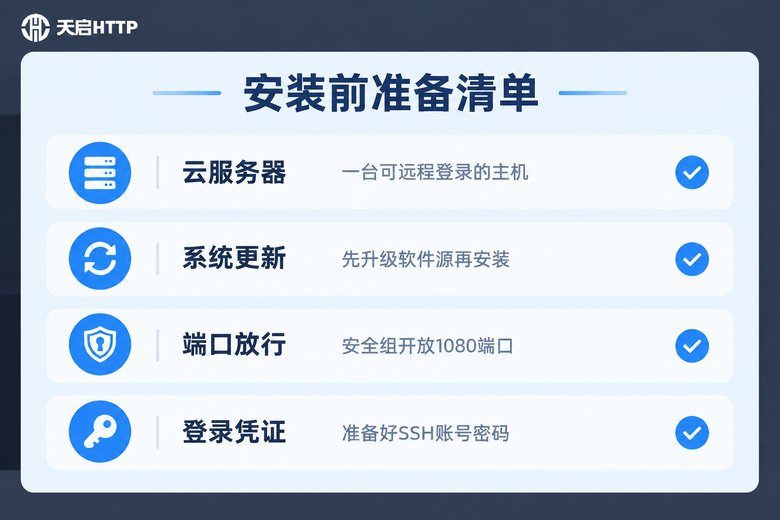
第一,一台云服务器。国内主流云厂商的轻量服务器或 ECS 都可以,1核2G 的最低配置就够跑代理服务,系�统建议选 Ubuntu 20.04 及以上或 CentOS 7 及以上,并能通过 SSH 正常登录。
第二,系统软件源可用。登录后先执行一次系统更新,确保能正常拉取安装包,避免安装中途报错。
第三,端口提前放行。这是新手最容易忽略的一步。SOCKS5 默认常用 1080 端口,你需要到云控制台的安全组里放行这个端口的 TCP 流量,否则装好了也连不上。
第四,准备一个认证账号。公网上的代理如果不设密码,很快就会被扫到滥用,所以我们要提前规划好代理的用户名和密码。
全流程演示:五步装好SOCKS5代理
下面进入正题。整个安装过程归纳起来就是五步:装软件、改配置、建账号、重启服务、放行端口,每一步都有对应命令,照抄即可。
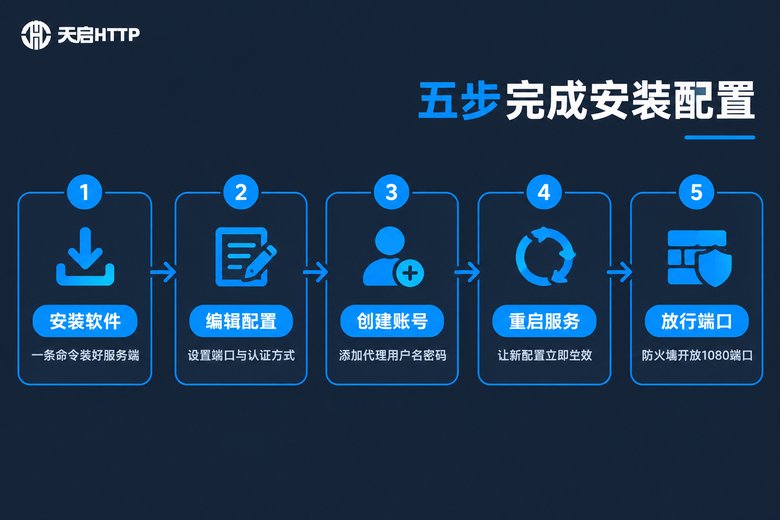
第一步:安装 dante-server。这是 Linux 下最常用的 SOCKS5 服务端,一条命令装好:
# Ubuntu / Debian 系统
sudo apt update
sudo apt install dante-server -y第二步:确认网卡名。配置文件里要填写真实的出口网卡名,云主机常见的是 eth0 或 ens5,用下面的命令查看:
ip addr第三步:编辑配置文件。先备份再修改,防止改错无法回退:
sudo cp /etc/danted.conf /etc/danted.conf.bak
sudo vim /etc/danted.conf
把配置改成下面的内容(注意 external 一行要换成你自己的网卡名):
logoutput: syslog
internal: 0.0.0.0 port = 1080
external: eth0
socksmethod: username
clientmethod: none
user.privileged: root
user.unprivileged: nobody

client pass {
    from: 0.0.0.0/0 to: 0.0.0.0/0
    log: connect disconnect
}

socks pass {
    from: 0.0.0.0/0 to: 0.0.0.0/0
    protocol: tcp udp
    socksmethod: username
    log: connect disconnect
}
这段配置的含义很简单:监听所有网卡的 1080 端口,认证方式为用户名密码,允许 TCP 和 UDP 流量通过。
第四步:创建认证账号。专门建一个不能登录系统、只能用于代理认证的账号,更安全:
sudo useradd -M -s /usr/sbin/nologin socksuser
sudo passwd socksuser
执行后会提示输入两次密码,设置一个足够复杂的密码并记好。
第五步:重启服务并放行端口。
sudo systemctl restart danted
sudo systemctl enable danted
sudo systemctl status danted

# Ubuntu 防火墙放行
sudo ufw allow 1080/tcp

# CentOS 防火墙放行
sudo firewall-cmd --permanent --add-port=1080/tcp
sudo firewall-cmd --reload
看到 status 显示 active (running) 就说明服务已经跑起来了。再用下面的命令确认端口正在监听:
ss -tlnp | grep 1080装好之后怎么用?三种常见姿势
服务端跑起来只是开始,真正的价值在于“用”。下面三种方式覆盖了绝大多数场景。
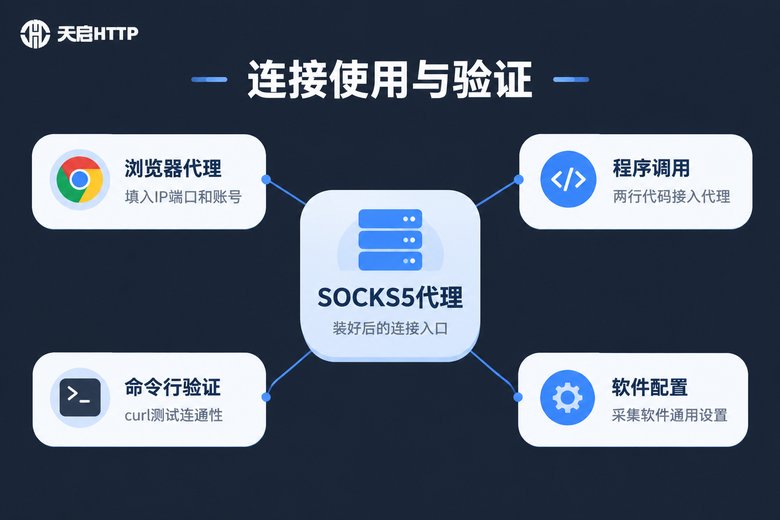
姿势一:命令行验证连通性。装完先别急着接业务,用 curl 测一下最直观,返回的 IP 是你服务器的公网 IP 就说明代理生效了:
curl -x socks5://socksuser:你的密码@服务器公网IP:1080 http://myip.ipip.net姿势二:浏览器挂代理。在浏览器代理插件或系统网络设置里,选择 SOCKS5 类型,填入服务器 IP、端口 1080、账号密码即可。适合日常浏览和临时调试。
姿势三:程序代码里调用。以 Python 为例,先安装 SOCKS 支持组件 pip install "requests[socks]",然后两行配置接入:
import requests

proxies = {
    "http": "socks5://socksuser:密码@服务器公网IP:1080",
    "https": "socks5://socksuser:密码@服务器公网IP:1080",
}

resp = requests.get("http://myip.ipip.net", proxies=proxies, timeout=10)
print(resp.text)
各类采集软件、爬虫框架的代理设置也大同小异,找到代理配置项,选 SOCKS5 类型,填 IP、端口、账号、密码四要素即可。
避坑指南:这几个问题最常见
坑一:连接超时。九成是端口没通。按顺序排查:云控制台安全组是否放行 1080 → 服务器本机防火墙是否放行 → systemctl status danted 服务是否在运行。
坑二:服务启动失败。大概率是配置文件里 external 的网卡名写错了,回到 ip addr 的结果核对,改完重新 restart。
坑三:代理被扫到滥用。公网上的 1080 端口很容易被扫描器盯上。三个对策:把默认端口改成高位端口、设置强密码、在配置的 client pass 里把 from 限制成自己常用的出口 IP 段。
坑四:带宽跑不满。代理速度上限就是服务器的带宽上限,1M 小水管跑不动大流量任务属于正常现象,按业务量选配带宽即可。
自建还是直接用现成的?一张表看懂
自己搭代理适合“一台服务器、一个固定出口”的长期任务。但如果你的业务需要大量可轮换的 IP,或者不想承担安装、监控、维护这些琐事,直接用现成的代理 IP 服务反而更划算:
| 对比维度 | 自己在服务器上搭建 | 直接用天启HTTP |
|---|---|---|
| 上手门槛 | 需要会 Linux 基本操作 | 注册后 API 提取即用 |
| IP 资源 | 一台服务器一个出口 IP | 大量 IP 可轮换使用 |
| 维护成本 | 监控、重启、换机器都自己来 | 服务商统一维护 |
| 适合场景 | 固定出口 IP 的长期任务 | 采集等需要换 IP 的业务 |
这里推荐了解一下天启HTTP:作为国内代理 IP 服务商,天启HTTP支持 HTTP、HTTPS、SOCKS5 等常用协议,覆盖国内众多城市节点,通过 API 即可批量提取 IP。接入方式和你刚学会的一模一样——把提取到的地址、端口、账号填进客户端就行,省去了装环境、改配置、盯服务这一整套流程。
常见问题
Q: socket5 和 SOCKS5 是一回事吗?
是。socket5 是常见的口误写法,标准名称是 SOCKS5 协议,配置方法、客户端用法完全相同,本文讲的安装流程对两者通用。
Q: 安装完成后连接超时怎么办?
按三步排查:先看云控制台安全组有没有放行 1080 端口;再看服务器本机防火墙(ufw 或 firewalld);最后执行 systemctl status danted 确认服务状态,并核对配置文件里的网卡名是否与 ip addr 显示的一致。
Q: 一台服务器能撑多大并发?
主要取决于带宽和配置,1核2G 的机器跑几十个并发连接一般没问题。如果业务并发量大,或者需要多个出口 IP 轮换,建议直接使用天启HTTP的代理 IP 池,按需提取、随取随用。
Q: 怎么防止自建代理被别人扫到滥用?
做好三件事:使用高强度密码、把默认的 1080 端口改成高位端口、在 danted.conf 的 client pass 规则里把来源 IP 限制为自己的常用出口,并定期查看系统日志确认没有异常连接。
Q: 不想自己维护服务器,有更省事的方式吗?
有。可以直接使用天启HTTP的现成代理 IP 服务,支持 SOCKS5 等常用协议,API 批量提取、即取即用,省去安装配置和日常运维的全部环节,把精力集中在业务本身。