
为什么多店铺运营必须做IP隔离
做过电商矩阵的商家大多遇到过这种情况:几个店铺明明是不同账号、不同手机登录,却因为共用同一个网络出口IP,被平台判定为关联账号。一旦其中一家出现违规,其他店铺往往跟着受牵连,轻则限流,重则封店。
平台风控判定关联的维度很多,登录IP是最基础、也最容易暴露的一个。办公室或家里的一条宽带只有一个出口IP,十几台设备同时登录不同店铺,在平台后台看来就是"同一个IP在操作一堆账号",风险自然高。IP隔离的本质,就是让每个店铺(或每组店铺)的流量从不同的出口IP出去,彼此之间查无关联。
软路由在整套方案里扮演什么角色
软路由可以理解为局域网的"流量总闸"。工作室里所有手机、电脑、模拟器的流量,都要先经过软路由,再由它决定从哪个出口发出去。把代理IP配置在软路由上,就能在路由层统一完成分流,终端设备不需要一个个装软件、改设置。
这种架构的好处非常明显:
一是管理集中。换IP、改线路只需要在软路由后台操作一次,所有设备立即生效,不用挨个设备折腾。
二是隔离彻底。流量在网络出口层就分开了,平台只能看到不同的代理IP,摸不到你的真实网络环境。
三是扩展灵活。今天5家店、明天50家店,加线路、加网段就能扩容,架构不用推倒重来。
方案一:设备级绑定,一机一IP
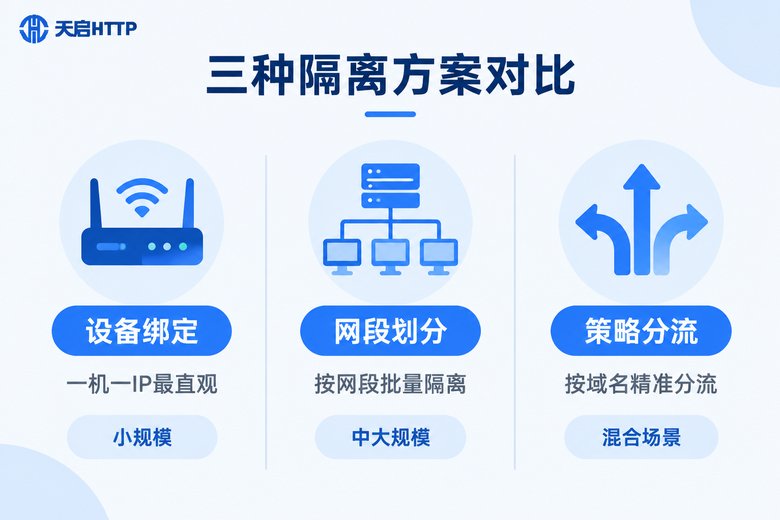
最直观的做法:在软路由里给每台设备的MAC地址或内网IP,绑定一条固定的代理出口线路。1号手机走A线路,2号手机走B线路,互不干扰。
这种粒度适合核心主力店铺:比如手上有五六个重点店铺,每家配一条独享静态线路,登录环境长期稳定,养权重最安心。缺点是店铺数量一多,配置和维护成本直线上升,IP费用也高,一般建议控制在10个店铺以内。
方案二:网段级划分,VLAN批量隔离
店铺矩阵规模上来之后,一台设备一个IP就不现实了。更高效的做法是在软路由上划分多个VLAN(虚拟局域网),每个网段对应一条代理出口:比如192.168.10.x网段走线路A,192.168.20.x网段走线路B,设备接入哪个网段,就自动使用哪个出口。
这是批量运营的主流方案:几十上百个账号按组隔离,同组店铺共享一个出口,不同组之间严格分开。要注意的是,同组内部依然存在IP重合,每组店铺数量要控制在合理范围,别把鸡蛋全塞进一个篮子。
方案三:策略分流,按业务精准出口
第三种思路更精细:在软路由上配置策略路由规则,访问电商平台域名的流量走代理出口,其余流量继续走本地宽带。这样只有店铺业务消耗代理IP,看视频、下载文件这些日常流量不占用线路资源。
这种方案IP成本最省,本地网速也完全不受影响,适合预算有限、店铺和日常上网混在同一网络的团队。代价是规则需要维护,平台域名、接口地址一多,配置工作量不小。
三种方案怎么选?直接看对比:
| 对比维度 | 设备级绑定 | 网段级划分 | 策略分流 |
|---|---|---|---|
| 隔离粒度 | 单台设备 | 一组设备 | 按业务流量 |
| 适用规模 | 10个以内店铺 | 几十到上百账号 | 混合场景 |
| 配置难度 | 低 | 中 | 中高 |
| IP成本 | 较高 | 可控 | 最省 |
| 环境稳定性 | 最高 | 高 | 高 |
实际项目里,三种方案经常组合使用:核心店铺走设备级绑定,矩阵账号走网段划分,日常流量用策略分流直连,各取所长。
实操演示:策略路由是怎么配的
以常见的软路由系统为例,底层逻辑就是"路由表 + 分流规则"两步。下面用命令演示思路(实际操作时,大多数软路由在Web管理界面里点点鼠标就能完成):
# 1. 为两条代理出口各建一张路由表(网关IP以实际拿到的线路信息为准)
ip route add default via 10.0.10.1 dev eth1 table 100
ip route add default via 10.0.20.1 dev eth2 table 200

# 2. 按源网段分流:不同网段的设备走不同出口
ip rule add from 192.168.10.0/24 table 100
ip rule add from 192.168.20.0/24 table 200

# 3. 将规则写入开机配置,重启后不失效配置完成后,接入192.168.10网段的设备,所有流量都会从第一条代理线路出去;192.168.20网段则走第二条。两条线路的出口IP不同,两组店铺在平台眼里就是两个毫无关系的网络环境。
配置完怎么验证隔离效果
别配完就撒手不管,建议做四项检查:
1. 逐台验证出口IP。每台设备分别访问IP查询页面,确认显示的出口IP和规划一致,且互相不同。
2. 检查IP稳定性。店铺日常运营最怕出口IP频繁跳动,核心店铺务必使用静态长效线路,保持登录环境一致。
3. 排查DNS泄漏。确认DNS解析也走了代理通道,否则平台有可能通过解析记录看到你的真实网络。
4. 回看登录记录。隔几天到店铺后台查看"登录地点/设备"记录,确认平台识别到的登录环境符合预期。
代理IP服务商怎么选
软路由只是分流工具,隔离效果的上限取决于代理IP本身的质量。选服务商重点看四点:IP池规模和城市覆盖(池子大才经得起轮换和补充)、高匿名(不透传真实IP)、可用率和延迟(电商操作对稳定性敏感)、是否支持静态长效IP(店铺养权重必须环境稳定)。
这里推荐天启HTTP:国内专业的代理IP服务商,IP资源覆盖国内大量城市,高匿名、高可用。无论是设备绑定、网段分流还是策略路由,都能以标准代理协议直接接入软路由,配合本文的方案快速落地。要注意的是,天启HTTP提供的是国内IP,适合淘宝、拼多多、京东、抖音小店等国内电商平台的多店铺运营;如果你的业务是需要海外IP的跨境电商场景,则不适用。
常见问题
Q: 做了IP隔离,店铺就一定不会被关联吗?
IP是最容易被风控抓到的维度,但不是唯一维度。注册资料、收款信息、设备指纹、商品图片雷同度都可能触发关联。IP隔离解决的是"网络环境"这一层,账号资料本身也要做差异化,双管齐下才稳妥。
Q: 静态IP和动态IP分别用在什么场景?
店铺日常运营、客服回复、上新维护,用静态长效IP,保持登录环境长期一致;批量注册、养号初期轮换等操作,可以配合动态短效IP降低单个IP的使用强度。两类线路在软路由里可以并行配置。
Q: 一台软路由最多能带多少条代理线路?
取决于软路由的硬件性能和线路类型。普通的x86软路由带几十条代理线路没有压力,瓶颈往往在出口带宽和会话数上。矩阵规模大时,建议把设备分组接入多台软路由,别把几百个账号全压在一台设备上。
Q: 走了代理之后,网速会不会明显变慢?
主要看代理线路质量。优质线路的延迟和丢包都很低,店铺后台操作、商品管理基本感觉不到卡顿。再用策略分流把下载、视频等大流量业务排除在代理之外,日常上网体验几乎不受影响。
Q: 天启HTTP接入软路由麻烦吗?
不麻烦。拿到线路信息后,在软路由的代理或分流设置里按标准协议填入即可,主流软路由系统都有对应的配置入口。建议先拿一两条线路验证分流规则,跑通之后再批量扩展。