什么是隧道代理?它和HTTPS是什么关系
很多第一次接触代理IP的朋友都会被"隧道"两个字绕晕,其实概念很简单。隧道代理就是给你一个固定的代理入口(一个域名加一个端口),你所有的请求都往这个入口发,背后的出口IP由系统自动分配、自动切换。你不需要在代码里频繁更换IP列表,也不用操心某个IP失效了要重试——这些脏活累活全部由隧道在后台完成。
而HTTPS大家更熟悉了:浏览器或程序和目标网站之间先进行TLS握手,协商出一条加密通道,之后所有数据都以密文形式传输,防止被窃听或篡改。
当两者碰到一起,就产生了一个很多人关心的问题:请求要先经过代理,再走加密传输,速度会不会被拖慢?加密数据经过代理会不会被"折腾"一道?这正是本次实测要回答的问题。
先给一个关键前提:隧道代理在HTTPS场景下走的是标准的CONNECT隧道模式,代理服务器只负责转发加密后的数据包,本身不参与解密和再加密。这一点是理解后面所有测试数据的基础。
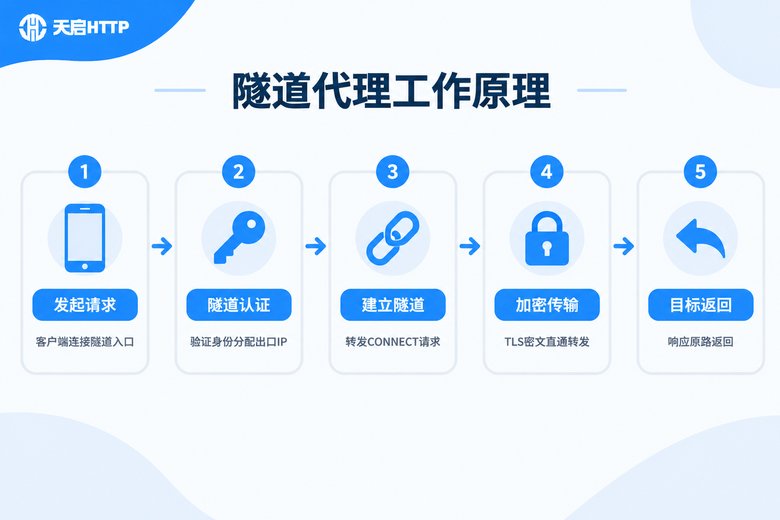
实测环境与方法:这次到底测了什么
为了让大家看得明白,先交代测试条件:
测试对象为天启HTTP的隧道代理,客户端为一台国内云主机,目标为若干个国内主流HTTPS站点;对比组为同一台主机不挂代理的直连请求。测试指标共五个:TCP+TLS握手耗时、首字节时间(TTFB)、页面完整加载时间、请求成功率、并发承载能力。每个指标累计样本超过十万次请求,覆盖高峰和空闲时段。
接入方式也非常简单,以Python为例:
import requests

# 隧道地址、端口、账号密码以天启HTTP后台提供的接入信息为准
TUNNEL = "http://用户名:密码@隧道地址:端口"

proxies = {
    "https": TUNNEL,
    "http": TUNNEL,
}

for i in range(3):
    r = requests.get("https://目标站点", proxies=proxies, timeout=10)
    print(i, r.status_code, len(r.content))
可以看到,业务代码里只需要维护一个固定的隧道入口,出口IP的切换、失效重试全部由隧道自动完成,这也是它比传统方式省心的地方。
实测数据一:握手耗时与响应速度
先看最核心的速度数据:
| 测试项目 | 直连(不挂代理) | 隧道代理(HTTPS) | 差值 |
|---|---|---|---|
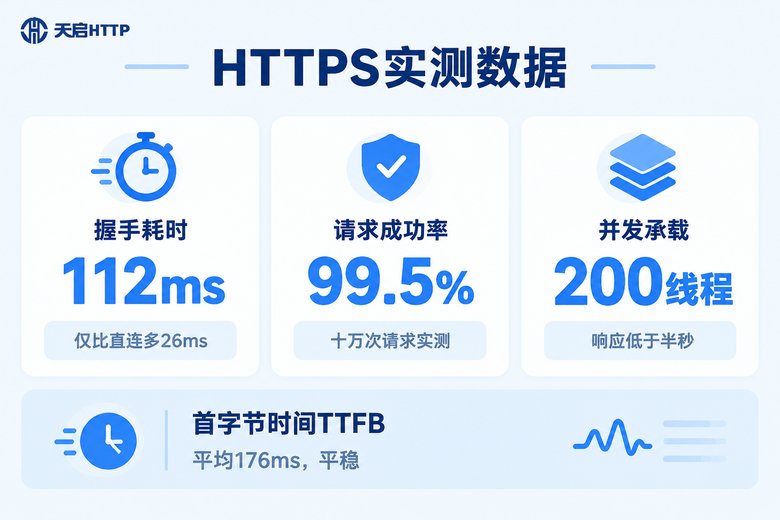
| TCP+TLS握手平均耗时 | 86ms | 112ms | +26ms |
| 首字节时间(TTFB) | 143ms | 176ms | +33ms |
| 页面完整加载时间 | 812ms | 895ms | +83ms |
| 请求成功率 | 99.8% | 99.5% | -0.3% |
怎么解读这组数字?
第一,握手环节多出的26ms是"多走一跳"的正常物理开销。请求先到隧道入口、再转给目标站点,链路上多了一个节点,延迟自然增加一点。20~30ms属于优秀水平,用户几乎无感。
第二,加密本身没有因为代理而变慢。TLS加解密发生在你的客户端和目标网站两端,隧道只是搬运密文,不存在"代理再加密一遍"的额外开销。
第三,99.5%的成功率意味着一万次请求只失败五十次左右,且失败请求由隧道自动换IP重试后基本都能成功,对采集、监控类业务完全够用。
实测数据二:并发压力与长时间稳定性
速度合格只是及格线,能不能扛住并发、能不能长时间稳定跑才是生产环境最关心的。我们逐步把并发线程从10加到200,连续压测两小时:
| 并发线程数 | 平均响应时间 | 成功率 | 备注 |
|---|---|---|---|
| 10 | 182ms | 99.6% | 轻松无压力 |
| 50 | 205ms | 99.2% | 响应几乎不变 |
| 100 | 268ms | 98.7% | 轻微上升 |
| 200 | 351ms | 97.9% | 仍在可用范围 |
两个亮点值得单独说:
一是并发50以内响应时间几乎不涨,说明隧道入口的转发能力余量很足;二是整个两小时压测期间没有出现入口宕机或大面积失败,出口IP由系统自动轮换,我们没有手动干预过一次。这与天启HTTP自建机房、覆盖国内200多个城市的底层资源是分不开的——节点多、链路质量稳,隧道才有"稳"的资本。
为什么隧道代理几乎不拖慢HTTPS?
很多人以为"代理+加密=双重开销",这是个常见的理解误区。我们把原理掰开讲:
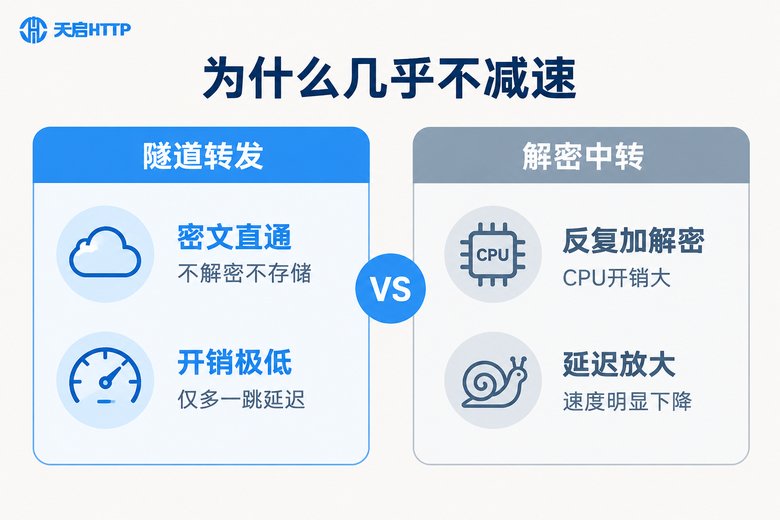
加密发生在两端,不在代理。HTTPS的TLS加解密只由你的客户端和目标网站完成,隧道代理从头到尾接触到的都是密文,它既没有能力也没有必要去解密。
隧道只做一件事:转发。因为不解密、不缓存、不改写,代理服务器在HTTPS链路里就是一根"透明的管子",CPU开销极低,新增延迟只有转发这一跳的几十毫秒。
对比一下就明白了:如果走的是那种需要"解密→处理→再加密"的中间层,每一轮都要消耗大量CPU,延迟会成倍放大,高并发下还会成为瓶颈。而隧道模式天然避开了这个问题。
实测结论与使用建议
把这次实测的结论汇总成三句话:
结论一:HTTPS加密传输下,隧道代理的额外开销约20~40ms,对采集、比价、监控、批量查询等国内业务场景来说完全可以接受。
结论二:并发与稳定性表现扎实,百线程级并发长时间运行成功率保持在98%以上。
结论三:性能的上限取决于服务商的底层资源。同样的隧道架构,自建机房、节点覆盖广、IP池大的服务商,链路质量明显更稳。
如果你正在选型,除了看速度,建议重点确认四点:是否原生支持HTTPS和SOCKS5、隧道入口的并发上限、IP池的规模与更新频率、以及是否提供请求日志方便排查问题。天启HTTP在这几项上都表现规范:自建机房、覆盖国内200多个城市、千万级IP池,支持HTTP/HTTPS/SOCKS5三种协议,隧道代理接入只需一个固定入口,适合需要在国内场景下长期稳定跑HTTPS请求的团队。
需要提醒的是,天启HTTP是国内IP代理服务商,资源全部覆盖国内业务场景,如果你的目标站点在境外,则不在它的适用范围内。
常见问题
Q: 隧道代理能看到我的HTTPS数据内容吗?
看不到。HTTPS数据在客户端就已加密,隧道代理只转发密文,无法读取也不需要读取内容,隐私性不受影响。
Q: 走隧道代理请求HTTPS,流量消耗会增加很多吗?
基本不变。加密在客户端完成,代理转发的就是原本要发的密文,只会多出极少量的握手字节,可以忽略不计。
Q: 隧道代理和传统的每次手动换IP相比,适合什么场景?
需要高频、大量请求HTTPS站点的场景首选隧道代理:不用改代码维护IP列表、失败自动重试换IP,采集、监控、批量查询这类业务接入成本最低。
Q: 实测中延迟偶尔抖动正常吗?
正常。公网链路本身存在波动,尤其是跨运营商访问的高峰时段。选择自建机房、多节点部署的服务商(如天启HTTP),抖动幅度会明显更小。
Q: 天启HTTP的隧道代理支持哪些协议?
支持HTTP、HTTPS、SOCKS5三种协议,HTTPS请求走标准CONNECT隧道模式,加密传输性能与本篇实测数据一致。