为什么虚拟机需要独立IP?
做电商多店铺运营、批量账号管理、数据采集或自动化测试的朋友,几乎都离不开虚拟机。但很多人开完虚拟机就直接用了,结果所有虚拟机都从主机同一个出口出去,IP完全一样,平台风控很容易识别出这些账号来自同一台设备,轻则触发验证,重则批量限制。
给每台虚拟机配上独立IP,本质上是让每台虚拟机在网络层面"看起来像一台独立的电脑"。这带来三个直接好处:一是多账号防关联,不同虚拟机走不同出口;二是环境隔离,测试、办公、采集互不干扰;三是对外服务,虚拟机里的网站和接口可以被局域网直接访问。
先搞懂三种联网模式的区别
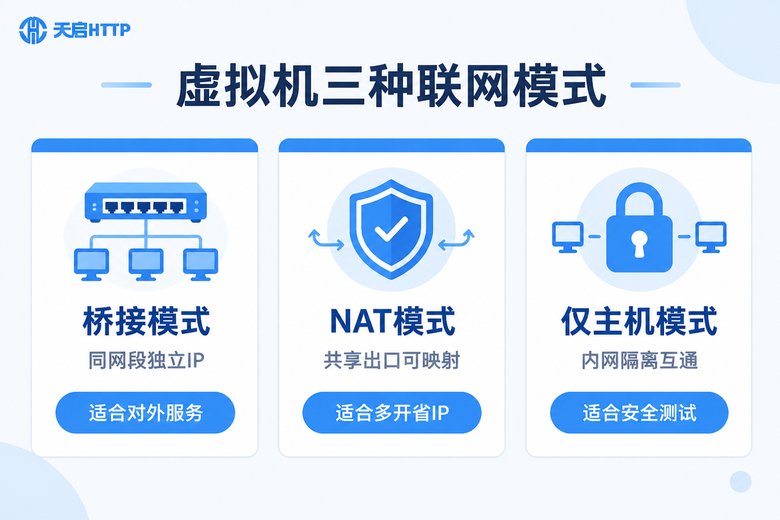
在动手配置之前,必须先弄清楚虚拟机的三种基本联网模式,它们决定了你的IP从哪来、能不能被外界看到:
| 模式 | IP来源 | 局域网可见性 | 典型用途 |
|---|---|---|---|
| 桥接 | 路由器分配,与主机同网段 | 是,独立设备 | 需要独立IP、对外提供服务 |
| NAT | 虚拟网卡私有网段 | 否,共享主机出口 | 多开、节省IP资源 |
| 仅主机 | 虚拟私有网段 | 完全隔离 | 封闭测试、安全实验 |
简单记:桥接是"独立户口",NAT是"借用主机的户口",仅主机是"黑户"只跟主机来往。想要真正的独立IP,首选桥接;IP资源不够用时,用NAT加端口映射;路由标记则是进阶玩法,用来精细控制流量走向。
方法一:桥接模式,让虚拟机变成局域网里的独立设备
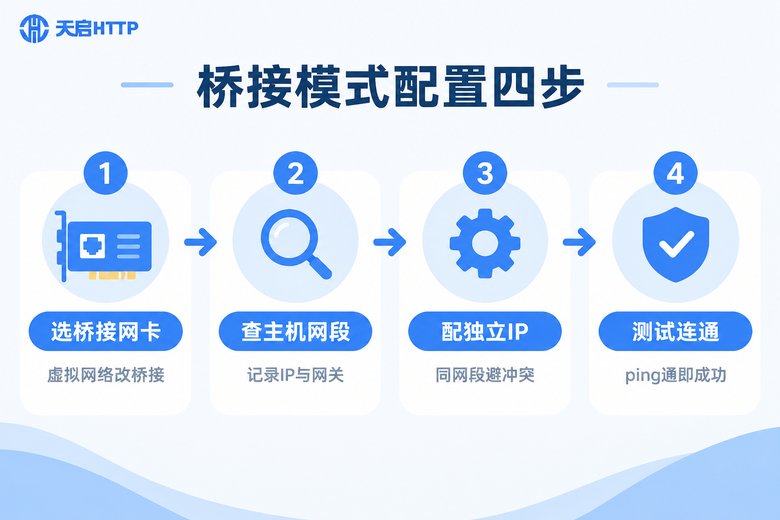
桥接模式下,虚拟机会"挂"在物理网卡上,直接向路由器要一个IP,和主机平起平坐。配置分四步走:
第一步:在虚拟机设置里把网络模式改为桥接,并选择对应的物理网卡,台式机有线环境选以太网,笔记本Wi-Fi环境选无线网卡。
第二步:在主机上运行 ipconfig(Windows)或 ip addr(Linux),记下网段、网关和子网掩码,比如 192.168.1.x、网关 192.168.1.1。
第三步:给虚拟机配置同网段但未被占用的IP。以Ubuntu为例,编辑netplan配置:
network:
  version: 2
  renderer: networkd
  ethernets:
    ens33:
      dhcp4: no
      addresses: [192.168.1.120/24]
      routes:
        - to: default
          via: 192.168.1.1
      nameservers:
        addresses: [223.5.5.5, 114.114.114.114]
执行 sudo netplan apply 生效。也可以直接开DHCP让路由器自动分配,再在路由器后台做IP与MAC绑定,防止重启后地址变化。
第四步:在虚拟机里 ping 网关和外网,通了就说明独立IP配置成功。此时局域网里其他设备看到的,是一台和主机完全平级的独立电脑。
注意两点:一是IP一定要避开主机和其他设备已占用的地址,避免冲突;二是公司网络如果有准入认证,桥接的虚拟机可能拿不到IP,需要先找网管登记。
方法二:NAT模式加端口映射,省IP又能对外服务
如果局域网IP紧张,或者你要同时开十几台虚拟机,桥接就不现实了,路由器未必给你分那么多地址。这时NAT模式更合适:所有虚拟机共享主机的出口IP,各自在私有网段里拥有自己的"内网IP"。
NAT模式下虚拟机可以主动访问外网,但外网无法主动访问虚拟机。解决办法是端口映射。以VMware为例:打开"编辑 → 虚拟网络编辑器 → 选中VMnet8(NAT) → NAT设置 → 添加",把主机的2222端口转发到虚拟机的22端口:
主机端口: 2222
虚拟机IP: 192.168.136.10
虚拟机端口: 22
协议: TCP
之后在局域网其他电脑上 ssh -p 2222 连主机,就能直达这台虚拟机。VirtualBox的操作类似,在"设置 → 网络 → 网卡1 → 端口转发"里添加规则即可。
NAT的局限也很明显:所有虚拟机的对外出口都是主机同一个IP。如果你跑的是多账号业务,光有内网独立IP还不够,出口也得区分开,这就轮到下一种方法,或者文末的代理方案出场了。
方法三:路由标记,让指定流量走指定出口
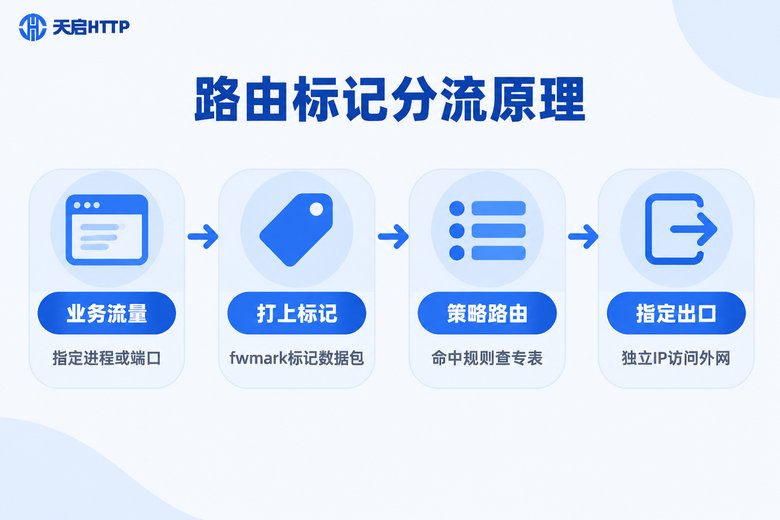
路由标记(策略路由)是Linux下的进阶技巧:给特定流量打上一个标记(fwmark),让带标记的包去查一张独立路由表,从指定的网关出去。适合"一台虚拟机里跑多类任务,希望不同任务走不同线路"的场景。
核心就四条命令:
# 1. 新建一张独立路由表,命名为 vmout
echo "100 vmout" >> /etc/iproute2/rt_tables

# 2. 给这张表指定出口网关
ip route add default via 192.168.1.1 dev ens33 table vmout

# 3. 规则:带1号标记的包,查vmout表
ip rule add fwmark 1 table vmout

# 4. 用iptables给指定端口的流量打标记
iptables -t mangle -A OUTPUT -p tcp --dport 8080 -j MARK --set-mark 1
这样配置后,虚拟机里走8080端口的业务流量会从指定网关出去,其他流量照走默认线路,互不干扰。配合多网卡或多条宽带时,这是最灵活的分流方案。不过它对操作者的Linux功底有一定要求,规则写错容易断网,改配置前建议先在测试机演练。
更省事的思路:虚拟机搭配天启HTTP代理
桥接受限于局域网能分几个IP,路由标记门槛又高,而且这两种方式拿到的都是"同一条宽带的IP"。业务上如果需要不同地区、不同运营商的出口,就得靠代理IP来补齐。
以国内的天启HTTP为例,它是面向国内业务的IP代理服务商,支持HTTP/HTTPS/SOCKS5协议,提供动态短效、静态长效等多种套餐类型,覆盖国内多城市多运营商的IP资源,通过API提取、账密认证即可使用。在每台虚拟机里配置不同的代理出口,相当于用较低的成本实现了"一台虚拟机一个独立身份":
# Linux虚拟机内配置代理环境变量
export http_proxy=http://用户名:密码@接入地址:端口
export https_proxy=http://用户名:密码@接入地址:端口

# 验证当前出口IP
curl cip.cc搭配思路很简单:桥接或NAT解决"虚拟机之间"的隔离,代理解决"出口IP"的差异化。两者叠加,多账号、多任务的风控压力会小很多。需要提醒的是,天启HTTP只适用于国内业务场景,如果你的业务目标在海外,它并不合适;具体套餐和IP资源情况,以天启HTTP官网为准。
常见问题
Q: 桥接模式下虚拟机获取不到IP怎么办?
先确认虚拟网络编辑器里桥接到的网卡是否正确,有线和无线别选错;再检查路由器是否开启了MAC过滤或准入认证。公司网络环境下建议改用NAT加端口映射,或找网管把虚拟机MAC地址登记进白名单。
Q: NAT模式下外网能直接访问虚拟机吗?
默认不能,必须配置端口映射。把主机的某个端口转发到虚拟机的对应端口,外网访问"主机IP:端口"就等于访问虚拟机的服务。每台虚拟机映射不同端口即可共存。
Q: 路由标记和代理IP会冲突吗?
不冲突,两者作用在不同层面。路由标记决定数据包从哪个网关出去,代理决定请求以哪个IP身份到达目标。可以只开代理,也可以先标记再走代理,按业务需要组合。
Q: 多台虚拟机一定要每台一个独立IP吗?
看业务类型。自动化测试、内网开发环境用NAT共享出口完全够用;多账号运营、采集类业务建议一台一个出口,避免平台通过相同IP判定关联。
Q: 虚拟机里可以用天启HTTP吗?
可以。天启HTTP通过账密认证或API提取即可使用,Windows虚拟机在系统代理或业务软件里填入接入信息,Linux虚拟机配置环境变量或用支持代理的工具加载即可,每台虚拟机配置不同IP就能实现出口隔离。