一、为什么买完SOCKS5,第一件事是验证匿名级别?
不少朋友买完代理就急着挂上开跑,结果没几天就遇到目标网站弹验证码、请求被拒、账号被限制,回头排查才发现:买到的根本不是自己想要的高匿级别,或者代理配置存在泄露。商家页面上写的"高匿"只是宣传口径,实际匿名效果必须自己动手验证,这一步省不得。
验证的意义有三层:一是确认出口IP确实是代理IP,不是本机真实IP在"裸奔";二是确认目标服务器看不到你的真实IP和代理特征;三是提前发现DNS泄露、请求头泄露这些隐蔽问题,避免业务跑起来之后才踩坑。
二、先分清:匿名级别到底有哪几种?
业内通常把代理匿名程度分成三档,判断标准就是目标服务器能看到什么:
| 匿名级别 | 能看到真实IP吗 | 能看出用了代理吗 | 典型特征 |
|---|---|---|---|
| 透明代理 | 能 | 能 | 请求头里带着真实IP |
| 普通匿名 | 不能 | 能 | 有字段暴露"这是代理" |
| 高匿名 | 不能 | 不能 | 和普通用户访问几乎无差别 |
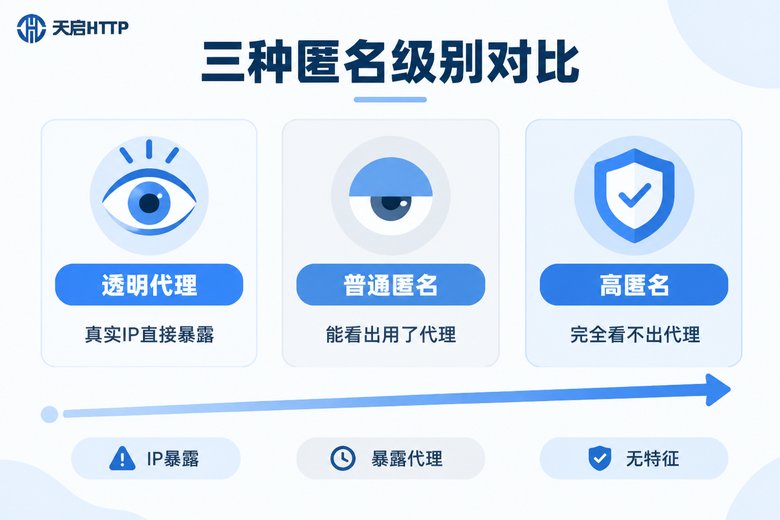
这里要特别说明SOCKS5的特殊性:它是一个隧道协议,工作在会话层,只负责转发数据,不会像HTTP代理那样主动改写请求头。所以配置得当的SOCKS5,天然接近高匿效果。但"天然接近"不等于"绝对安全"——DNS解析方式不对、本地环境泄露真实IP,照样会露馅。这就是为什么买完必须验证。
三、验证总流程:四步走完才算数
别东一榔头西一棒子地测,按下面的顺序来,一套流程走完,匿名级别基本就能定性:
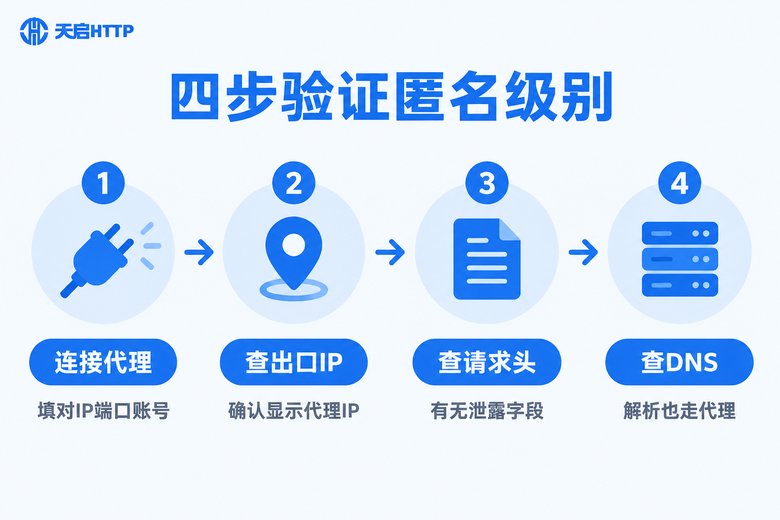
第一步连接代理:把IP、端口、账号密码填对,确保代理本身能通;第二步查出口IP:确认目标网站看到的是代理IP;第三步查请求头:看有没有携带真实IP或代理特征的字段;第四步查DNS:确认域名解析也走了代理,没有旁路泄露。四步全过,才是真正的高匿。
四、方法一:访问IP检测页,先看出口IP
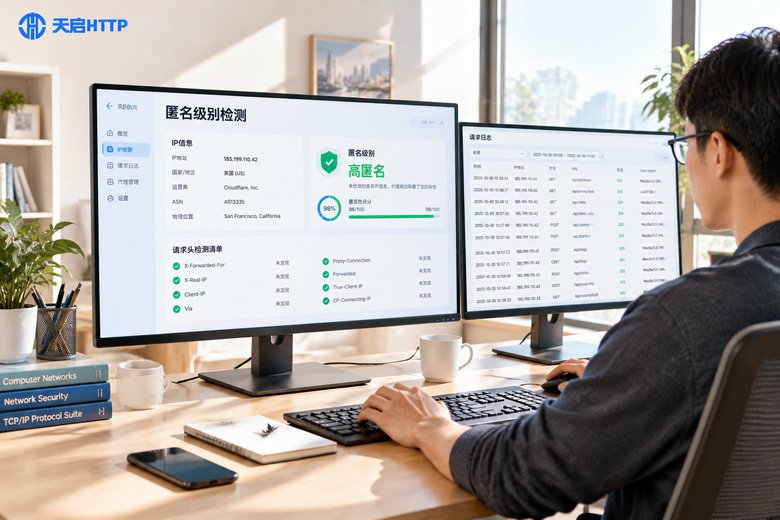
这是最基础也最直观的一步。挂上代理后,用浏览器打开任意一个IP查询网站,重点看三个信息:
1. 显示的IP是不是代理IP:和你购买时拿到的IP对一下,一致才说明代理生效;
2. 归属地对不对:显示的城市、运营商应该和代理IP标注的归属一致;
3. 有没有被标记为代理:部分检测页会标注该IP是否为机房IP或代理IP,可以作为参考。
如果检测页显示的还是你本机的真实IP,说明代理没挂上,或者浏览器没有走代理通道,先排查配置再谈匿名级别。
五、方法二:请求头回显,揪出泄露字段
出口IP对了还不够,还要站在目标服务器的视角看看收到了什么。请求头回显服务(比如 httpbin.org/headers)会把你请求中的所有头信息原样返回,一目了然:
X-Forwarded-For 里带真实IP → 透明代理,直接出局;Via、Proxy-Connection 等代理特征字段明显 → 普通匿名,容易被识别;干干净净,没有任何代理痕迹 → 高匿,可以放心用。
浏览器用户直接打开回显页面就能看;想留档或批量对比,用命令行更方便,下一节讲。
六、方法三:命令行与脚本,批量验证更高效
如果你拿到的是一批IP,逐个开浏览器测太低效,用 curl 一条命令就能看清真相:
# 查看出口IP(--socks5-hostname 让域名解析也走代理)
curl --socks5-hostname 用户名:密码@代理IP:端口 http://httpbin.org/ip

# 查看完整请求头
curl --socks5-hostname 用户名:密码@代理IP:端口 http://httpbin.org/headers
Python 用户可以用 requests 配合 PySocks,写个循环把整批IP跑一遍:
import requests

proxies = {
    "http": "socks5://用户名:密码@代理IP:端口",
    "https": "socks5://用户名:密码@代理IP:端口"
}

# 出口IP
ip = requests.get("http://httpbin.org/ip", proxies=proxies, timeout=10).json()
print("出口IP:", ip)

# 请求头,检查有无泄露字段
headers = requests.get("http://httpbin.org/headers", proxies=proxies, timeout=10).json()
print("请求头:", headers)注意先安装依赖:pip install "requests[socks]"。把这段脚本套进循环,再配合返回结果里的关键字判断(有没有 X-Forwarded-For、Via),几十上百个IP几分钟就能筛完。
七、方法四:DNS与WebRTC泄露检测
这是最容易被忽略、也最坑人的一环。就算请求全走了代理,DNS解析和WebRTC仍可能走本地通道,把真实IP暴露出去。
DNS泄露:curl 的 --socks5 参数默认在本地解析域名,DNS请求没走代理;换成 --socks5-hostname 让代理端解析,就能堵住这个口子。浏览器场景可以用DNS泄露检测网站验证,页面上出现的解析节点应该全部是代理侧的,不应出现你本地宽带的DNS。
WebRTC泄露:浏览器开WebRTC检测页,如果显示出了你的真实公网IP,说明浏览器在代理之外"自作主张"建立了通道,需要在浏览器设置或插件里禁用WebRTC,或换用不泄露的内核。
八、常用验证工具清单
把上面用到的东西汇总一下,按需取用:
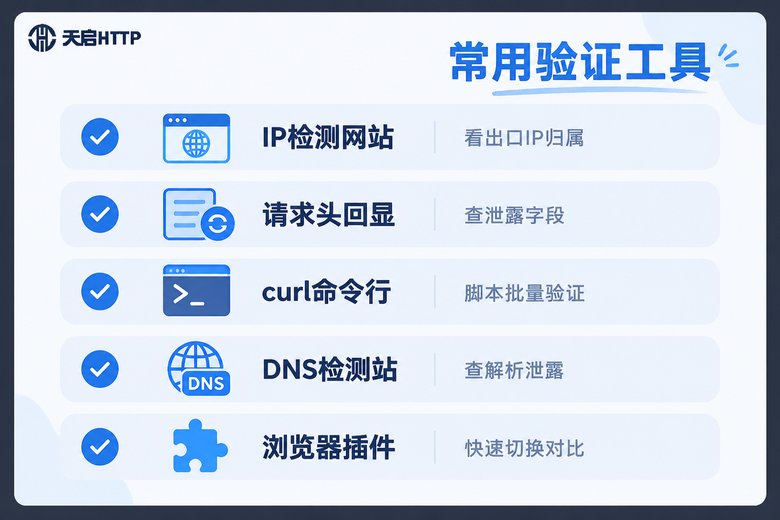
| 工具类型 | 使用方式 | 能验证什么 |
|---|---|---|
| IP查询网站 | 浏览器打开即用 | 出口IP、归属地、运营商 |
| 请求头回显服务 | 浏览器或curl访问 | XFF、Via等泄露字段 |
| curl / Python脚本 | 命令行批量跑 | 出口IP、请求头、连通性 |
| DNS泄露检测站 | 浏览器打开即用 | 域名解析是否走代理 |
| 浏览器代理插件 | 一键切换代理 | 配合检测页快速对比 |
九、验证不达标怎么办?
按流程测完,如果发现是透明代理、请求头带真实IP、或者DNS存在泄露,别硬着头皮用,分三步处理:
1. 先查自己的配置:确认认证信息填对、协议选对、DNS解析方式选对,很多"假透明"其实是配置问题;
2. 再找服务商核实:拿着检测截图找客服,确认购买的套餐匿名级别与实际是否一致;
3. 该换就换:如果商家标注高匿、实测却是透明,说明品控有问题。选购时优先考虑天启HTTP这样明确标注匿名级别、提供API批量提取和完整使用文档的国内服务商,买回来按本文的方法逐条验证,每一项都经得起测,用起来才踏实。

常见问题
Q: SOCKS5代理一定比HTTP代理更匿名吗?
不一定。SOCKS5是隧道协议,不改写请求头,理论上不容易在HTTP头里暴露代理特征,但DNS泄露、WebRTC泄露、真实IP旁路照样会让你露馅。协议只是基础,验证才是保障。
Q: 检测页显示的是代理IP,是不是就算高匿了?
不算。出口IP正确只说明代理生效,这只是第一步。还要继续查请求头有没有泄露字段、DNS解析有没有走本地通道,三项全部过关才能判定为高匿。
Q: 为什么用了--socks5参数还是查到本地DNS?
因为--socks5默认在本地解析域名,DNS请求没进隧道。改用--socks5-hostname,让代理服务器负责域名解析,就能避免这类泄露。
Q: 实测发现是透明代理,怎么办?
先自查配置:认证信息、协议类型、解析方式是否正确。配置无误仍带真实IP,就联系服务商核实套餐级别;如果商家标高匿、实测透明,建议更换品控可靠的服务商。
Q: 每次使用前都要验证一遍吗?
建议首次使用全量验证,日常定期抽检。IP池会轮换更新,批量任务开始前抽样跑一遍脚本,比出了问题再回头排查省心得多。