先弄清楚:HTTP 代理到底在中间做了什么
很多人对代理的理解停留在"换个 IP 上网",其实这只是结果,不是过程。HTTP 代理的本质,是在你的客户端和目标网站之间插入一台中间服务器:你的请求先发给它,它再替你向目标网站发起一次新的请求,拿到响应后原路返回给你。
这意味着一次普通的访问,实际上被拆成了两段连接:一段是"你 → 代理",一段是"代理 → 目标网站"。代理服务器的工作,就是在这两段之间做翻译、改写和转发。理解了这条链路,你就能明白为什么有些代理会暴露真实身份,有些却能保持高匿名。
第一段链路:一条 HTTP 请求的完整旅程
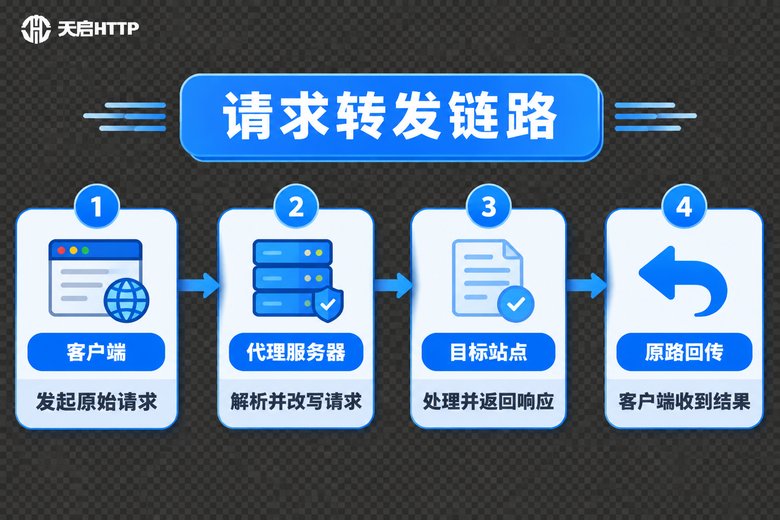
当你在程序里配置了 HTTP 代理后,一次请求大致会经历下面几个步骤:
1. 建立连接。客户端不再直连目标网站,而是先把 TCP 连接建立到代理服务器的 IP 和端口上。
2. 发送"绝对地址"的请求行。这是正向代理最明显的特征。普通直连时请求行长得像 GET /index.html HTTP/1.1,而走代理时会变成 GET http://目标网站/index.html HTTP/1.1。代理服务器正是从这一行里读出目标主机,才知道该往哪里转发。
3. 解析并改写头部。代理会检查请求头,补上或替换若干字段(下一节详细说),同时决定要不要保留 Cookie、连接方式等信息。
4. 代理向目标网站发起新请求。代理服务器用它自己的 IP 去连接目标站点,所以在目标网站看来,访问者就是代理。
5. 响应原路返回。目标网站返回内容后,代理再把响应体、状态码、响应头一路回传给客户端,一次访问才算结束。
正因为中间多了这一站,代理才能做到隐藏来源 IP、更换出口地区、控制并发频率这些事情。链路是否稳定,直接决定了请求的成功率和响应速度。
第二段:头部改写,代理的"隐形手"
链路只是骨架,真正决定代理"匿名程度"的是请求头的改写质量。一个透明代理和高匿名代理的差别,往往就藏在几个字段里。
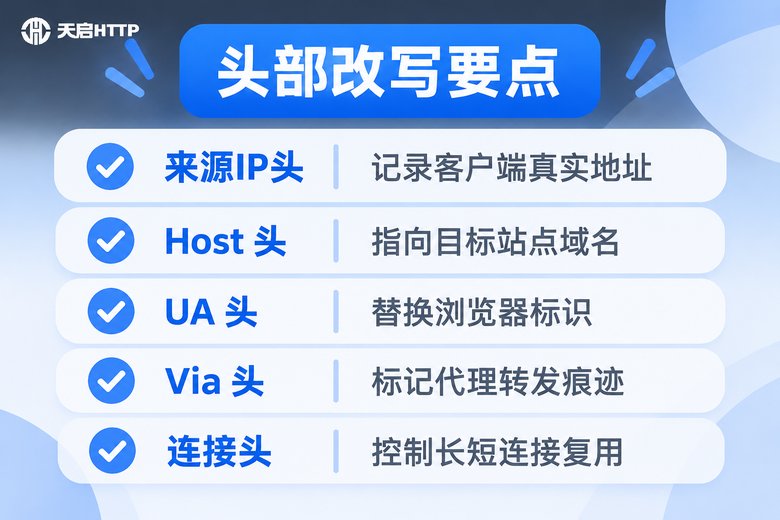
Via 头。按规范,代理可以在请求里加一个 Via 字段,告诉对方"这个请求经过了代理"。透明代理通常会老老实实带上它,高匿名代理则会把这层痕迹处理干净。
X-Forwarded-For。用来逐级记录客户端真实 IP,格式是一串用逗号分隔的地址。如果代理直接把你原来的 X-Forwarded-For 原样透传,目标网站一眼就能看出你的真实来源,甚至能看出你换了几次代理。
Host 头。正向代理解析出绝对地址后,会把 Host 改成目标站点的域名。这一步如果处理错误,就会出现"请求发错站点"或者被服务器直接拒绝的情况。
User-Agent 与 Referer。部分代理会替换或补齐这两个字段,让请求看起来更像正常浏览器发出的。做数据采集时,这两项和 IP 一起构成了"可信度"。
Connection。代理需要管理连接复用,通常会修改或删除这个字段,避免把客户端的连接语义错误地传给目标服务器。
所以判断一个代理好不好用,不能只看 IP 数量,还要看它头部处理得干不干净。头部带了一堆"我是代理"的痕迹,再多的 IP 也容易被识别出来。
第三段:HTTPS 为什么要走"隧道"
HTTP 是明文,代理看得懂也能改;但 HTTPS 从建立连接那一刻起就是加密的,代理根本读不到里面的请求行和头部。那它怎么转发?答案是用隧道,而不是用解析。
具体做法是:客户端先向代理发送一个 CONNECT 目标域名:443 HTTP/1.1 的请求,代理确认可以连通后,回一句 HTTP/1.1 200 Connection Established。从这一刻起,代理不再关心里面传的是什么,只在两端之间来回搬运字节流,相当于挖了一条透明的管道。
这也解释了两个常见现象:一是走 HTTPS 时,代理无法对内容做头部改写,因为它看不到明文;二是隧道模式下代理只能知道"你访问了哪个域名和端口",看不到具体路径和参数。
| 对比项 | 普通转发模式 | 隧道模式(CONNECT) |
|---|---|---|
| 适用流量 | 明文 HTTP 请求 | HTTPS 等加密流量 |
| 代理能否看到内容 | 能看到请求行与头部 | 只能看到目标域名与端口 |
| 头部能否改写 | 可以改写、补全、去痕 | 加密后不再改写头部 |
| 典型场景 | 接口调试、普通页面访问 | 登录、支付等加密请求 |
用代码验证代理是否生效,最直接的方式是加上 -v 参数,看请求有没有走 CONNECT:
curl -x http://你的代理IP:端口 -U 账号:密码 -v http://目标网站/接口地址在 Python 里配置也一样,HTTP 和 HTTPS 两个键都要写,否则部分请求会绕过代理:
import requests

proxies = {
    "http": "http://账号:密码@代理IP:端口",
    "https": "http://账号:密码@代理IP:端口",
}

resp = requests.get("http://目标网站/接口地址", proxies=proxies, timeout=10)
print(resp.status_code)
搞懂原理之后,代理该怎么选
把链路、头部、隧道这三件事串起来看,选代理的标准其实很清晰:转发链路要稳、头部处理要干净、隧道模式要支持。任何一环掉链子,体现在业务上就是请求失败、被识别、速度忽快忽慢。
国内业务场景下,天启HTTP 提供的是国内 HTTP / HTTPS / SOCKS5 代理 IP 服务,线路覆盖国内主要城市,支持独享 IP、高匿名转发、API 提取与后台自助管理。对于需要长期跑采集任务、做接口调试或做多账号业务隔离的团队来说,这类可控性强的代理更适合接进自己的系统里。
实际接入时建议按这个顺序验证:先用少量请求确认转发链路通不通,再检查请求头里有没有残留的代理痕迹,最后切换到 HTTPS 隧道模式跑一遍完整业务。三步都过了,再谈并发和数量。
常见问题
Q:HTTP 代理和 HTTPS 代理是一回事吗?
不完全一样。平时说的"HTTP 代理"指的是一种代理协议,它既能转发明文 HTTP 请求,也能通过 CONNECT 隧道转发 HTTPS 流量。区别在于前者代理能看到并改写头部,后者全程加密,代理只能搬运字节流。
Q:为什么用了代理,网站还是能识别出我是同一个用户?
IP 只是识别维度之一。Cookie、浏览器指纹、请求头的组合特征、访问节奏都可能暴露身份。检查一下请求里是否残留了 X-Forwarded-For、Via 这类字段,以及 Cookie 是否跨会话复用。
Q:隧道模式下代理还能看到我访问了什么吗?
只能看到目标域名和端口,看不到具体的路径、参数和内容。因为 CONNECT 建立之后传输的是端到端加密数据,代理没有解密能力。
Q:加了代理之后速度变慢是正常的吗?
多了一跳转发,必然会有一点额外耗时,但正常情况下差异应该在可接受范围内。如果延迟明显偏高,通常是代理线路距离太远、并发过高或者连接复用没做好,可以换同区域的线路再测。
Q:天启HTTP 的代理支持哪些协议?
支持 HTTP、HTTPS 和 SOCKS5 三种,可根据业务类型选择;同时提供独享 IP 与 API 提取方式,方便直接接入已有程序,具体可在官网查看当前套餐与使用文档。
Q:怎么快速确认代理配置真的生效了?
用 curl 加 -v 参数看输出,如果出现 CONNECT 请求和 200 Connection Established,说明隧道建立成功;普通 HTTP 请求则看请求行是否为绝对地址形式,两者都能确认流量确实经过了代理。