一、SOCKS5 代理服务器到底解决什么问题
简单说,SOCKS5 代理服务器就是一台"中间人"。你的程序不直接连目标网站,而是先把请求交给这台服务器,由它替你去访问,再把结果原样带回来。所以对方看到的访问来源,是这台代理服务器的 IP,而不是你本机的 IP。
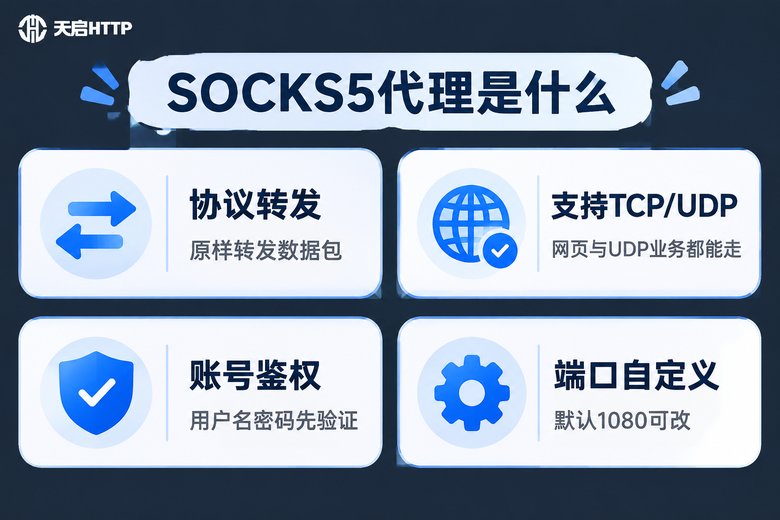
它和常见的 HTTP 代理最大的不同在于:SOCKS5 工作在更靠底层的位置,不关心你传的是网页、图片还是游戏数据,只是老老实实把数据包转出去。也正因为如此,它既能转发普通的网页请求,也能处理 UDP 类的业务,通用性更强,很多软件在设置里直接就能选 SOCKS5。
实际工作中,自己搭一台 SOCKS5 代理服务器,常见需求有三种:一是本地开发调试时需要固定出口,方便对方加白名单;二是多账号操作环境里,每个环境想走不同的出口 IP;三是想让自己的一批请求都从同一台服务器出去,方便做日志和排查。
但有一点要先说清楚:自建代理的出口 IP,就是你那台服务器的 IP。服务器只有一台,出口就只有一个,它不会自己变多。如果你需要大量、不断更换的出口 IP,那属于代理 IP 池的活儿,自建解决不了。
二、搭建前的三样准备
别急着敲命令,先把这三样准备好,后面会顺很多。
第一样:一台云服务器。国内任意一家云厂商的入门配置就够用,系统选常见的 Linux 发行版。带宽是重点,代理属于纯转发业务,带宽小、并发一高就卡,如果只是自己调试用,1M 到 2M 也够跑通流程。
第二样:一个没被占用的端口。SOCKS5 的惯例端口是 1080,但这不是强制的,你完全可以换成 10800、21080 之类的数字。换端口能少被扫描器盯上一点,但它不是安全措施,真正的安全靠后面的账号鉴权。
第三样:把公网 IP 记下来。后面写配置、测连通、加防火墙规则都要用到它,先存在手边。
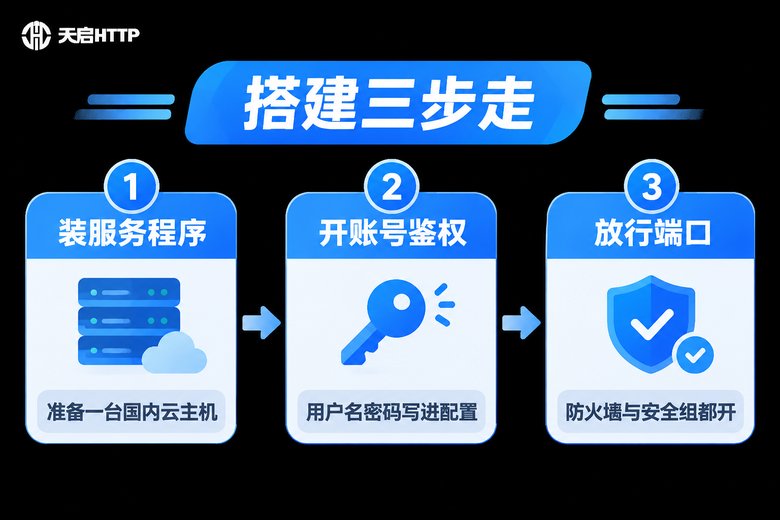
准备好之后,整个搭建其实就三步:装服务程序 → 配账号鉴权 → 放行端口。三步做完,一台可用的 SOCKS5 代理服务器就有了。
三、账号鉴权怎么配:别让陌生人白用你的服务器
这一步是最容易被跳过、也最容易出事的一步。公网上暴露一个不需要密码的代理端口,通常几小时内就会被扫描到,然后被当成免费跳板使用,轻则带宽被打满,重则服务器的 IP 被别人拿去干坏事,牵连到你头上。
所以配置里必须把鉴权方式设成"用户名密码",而不是"无验证"。下面是配置文件的关键片段(不同服务程序的字段名略有差别,路径与文件名以实际安装为准):
# 服务程序配置片段示例
internal: 0.0.0.0 port = 1080
external: eth0
method: username
user.privileged: root
user.notprivileged: nobody

client pass {
    from: 0.0.0.0/0 to: 0.0.0.0/0
    log: error
}

pass {
    from: 0.0.0.0/0 to: 0.0.0.0/0
    command: bind connect udp.associate
    log: error
}这里有两个关键点:method: username 表示必须通过用户名密码验证,客户端连接时要带上账号;internal: 0.0.0.0 表示监听所有网卡,如果写成 127.0.0.1,那就只有服务器本机能连,外面一律连不上,这也是后面排查问题时第一个要看的地方。
接下来给代理服务建一个专用账号。这个账号只用于代理认证,不需要登录系统,所以把它设成不可登录的账号更稳妥:
sudo useradd -r -s /sbin/nologin proxyuser
sudo passwd proxyuser
密码建议长一点、带符号,别用 admin123 这类。如果服务程序支持独立的密码文件,也可以把账号密码写在单独的文件里,权限设成只有 root 可读。
改完配置记得重启服务并设为开机自启(服务名以实际安装的为准):
sudo systemctl restart socks5
sudo systemctl enable socks5
sudo systemctl status socks5
状态是 active(running)就说明程序跑起来了。如果启动失败,多半是配置文件语法写错,或者端口已经被别的程序占用,日志里会写得很清楚。
四、端口开放:程序、防火墙、安全组三层都要放行
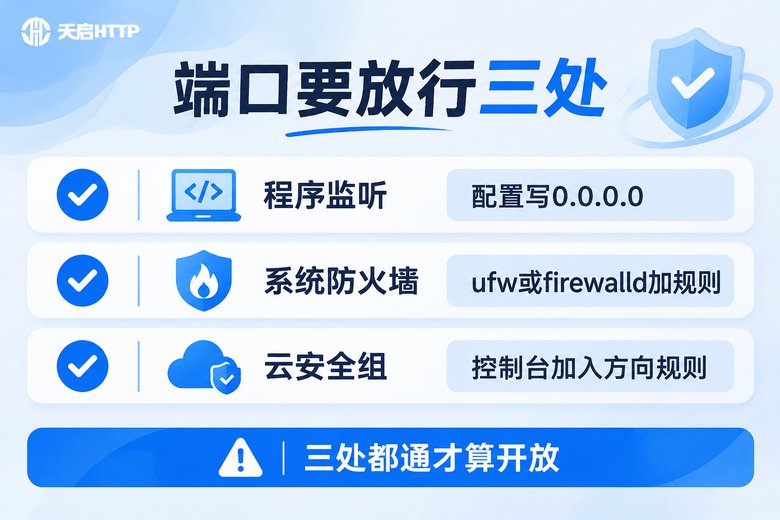
很多人卡在这一步:服务明明在跑,本机 curl 也通,但从外面就是连不上。原因是"端口开放"实际上有三层,缺一层都不行,很多人只改了一层就以为完事了。
第一层,程序监听。就是刚才配置里的 internal 那一行,必须是 0.0.0.0 或服务器的网卡地址,写 127.0.0.1 就只对本机开放。可以用下面的命令确认端口到底有没有在监听:
ss -lntp | grep 1080能看到监听记录,说明第一层没问题。
第二层,系统防火墙。常见的几种防火墙,按你系统上装的那个选一条执行:
# ufw
sudo ufw allow 1080/tcp

# firewalld
sudo firewall-cmd --permanent --add-port=1080/tcp
sudo firewall-cmd --reload

# iptables
sudo iptables -I INPUT -p tcp --dport 1080 -j ACCEPT第三层,云服务器安全组。这一层在云厂商的网页控制台里,不在服务器系统内,所以最容易被漏掉。找到你的实例,进入安全组,添加入方向规则:协议选 TCP,端口填 1080,来源地址不要图省事填 0.0.0.0/0,最好填你自己常用网络的出口 IP,这样即使别人知道了端口和账号,没有你的 IP 也连不上。
另外如果你的服务需要转发 UDP 业务,记得把 UDP 的规则也一起加上,只开 TCP 时 UDP 请求是过不去的。
五、搭好之后怎么验证连通
三步都做完,先别急着改业务代码,用一条命令确认代理真的能用。在另一台机器上执行:
curl --socks5 用户名:密码@服务器IP:1080 -I http://www.baidu.com如果返回了正常的 HTTP 响应头,说明代理已经通了。想把域名解析也交给代理去做,可以把 socks5 换成 socks5h,这样就不用担心本地 DNS 解析走错路。
不同的报错对应不同的问题,对着排查会快很多:
| 报错现象 | 大概率原因 | 怎么处理 |
|---|---|---|
| Connection refused | 端口没通,或程序没在监听 | 查 ss -lntp,检查防火墙与安全组 |
| Connection timed out | 安全组或防火墙拦截 | 逐层确认入方向规则是否放行 |
| Authentication failed | 账号密码错,或鉴权方式配错 | 核对 method 与账号,注意别带多余空格 |
| 能连但访问超时 | 代理服务器自身出网异常 | 在服务器上直接 curl 目标地址测试 |
还有一个常见的坑:在服务器本机测试永远是通的,因为走的是本地回环,绕开了防火墙和安全组。所以验证一定要在另一台机器上做,否则很容易误判。
六、自建和直接用代理服务,怎么选
自己搭一台 SOCKS5 代理服务器,优点是可控、独享,用起来心里有数;缺点是只有那一个出口 IP,还要自己盯安全、补丁、带宽和封禁问题。如果你的业务需要的是大量可切换的国内出口 IP,自建就不划算了。
| 对比项 | 自己搭 SOCKS5 | 使用天启HTTP代理 |
|---|---|---|
| 上手时间 | 装环境、改配置,半天到一天 | 开通后调接口即可使用 |
| 出口 IP 数量 | 只有服务器那一个 | 按需切换,可用 IP 更充裕 |
| 鉴权方式 | 自己建账号密码 | 账密鉴权 / IP 白名单 |
| 维护成本 | 安全加固、带宽、封禁都要自己扛 | 平台侧维护,按需取用 |
| 适合场景 | 固定出口、内部调试 | 多账号环境、数据采集、频繁换 IP |
如果你属于后一类,可以直接用天启HTTP。它提供国内代理 IP 服务,支持 HTTP、HTTPS、SOCKS5 等协议,客户端可以用账密鉴权,也可以在后台绑定白名单 IP 免密调用,取用方式支持 API 提取,短效、隧道、独享、静态等产品形态在其官网上都有说明,具体套餐和接入方式以官网为准,开通后基本不需要你再碰服务器配置。
需要提醒的是:天启HTTP 提供的都是国内 IP,如果你的业务需要海外出口,那它并不适用;另外如果你只是想在自己电脑上做一次本地调试、需要长期固定的一个出口,那还是自己搭那台服务器更合适。
常见问题
Q:SOCKS5 代理服务器一定要用 1080 端口吗?
不必须。1080 只是行业惯例,改成 10800、21080 之类的数字完全没问题。换端口可以减少被批量扫描器扫到的概率,但它不是安全手段,账号鉴权和 IP 白名单才是。
Q:已经设了用户名密码,还需要限制来源 IP 吗?
建议两者叠加。密码可能泄露,IP 白名单是第二道门。在安全组里把来源限制成自己常用的出口 IP,风险会低很多。
Q:服务在跑,本机能连,外面连不上是怎么回事?
按顺序查三处:配置里的监听地址是不是 0.0.0.0、系统防火墙有没有放行端口、云控制台安全组有没有加入方向规则。这三处任意一处没配好,外面都连不上。
Q:SOCKS5 和 HTTP 代理有什么区别?
HTTP 代理主要处理网页请求,SOCKS5 更底层,只负责转发数据包,TCP 和 UDP 业务都能走,所以兼容性更好。很多软件同时支持两种,选哪种看它能不能正常跑通。
Q:自建的代理能用来做数据采集吗?
技术上可以,但出口只有一个 IP,请求量一上来很容易被目标站点限制,采集效率反而不高。这类场景更适合用带 IP 池的代理服务,按需切换出口。
Q:天启HTTP 支持 SOCKS5 协议吗?
支持 HTTP、HTTPS、SOCKS5 等常用协议,鉴权方式有账密与 IP 白名单两类,具体支持的协议、地区和接入参数以官网说明为准。
Q:搭好的代理服务器怎么长期维护?
三件事:定期更新系统和软件补丁、定期更换代理账号密码、留意异常流量。如果发现带宽长期被打满、日志里出现大量陌生来源,多半是被扫描到并试出密码了,立刻改密码并加上 IP 白名单。