先说结论:在线代理安不安全,取决于它在“谁手里”
“ip在线代理安全吗”这个问题,每天都有人在搜索。答案其实不复杂:代理本身只是一种技术中转,安不安全取决于运营这个中转站的人。一个你连运营方是谁都查不到的免费在线代理网站,本质上就是把你的上网内容交到了一个陌生人的服务器上。
2026年,各类在线代理站点数量还在持续增长,其中相当一部分是个人搭建、几个人维护的小站,没有明确主体、没有隐私说明、没有安全审计。这篇文章把数据泄露、流量劫持、日志留存这三类风险拆开讲清楚,并给出一套可以落地的判断方法。
ip在线代理是怎么工作的?你的流量必须先“绕一圈”
在线代理(也叫网页代理)的用法很简单:打开代理网站,把想访问的网址粘进去,代理服务器代替你去访问目标网站,再把页面内容转回给你。
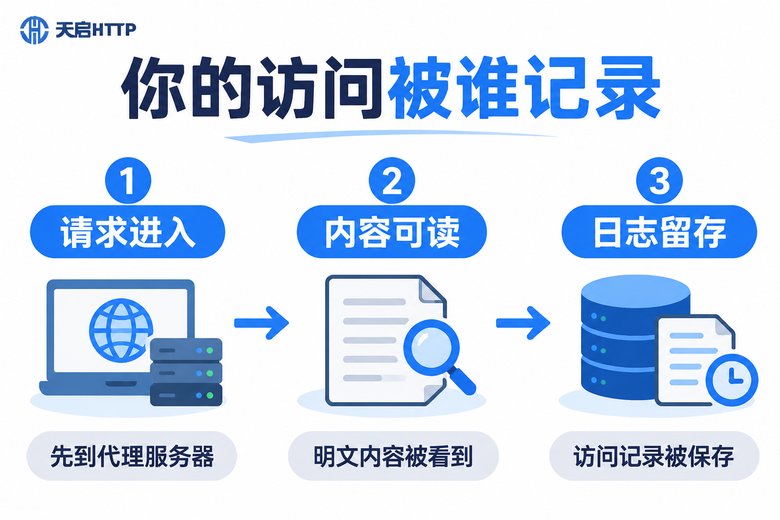
关键在于“绕一圈”这三个字。数据从你的设备先到代理服务器,再从代理服务器到目标网站,这中间的一段链路,完全由对方掌控。它能看见什么、记录什么、改不改内容,你既不知道,也无从验证。
这和正规的代理IP服务在结构上类似,但差别在于:正规服务商有明确的主体、有公开的授权方式、有可查的服务条款;而大部分免费在线代理,这些统统没有。
风险一:数据泄露——内容经过别人手里,就可能被看、被存、被卖
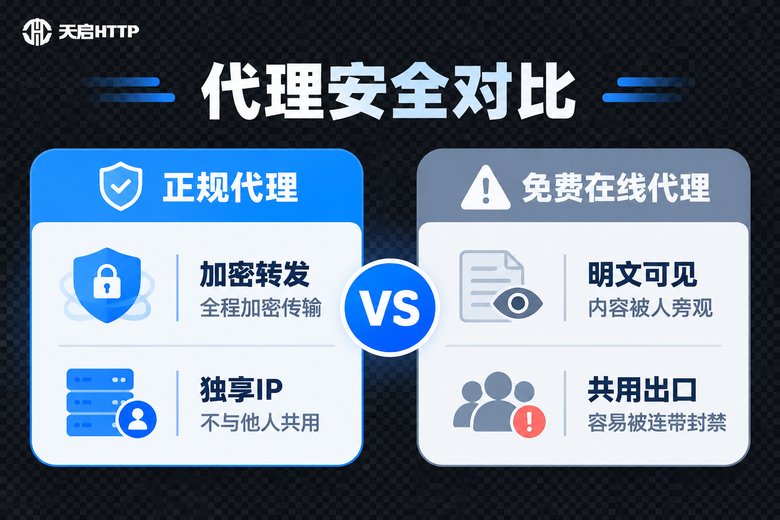
如果你的目标网站是 HTTP 协议(不少中小站点至今如此),那么你提交的所有内容——表单里的姓名手机号、Cookie、账号密码——在代理服务器上都是明文的。对方想看就看,想存就存。
即使目标是 HTTPS,也不代表绝对安全。加密只保护“内容”本身,代理方依然能看到:你访问了哪些域名、什么时间访问、访问频率多高、传输了多少数据。这些信息单独看没什么,聚合起来就是一份相当完整的用户行为画像。
更现实的问题是:这些数据会被怎么处理?没有隐私政策说明的站点,意味着默认它可以“任意处理”。
风险二:流量劫持与内容篡改——你看到的页面,可能已经被动过手脚
因为中转节点在对方手里,它不仅能“看”,还能“改”。常见的几种操作:
注入广告与跳转:在你访问的页面里插入弹窗、浮动广告,或者把某些链接替换成推广链接,你点下去就跳到了别的地方。
替换下载链接:你点的明明是官网下载按钮,实际下载下来的安装包却被换成了捆绑软件,这类情况在免费代理和免费加速工具上反复出现过。
伪装登录框:在你的页面上叠一个看起来一模一样的登录框,诱导你输入账号密码,输入的内容直接进了对方的口袋。
判断方法很朴素:如果用了某个在线代理后,页面开始频繁弹广告、跳转、出现莫名的登录提示,立刻停用。这不是“网速问题”,是链路被人动了。
风险三:日志留存——谁在记录你访问过什么,留多久,用来做什么
代理服务器天然会留下访问日志,这本身是正常的运维需要。问题在于三点:记了什么、留多久、给谁看。
正规服务商通常会在服务条款里说清楚日志范围和留存周期,日志主要用于计费、故障排查和安全防护。而免费在线代理,几乎不会告诉你任何一件事,你甚至无法确认它是否把你的访问记录打包转卖。
还有一层连带风险:日志本身也是资产。一个小团队维护的代理站点一旦被攻破,历史日志会随着一起泄露——你早就忘了自己在那上面访问过什么,记录却还留着。
几类代理方式的横向对比
| 对比维度 | 免费在线代理 | 个人自建代理 | 正规代理IP服务 |
|---|---|---|---|
| 运营主体 | 多数不明确 | 自己 | 有明确运营方 |
| 内容可见性 | 明文完全可见 | 自己可控 | 加密转发,仅自己可见 |
| 日志策略 | 不告知 | 自己管理 | 有公开说明 |
| IP使用方式 | 大量用户共用 | 单一IP | 支持独享IP |
| 稳定性 | 差,随时失效 | 取决于自己维护 | 有稳定的提取与并发保障 |
| 适合场景 | 临时看一眼页面 | 个人调试 | 数据采集、多账号运营、自动化任务 |
5条自查清单:判断一个代理服务值不值得用
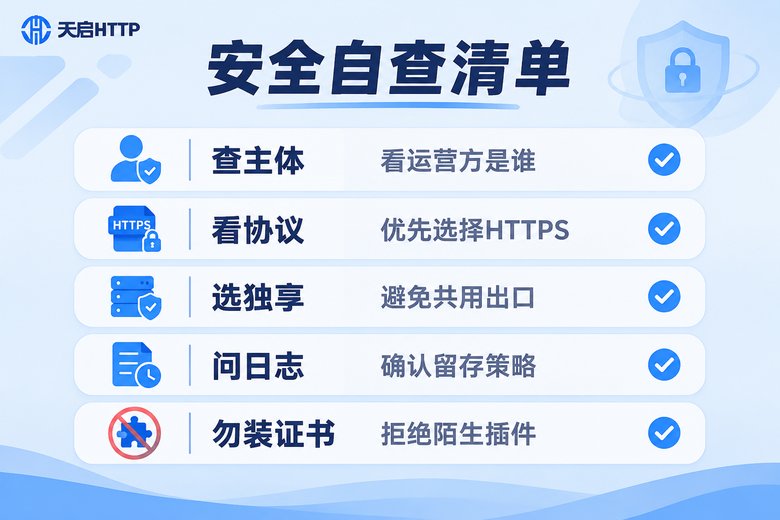
1. 查主体。网站底部有没有明确的运营方信息、备案信息、服务条款?如果连“谁在做”都查不到,后面的都不用谈了。
2. 看协议。是否强制 HTTPS 接入?是否提供加密的授权方式(账密、白名单、签名)?把账号密码用明文参数拼接在 URL 里的,直接排除。
3. 选独享。共用出口IP意味着你永远不知道上一个用这个IP的人干了什么,连带被封的概率很高。业务稍稳定一点,就应该用独享IP。
4. 问日志。日志记录范围、留存周期、使用目的,能不能给出书面说明。答不上来的,就别把业务数据往上放。
5. 别装证书、别装插件。任何要求你安装根证书、装浏览器插件、装“安全组件”才能用的在线代理,都等于交出了整台设备的流量控制权,风险等级完全不同。
团队和企业的正确姿势:把代理当成基础设施来用
如果代理不是“临时看一眼网页”,而是要支撑数据采集、多账号运营、接口测试这类有连续性要求的业务,那么它就应该按基础设施的标准来选:有主体、有授权机制、有稳定的IP来源、有可查的服务说明。
天启HTTP 是国内代理IP服务商,提供短效动态IP、隧道代理、静态独享IP等产品形态,支持 API 提取、白名单与账密两种授权方式,适合爬虫采集、多账号管理、自动化测试等场景。需要说明的是:天启HTTP 只提供国内IP资源,不适用需要海外IP的场景。
接入方式也相对直接,通常是先从控制台拿到提取链接,再把拿到的IP配到请求里:
# 1. 通过控制台的提取链接获取代理(具体链接与参数以你的控制台为准)
GET https://<你的提取链接>?num=1&format=json

# 2. 返回内容大概是这个形态
{
  "proxy": "1.2.3.4:8080",
  "expire": "2026-01-01 12:00:00"
}

# 3. 在请求中带上代理
curl -x http://1.2.3.4:8080 https://目标站点/api/list相比免费在线代理,这种方式的本质区别是:链路是你自己掌控的,IP来源是明确的,出问题时有地方可以查。这才是“安全”两个字的实际含义。
常见问题
Q: 在线代理和代理IP服务到底有什么区别?
在线代理是你打开一个网页,由那个网站替你转发请求,控制权在网站那边;代理IP服务是你拿到一条IP和端口,配置在你自己的程序或工具里,控制权在你这边。前者方便但不可控,后者可控但需要配置。
Q: 访问的是HTTPS网站,用在线代理是不是就安全了?
不是。HTTPS 保护的是内容不被中间节点读取,但代理方仍然能看到你访问了哪个域名、什么时候访问、频率如何、流量多大。而且如果代理方诱导你安装根证书,加密这层保护也就失效了。
Q: 免费在线代理靠什么赚钱?
常见的有三种:页面广告与链接跳转分成、把聚合的访问数据用于画像或转卖、把IP资源分批转售给他人共用。无论哪一种,代价都由使用者承担。
Q: 怎么判断自己用的代理有没有被劫持?
留意三个信号:页面出现原本没有的弹窗或浮动广告;点击链接后跳到了非目标站点;下载的文件名与大小和官网对不上。出现任意一个,立即停止使用并清理相关Cookie。
Q: 日志留存主要该关注什么?
关注三件事:记了哪些字段、保留多长时间、是否会提供给第三方。正规服务商会在条款中说明,且日志主要用于计费和故障排查;说不清楚的一律按“全量长期留存”对待。
Q: 天启HTTP的代理能用在需要海外IP的场景吗?
不能。天启HTTP 提供的是国内IP资源,面向国内网络环境下的采集、测试、多账号管理等需求,需要海外IP的业务不在其覆盖范围内。
Q: 个人偶尔用一次在线代理,风险大吗?
如果是访问公开的、不含任何登录态的页面,风险相对有限;但只要涉及登录、支付、提交个人信息,就不建议经过任何来路不明的中转节点。判断标准很简单:这件事你敢不敢让一个陌生人替你做。