先分清三件事:监听、鉴权、限流
很多人第一次配代理服务器,把端口改完就以为搞定了,结果要么自己连不上,要么被别人白嫖带宽,要么跑上十分钟目标站点就把请求全拦了。问题通常不在软件本身,而在这三个配置面:
监听决定「从哪个地址、哪个端口、用什么协议接请求」;鉴权决定「谁有资格用你的代理」;限流决定「每个使用者最多能用多猛」。三者互相独立,但任何一项配错,整套代理就等于白搭。
下面按配置顺序一项一项说清楚,最后给一份可以直接改的配置示例和一套测试方法。
监听设置:只在该听的地址和端口上开
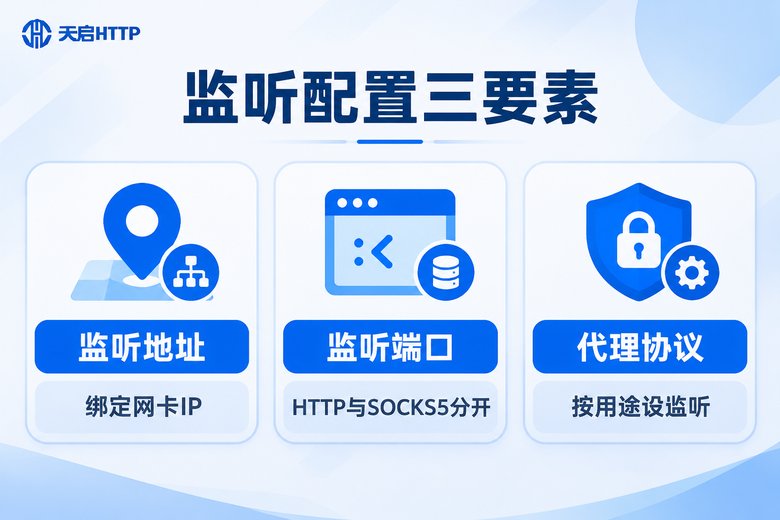
监听配置其实只有三件事,写错任何一项,轻则连不上,重则把代理端口裸奔在公网上。
1. 监听地址不能无脑写 0.0.0.0。0.0.0.0 的意思是「本机所有网卡都接」,如果你的服务器有公网 IP,这一行就等于把代理服务直接暴露出去。只在局域网或本机用的场景,写 127.0.0.1 或具体的内网 IP 更安全;确实要给外部客户端用,再用 0.0.0.0,但必须配合鉴权和防火墙一起上。
2. 端口要按协议分开。HTTP 代理和 SOCKS5 代理是两个不同协议,监听端口建议分开配置,比如 HTTP 走一个端口、SOCKS5 走另一个端口。混在一个端口上,很多客户端库会直接握手失败,排查起来非常痛苦。端口号本身可以自定义,只要不和服务器上已有服务冲突即可。
3. 协议按用途分别监听。只做网页请求采集,HTTP/HTTPS 代理就够;如果是程序里做非 HTTP 的转发,或者需要客户端层面更透明的转发,才需要开 SOCKS5。开得越多,需要鉴权和限流的面就越大,用不到的建议直接关掉。
还有一个特别容易漏的点:防火墙和云服务器的安全组。配置文件里监听开了,但安全组没放行对应端口,客户端仍然连不上。改完配置后先用本机 curl 测通,再放行安全组,顺序不要反。
鉴权设置:别让任何人白用你的代理
不加鉴权的代理,本质上就是挂在公网上的一个开放端口,被扫描器扫到只是时间问题。常见的鉴权方式有三种,各有适用场景。
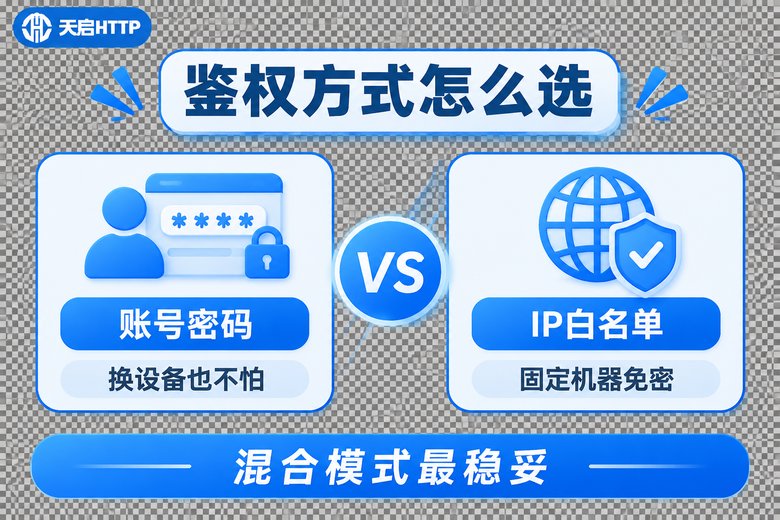
账号密码鉴权是最通用的一种:客户端在请求里带上用户名和密码,服务端校验通过才转发。优点是客户端换来换去不用改服务端配置,缺点是密码会出现在客户端配置里,所以一定要用长密码,别用 admin/123456 这种。
IP 白名单是把允许使用代理的来源 IP 段写进配置,只放行这些 IP。优点是客户端不需要带密码,配置干净;缺点是客户端 IP 一变就得重新加白名单,所以更适合固定服务器、固定办公网络的场景。
两者混用是最稳妥的做法:先用白名单缩小范围,再在范围内做账号密码校验。生产环境如果代理是对外提供服务的,强烈建议这么做。
| 鉴权方式 | 安全性 | 配置难度 | 适合场景 |
|---|---|---|---|
| 账号密码 | 中 | 低 | 客户端设备经常变动、多人共用 |
| IP 白名单 | 中高 | 低 | 固定服务器长期跑采集任务 |
| 白名单 + 账号密码 | 高 | 中 | 对外提供代理服务、生产环境 |
另外建议把鉴权日志打开。当出现「明明配置正确却 407」的时候,日志能直接告诉你客户端到底有没有带凭据、带的是哪个账号,比盲猜快得多。
限流设置:并发、带宽、频率三把关
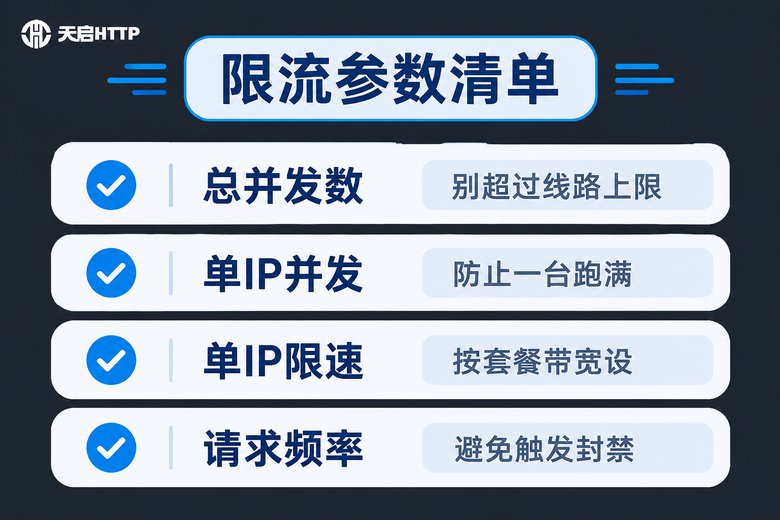
不限流的代理,只要有一个客户端脚本写得不好,就能把整条线路跑满,其他客户端全部超时。限流要关注的不止一个参数,至少包括下面这几项。
总并发连接数:整个代理服务同时能保持多少个连接。这个值要参考你服务器的带宽、内存和上游线路能力来定,设得太高反而会因为排队导致大面积超时。
单客户端 IP 并发:限制单个来源 IP 最多占多少并发。这是防止「一台机器把资源全吃掉」最有效的一招,通常设成总并发的十分之一左右比较合理。
单 IP 带宽限制:按 Mbit/s 或 KB/s 给每个客户端限速,避免有人跑大文件把整条线路占满。
请求频率(QPS):每秒最多发多少请求。这一项不只是为了保护你自己的代理,更是为了保护目标站点——频率过高很容易触发对方的频率限制,导致整个出口 IP 被拉黑。
超时与空闲断开:连接超时、读写超时、空闲多久自动断开,这三个值建议都显式配置。不配的话默认值往往很长,一个卡死的连接会长时间占着并发名额不放。
调整限流参数时有个小建议:一次只改一个维度,改完立刻压测一轮,看平均响应时间和失败率的变化,否则出问题你根本不知道是哪个参数导致的。
一份可以直接改的配置示例
下面是三个配置面的通用写法,字段名按你实际使用的软件做对应调整,思路是一致的:
# ---------- 监听 ----------
listen:
  address: 0.0.0.0          # 只在本机用就写 127.0.0.1
  http_port: 3128
  socks5_port: 1080
  protocol: [http, https, socks5]

# ---------- 鉴权 ----------
auth:
  method: mixed             # none / user_pass / ip_allow / mixed
  users:
    - username: crawl_user01
      password: 请换成足够长的随机密码
  ip_allow:
    - 10.20.30.0/24
    - 192.168.1.100
  auth_timeout: 10s

# ---------- 限流 ----------
limit:
  max_connections: 500      # 总并发连接数
  per_ip_connections: 50    # 单个客户端 IP 并发
  bandwidth_per_ip: 10mb    # 单 IP 带宽上限
  qps_per_ip: 30            # 单 IP 每秒请求数
  connect_timeout: 5s
  read_timeout: 30s
  idle_timeout: 60s
配置改完后,按下面三步依次验证,能快速定位问题出在监听、鉴权还是限流:
# 1. 先验证监听是否生效(不带鉴权,正常应返回 407 或鉴权提示)
curl -x http://127.0.0.1:3128 http://你的目标地址

# 2. 再验证鉴权是否拦截(故意用错密码,应被拒绝)
curl -x http://127.0.0.1:3128 -U test_user:wrong_password http://你的目标地址

# 3. 最后验证正常账号能否转发
curl -x http://127.0.0.1:3128 -U crawl_user01:你的密码 http://你的目标地址
如果第 1 步就连接被拒,问题在监听地址、端口或防火墙;如果第 1 步通、第 3 步不通,问题在鉴权配置;如果都能通但速度忽快忽慢、偶尔超时,基本就是限流参数设得不合理。
不想从零搭?现成代理IP服务更省事
自己搭代理服务器,适合有固定服务器、需要完全掌控配置、并且愿意长期维护线路和 IP 池的团队。但如果你的真实需求只是「稳定拿到一批国内 IP,去做数据采集、多店铺运营、多设备测试」,那自己维护代理池、鉴权系统和 IP 更换机制的成本会很高。
天启HTTP 提供国内代理IP服务,支持 HTTP / HTTPS / SOCKS5 协议接入,提供 API 提取 IP、隧道代理、独享代理等产品形态,可以根据业务是「用完就换」还是「长期保持一个出口」来选择。对接上的思路和自建代理是一致的:
鉴权对接:服务商提供的账号密码或 IP 白名单,直接填进你代理客户端的鉴权配置里,写法上和上面自建代理的鉴权段没有区别。
限流对接:并发数、请求频率按你实际购买的产品规格来设置,程序里不要写死成「无限重试」,否则一旦超出规格,失败会集中爆发。
协议选择:网页类请求走 HTTP/HTTPS 代理即可,程序层面需要更透明转发时再用 SOCKS5,两者不要混在同一套客户端配置里。
需要说明的是,天启HTTP 是面向国内场景的代理IP服务商,如果你需要的是海外 IP,它并不适用。
常见问题
Q:监听地址写 0.0.0.0 和写具体 IP 有什么实际区别?
0.0.0.0 表示本机所有网卡都会接受连接,包括公网网卡;写具体的 IP 则只在那一个网卡上接收。只在本机或内网使用,写具体地址更安全;需要给外部客户端提供代理时,才用 0.0.0.0,并且必须配合鉴权和防火墙规则。
Q:只做 IP 白名单鉴权安全吗?
在固定服务器、固定办公网络的场景下够用,因为外部机器根本连不进来。但如果白名单里包含较大的网段,或者有机器被入侵后成为跳板,风险就会上升。建议白名单配合账号密码一起用。
Q:总并发连接数设多少合适?
没有固定答案,要看服务器带宽、内存和上游线路能力。可以先用一个中等值跑一轮压测,观察平均响应时间,如果响应时间明显变长而失败率上升,说明设高了;如果资源利用率很低,可以适当上调。同时别忘了给单 IP 并发设一个上限。
Q:限流里的请求频率为什么会影响目标站点访问?
因为目标站点看到的来源是你的代理出口 IP,请求频率过高时,对方的防护机制拦的是这个出口 IP,而不是你的某个客户端。一旦被拦,所有共用这个出口的请求都会受影响,所以频率限制本身就是一种保护。
Q:配好了还是连不上,应该先查什么?
按「本机 curl 通不通 → 带上错误密码看是否被拦 → 带上正确账号看是否转发成功」这个顺序排查。本机不通查监听和防火墙;本机通但鉴权不生效查鉴权段和日志;都能通但速度不稳就回头查限流参数。