指纹浏览器配IP,到底在配什么
很多人第一次用指纹浏览器,注意力全放在"指纹"上:UA、Canvas、WebGL、字体、分辨率、硬件参数,一个个调得很仔细。结果账号照样出问题,回头一看,是IP这块没接上。
说得直白点:指纹浏览器解决的是"浏览器看起来像谁",代理IP解决的是"这个人在哪里上网"。这两件事必须是同一个人设。指纹写得再完美,如果时区显示东八区、语言是简体中文、Canvas 渲染是国产机型,出口IP却落在另一个城市的机房网段,那这套环境本身就自相矛盾。
更麻烦的是,指纹浏览器普遍支持几十个环境同时开。每个环境一套配置,一套出口IP,人工去对、去查、去换,很容易乱。所以配IP这件事,本质上是在做批量、稳定、可复用的网络出口管理。
先把接入方式搞清:四种常见配法
在指纹浏览器里给环境填代理,通常就是填几个字段:代理类型、主机地址、端口、账号、密码。字段简单,但背后的接入方式有好几种,选错了后面全是麻烦。
| 接入方式 | 怎么用 | 适合什么情况 | 要注意的点 |
|---|---|---|---|
| 账密认证 | 直接在环境里填用户名和密码 | 环境数量多、需要逐个绑不同出口 | 账号密码要按环境归档,别混用 |
| IP白名单 | 把本机公网IP加进白名单,免密直连 | 团队固定办公网、同一台机器跑多环境 | 换网络或宽带重播后要重新加白 |
| API提取 | 调接口取一条IP,回填到环境配置里 | 短效IP、需要按地区批量取 | 要写清提取间隔,避免重复取到同一条 |
| 固定入口隧道 | 填一个固定地址和端口,出口由服务端分配 | 环境多、不想频繁改配置 | 确认出口地区是否符合预期 |
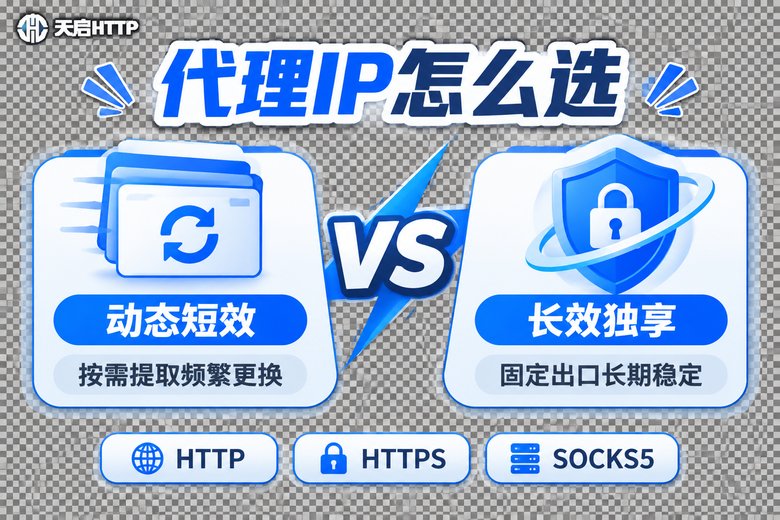
协议上优先看目标环境是否支持 HTTP / HTTPS / SOCKS5。指纹浏览器一般三种都吃,但如果你的自动化脚本走的是 Socks5,那提取的时候就要拿对应协议格式的IP,不要拿 HTTP 的硬转。
不管是哪种方式,配完之后别急着开环境。先单独验一遍出口,这一步能省掉后面九成的返工:
# 拿一条代理后先自检,确认出口地址和地区都符合预期
curl -x http://用户名:密码@代理地址:端口 https://myip.ipip.net

# 期望返回类似:当前 IP:x.x.x.x  来自于:中国 江苏 南京  电信
如果返回的地区和你指纹里设置的地区对不上,先解决这个,再谈别的。
环境一致性:比IP更容易翻车的地方
配好IP只是第一步。真正决定这套环境像不像真人的,是指纹、IP、行为三者之间是否自洽。下面几个点,是实操中最常出问题的地方。
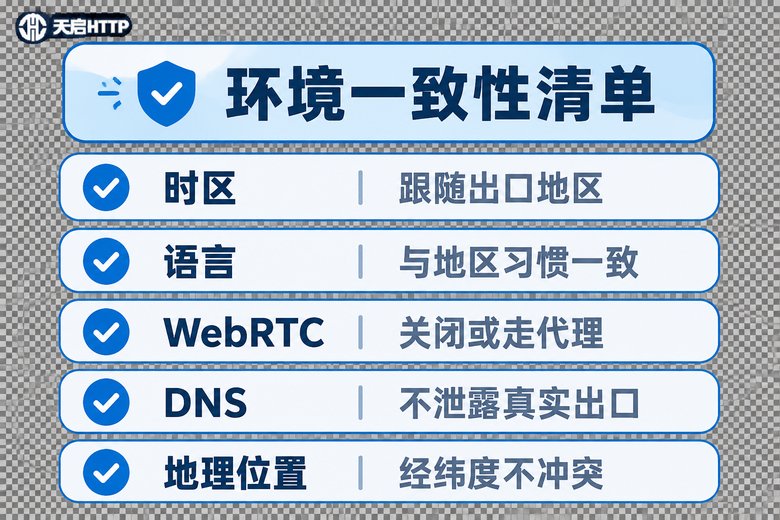
时区。很多指纹浏览器有"基于IP自动匹配时区"的开关,能开就开。手动设置时要记得,IP在哪时区就设哪,不要图省事全设成一个。
语言和本地化。Accept-Language、系统语言、日期格式是一组的。中文环境配一个完全不同地区的出口,本身就是矛盾信号;反过来,如果你做的是面向特定地区的业务,语言就得跟着出口走。
WebRTC 泄露。这是最容易忽略的漏点。浏览器为了做实时通信,可能通过 STUN 直接暴露真实本地网络地址,绕过了代理。指纹浏览器里一般有 WebRTC 屏蔽或"走代理"选项,建议关闭或强制代理,别留默认值。
DNS 解析路径。用了代理但 DNS 还在本地解析,等于把真实出口的需求暴露了出去。选支持远程解析的代理,或者在指纹浏览器里开启"代理端解析DNS",让解析请求也从代理走。
地理位置与硬件参数。经纬度、坐标、GPS 模拟值要和IP地区大致吻合;分辨率、显卡渲染这类参数不必强求完全一致,但至少别出现明显冲突的组合。
检测风险的控制点:三个更硬的指标
环境配好之后,剩下的风险主要来自IP本身的质量和使用方式。比起调指纹细节,这几项对结果的影响往往更直接。
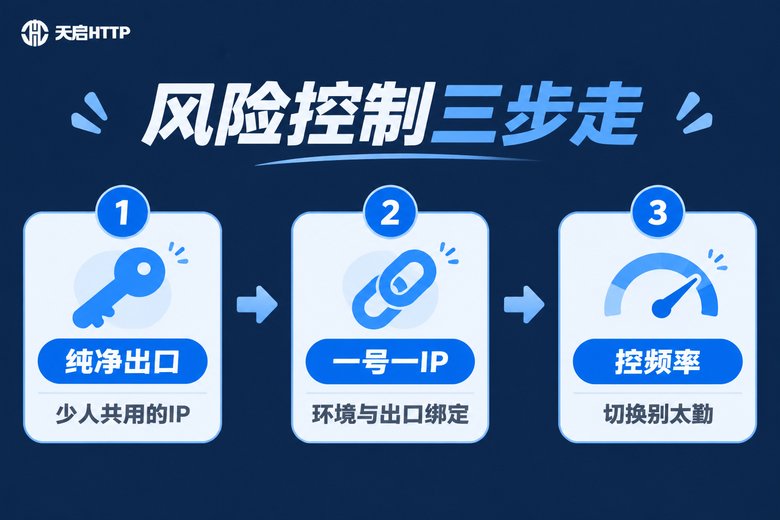
第一,出口IP的纯净度。判断标准其实很朴素:这个IP最近有没有被大量账号用过。挑IP时优先选独享的,不要一堆人共用一个出口。公共出口的问题不在于"一定会出事",而在于你无法预判它已经背了多少历史包袱。天启HTTP 的独享代理就是给单个用户固定占用的出口,这类更适合长期维护的账号环境。
第二,一号一IP的绑定关系。一个环境对应一个出口,长期不变,是成本最低的稳定方案。频繁给同一个环境换IP,反而会制造出"这个账号在短时间内跨地区跳转"的信号。要做环境隔离,就隔离到底:账号、指纹、出口三者绑定,不要交叉复用。
第三,切换频率和并发数量。短效IP不是不能用,但要控制节奏——提取间隔太密、同一时间开太多环境、多个环境同时命中同一个网段,这些都是很典型的机器行为特征。宁可少开几个环境跑稳,也别一次性铺满。
另外还有一个细节:地区别乱跳。今天IP在华南,明天在西北,后天又回来,即便每个IP都是干净的,环境整体看起来也不像一个正常用户。
这套流程怎么落地:把代理层交给天启HTTP
把上面这些串起来,其实就是一句话:指纹层自己控,网络出口交给专业的代理服务。
天启HTTP 是国内 HTTP 代理 IP 服务商,提供 HTTP / HTTPS / SOCKS5 三种协议的代理出口,支持账密认证、终端 IP 白名单和 API 提取几种接入方式,可以按地区提取,也可以选独享出口长期占用。对指纹浏览器这种"多环境、要批量、要固定"的使用场景来说,对应的做法大致是这样:
需要长期维护的账号环境,就用独享IP,一个环境绑一个出口,配置一次长期不动;
需要按地区铺开的临时环境,就用API 提取,取到IP后回填到指纹浏览器,提取时把地区参数带上,避免取到不符合预期的网段;
团队多人协作、共用一台出口机器的,用IP 白名单免密直连,省掉账号分发和泄露的麻烦。
需要说明的是,天启HTTP 提供的是国内机房出口的代理IP,不适用于需要境外网络的场景。如果你的业务本身就是国内电商、社媒、本地生活类的多账号运营,这类出口是比较匹配的。
常见问题
Q:指纹浏览器里填了代理,但打开环境提示连接失败,怎么排查?
按顺序查三层:先用 curl 或命令行单独测这条代理通不通;再看端口和协议有没有填错(Socks5 的端口填成 HTTP 的端口很常见);最后如果是白名单方式,确认本机当前公网IP还在白名单里——宽带重播后IP会变,这一步最容易漏。
Q:同一个指纹环境,能不能每次开都换一个新IP?
技术上可以,但从稳定性角度看并不推荐。固定环境配固定出口,长期下来是最省心的。确实需要轮换的,建议拉长间隔,并保持地区一致,不要今天东明天西。
Q:动态短效IP和长效独享IP,我该选哪种?
看你这套环境的生命周期。短期任务型、跑完就弃的,用短效动态的性价比更高;需要长期养、反复登录的账号环境,用长效独享更稳,因为出口是固定的,不会因为别人一起用而受影响。
Q:IP干净了,是不是就不会被检测到?
不能这么理解。IP只是其中一个因素,指纹自洽性、行为节奏、操作频率同样重要。反过来也一样,指纹做得再好,配一个脏出口照样白搭。两者是乘法关系,不是加法。
Q:多开几十个环境,代理够用吗?
关键在于一个环境对应一个独立出口,而不是几十个环境挤同一个IP。数量按环境数规划,别为了省成本共用出口,那样等于自己给自己制造关联。
Q:为什么不直接用本机网络加指纹浏览器?
本机网络出口是固定的,多个环境共用同一个出口,等于把所有账号拴在一根绳上;而且真实网络信息(WebRTC、DNS)更容易暴露。加一层代理,本质是把出口这个变量单独管起来。