在使用代理IP的日常工作中,你可能会遇到这样的尴尬:拿到手的代理是 SOCKS5 协议,但手头的采集脚本、浏览器设置或业务系统只认 HTTP 代理。这时候,"协议转换"就成了绕不开的一步。这篇文章会用大白话讲清楚 SOCKS5 和 HTTP 代理的区别、几种主流的转换方法,以及各自适合的场景,帮你少走弯路。
先弄清楚:SOCKS5 和 HTTP 代理差在哪
SOCKS5 和 HTTP 代理虽然都叫"代理",但工作的层级完全不同。SOCKS5 是更底层的通用代理协议,它只负责把数据原封不动地转发出去,不关心传输的具体内容,同时支持 TCP 和 UDP 两种连接方式。HTTP 代理则工作在应用层,它能"看懂"HTTP 请求的内容,可以解析和处理请求头,因此更适合网页访问、接口调用这类场景,但只支持 TCP,无法转发 UDP 流量。
| 对比维度 | SOCKS5 代理 | HTTP 代理 |
|---|---|---|
| 工作层级 | 更底层,靠近会话层 | 应用层 |
| 传输支持 | TCP + UDP | 仅 TCP |
| 内容处理 | 不解析,原样转发 | 可解析请求与响应头 |
| 典型场景 | 通用数据转发 | 网页访问、接口请求 |
简单记住一句话:SOCKS5 更通用,HTTP 更懂网页。

哪些场景需要把 SOCKS5 转成 HTTP
并不是所有人都需要做协议转换,但下面几种情况非常常见:
1. 软件只支持 HTTP 代理。不少老牌采集工具、浏览器插件和办公软件的代理设置里只有 HTTP 选项,填 SOCKS5 地址根本不生效。
2. 内网环境限制。有些企业内网的上网行为管理系统只放行 HTTP 代理端口,其他协议一律拦截,只能先把流量"翻译"成 HTTP 再出去。
3. 统一管理的需要。团队里有人用 SOCKS5、有人用 HTTP,统一转成一种协议后,日志记录和监控排查会方便很多。
4. 需要请求头处理能力。HTTP 代理可以配合规则修改请求头,做一些定制化处理,这是 SOCKS5 做不到的。
转换的整体思路:加一层"翻译"中间人
无论用哪个工具,原理都一样:在本机或内网服务器上跑一个中间人程序,它对外提供 HTTP 代理服务,收到请求后再转交给上游的 SOCKS5 代理。也就是说,转换工具本身不提供 IP,它只负责"翻译",真正的出口 IP 始终是上游 SOCKS5 那一个。
方法一:用 Privoxy 做协议转发
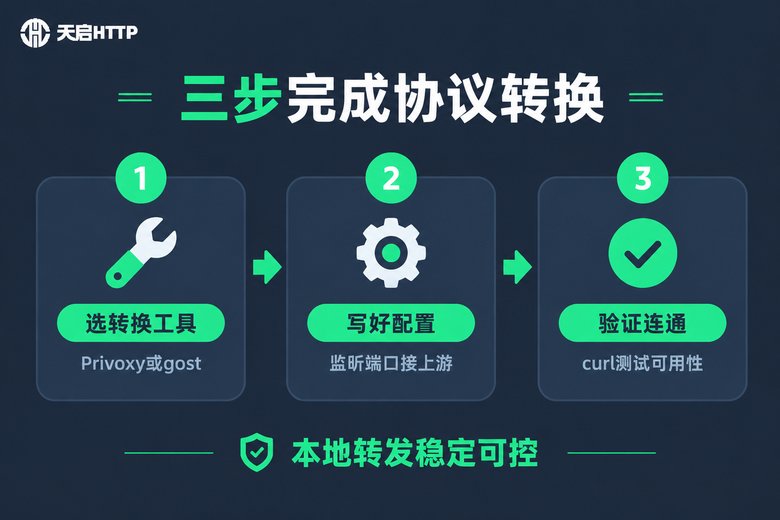
Privoxy 是一款老牌开源代理工具,自带 SOCKS5 上游转发能力,稳定性经过多年验证,适合长期挂机运行。
第一步,安装:
# Debian / Ubuntu
sudo apt-get install privoxy

# CentOS
sudo yum install privoxy
第二步,编辑配置文件 /etc/privoxy/config,在末尾追加一行:
# 把本地 8118 端口收到的请求,转发给上游 SOCKS5 代理
forward-socks5 / 127.0.0.1:1080 .注意两点:127.0.0.1:1080 要换成你实际的 SOCKS5 地址和端口;行尾的 "." 不能省略,它表示不再继续链式转发。
第三步,重启服务并验证:
sudo systemctl restart privoxy

# 通过本地 8118 端口发起请求,返回的 IP 是上游代理的 IP 即为成功
curl -x http://127.0.0.1:8118 http://httpbin.org/ip
方法二:用 gost 一条命令搞定
gost 是一款用 Go 语言编写的轻量代理工具,最大的优点就是一条命令就能完成协议转换,Windows、macOS、Linux 全平台支持,下载解压即可运行,无需安装。
# 在本地 8080 端口开启 HTTP 代理,流量经上游 SOCKS5 转发
gost -L=http://:8080 -F=socks5://127.0.0.1:1080
如果上游 SOCKS5 需要账号密码认证,把账号密码写进上游地址即可:
gost -L=http://:8080 -F=socks5://用户名:密码@127.0.0.1:1080验证方式和前面一样,把代理地址换成 http://127.0.0.1:8080 就行。
方法三:用 3proxy 搭建轻量转换层
3proxy 是一款极其轻量的跨平台代理服务端,占用资源非常少,适合跑在配置较低的机器上。它通过配置文件工作,示例:
# 3proxy.cfg 示例
nscache 65536
allow *
parent 1000 socks5 127.0.0.1 1080
proxy -p3129
保存后启动 3proxy 程序,它会在本地 3129 端口提供 HTTP 代理服务,并把收到的流量交给上游 SOCKS5。相比前两种工具,3proxy 的配置语法更"原始",适合有定制需求、愿意折腾的进阶用户。
三种工具怎么选
| 工具 | 上手难度 | 适合人群 | 特点 |
|---|---|---|---|
| Privoxy | 中等 | 需要长期稳定运行的用户 | 功能全面,支持过滤规则 |
| gost | 简单 | 追求快速见效的用户 | 一条命令启动,全平台 |
| 3proxy | 偏高 | 有定制需求的进阶用户 | 极轻量,资源占用小 |
一句话总结:临时用一下选 gost,要长期稳定跑业务,Privoxy 更省心。
转换前必须知道的四件事
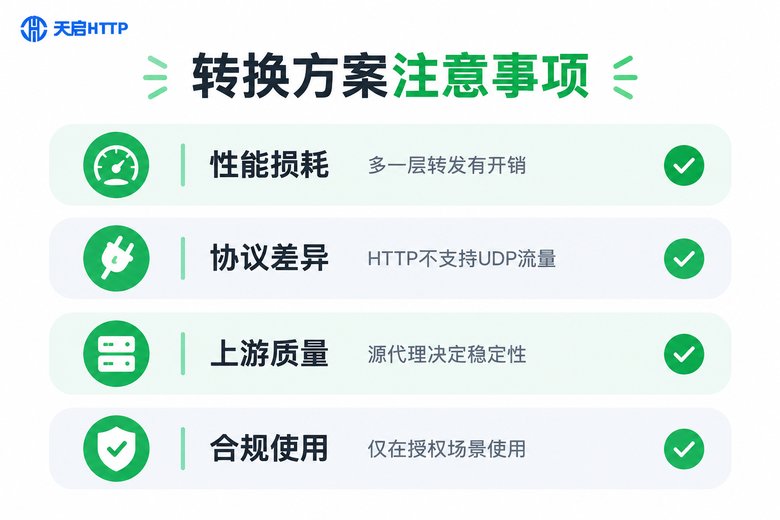
1. 性能会有轻微损耗。多一层本地转发就多一跳,延迟会增加几毫秒到几十毫秒,大流量场景下影响更明显。
2. UDP 流量走不通。HTTP 代理不支持 UDP,转换后只有 TCP 流量能通过。如果你的业务依赖 UDP,请直接使用 SOCKS5。
3. 上游质量才是关键。转换工具只负责"翻译",真正的速度和稳定性取决于上游 SOCKS5 代理本身。上游不行,怎么转都白搭。
4. 记得给进程保活。长期运行建议用 systemd、pm2 等工具守护进程,避免程序意外退出导致业务中断。
更省心的思路:选协议齐全的服务商
看到这里你可能已经发现:折腾转换工具的本质原因,是手里的代理协议和业务不匹配。其实更聪明的做法是从源头解决——选一家协议齐全的代理服务商。
以天启HTTP为例,它同时支持 HTTP、HTTPS、SOCKS5 等常用协议类型,动态IP和静态IP都有覆盖,节点分布在国内多个城市,通过 API 即可批量提取。也就是说,业务需要哪种协议就直接调用哪种,根本不需要中间再加一层转换,少一跳转发就少一分延迟和故障点。
对于业务集中在国内网络环境的团队来说,天启HTTP 这种多协议直连的方式,比"先拿 SOCKS5 再转 HTTP"省心得多,出问题时排查链路也更简单。

常见问题
Q: SOCKS5 转 HTTP 后速度会明显变慢吗?
正常情况下损耗很小,本地转发增加的延迟通常只有几毫秒到几十毫秒。真正影响速度的是上游代理的质量,而不是转换工具本身。
Q: 转换后还能用 UDP 吗?
不能。HTTP 代理只支持 TCP,转换后 UDP 流量无法通过。有 UDP 需求的场景请直接使用 SOCKS5 协议。
Q: Privoxy 和 gost 到底选哪个?
临时用、求简单,选 gost,一条命令就能跑起来;要长期稳定运行、还需要过滤规则,选 Privoxy 更合适。
Q: 有没有办法完全不做转换?
有。直接选择同时支持 HTTP 和 SOCKS5 的服务商,比如天启HTTP,两种协议按需调用,省去中间转换环节,链路更简单也更稳定。
Q: 转换工具应该跑在哪里?
一般跑在本地电脑或内网服务器上。它只负责把本地收到的 HTTP 请求转交给上游 SOCKS5 代理,本身不消耗太多资源。