
先搞懂两个词:什么是 L2TP,什么是静态 IP
很多人第一次接触 L2TP 静态 IP,都被这两个词绕晕了。其实拆开看非常简单。
L2TP,全称 Layer 2 Tunneling Protocol(二层隧道协议),是一种把数据"装进隧道里传输"的协议。你可以把它想象成一条专用的密封管道:设备先拨号接入这条管道,之后所有的网络请求都从管道里走,出口那端是什么 IP,你在别人眼里就是什么 IP。
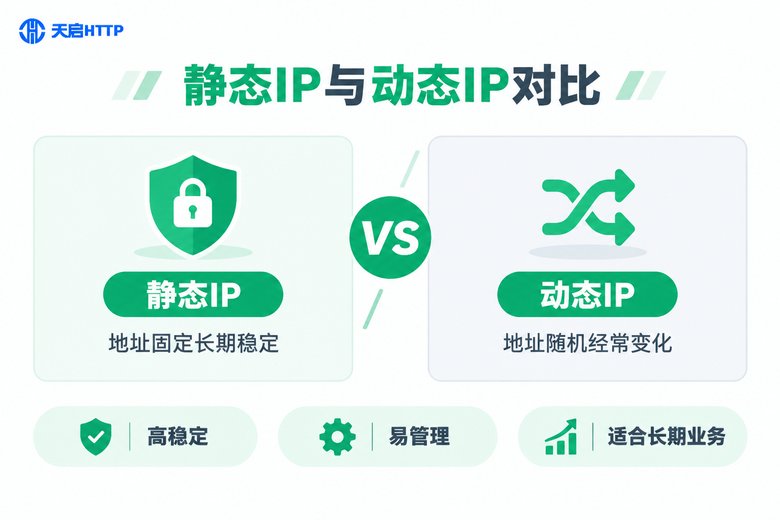
静态 IP 则是指长期固定不变的 IP 地址。普通家宽每次拨号,IP 都会变;而静态 IP 在有效期内无论怎么重连,地址都保持一致。这类资源一般需要通过服务商获取,个人家宽是拿不到的。
两者组合起来,L2TP 静态 IP 的意思就是:通过 L2TP 隧道方式接入,并且出口是一个固定不变的 IP,设备上所有流量统一从这个固定出口出去,稳定、可控、可预期。
再补充一个冷知识:L2TP 协议本身只负责"建隧道",不负责加密,所以实际使用中通常搭配 IPSec 一起工作,也就是配置界面里常见的"L2TP over IPSec",多出来的那个"预共享密钥"就是给 IPSec 加密用的。
为什么很多人指定要静态 IP?四个核心价值
动态 IP 便宜、量大,但"每次都变"这个特点,在很多业务里恰恰是硬伤。静态 IP 的价值主要体现在四个方面:
1. 白名单准入。很多企业系统、开放接口只允许固定 IP 访问。你今天用 A 地址、明天用 B 地址,管理员根本没法给你开权限,静态 IP 是打通这类系统的前提。
2. 业务连续性。长时间运行的任务(比如数据同步、监控采集)最怕中途 IP 变化导致连接中断、任务重跑,固定出口能让任务稳稳跑完。
3. 账号环境稳定。做账号运营的朋友都懂:同一个账号今天在一个城市登录、明天又跑到另一个城市,风控分分钟找上门。固定 IP 等于给账号一个稳定的"居住地址"。
4. 便于审计与排查。固定出口 IP 让日志清晰可追溯,出了问题一查就知道是哪台设备、哪条线路。
L2TP 静态 IP 的典型应用场景
理论讲完,看场景更直观。下面这几类业务,特别适合用 L2TP 静态 IP:
| 场景 | 为什么需要静态 IP |
|---|---|
| 企业远程接入内网 | 固定出口才能通过公司防火墙白名单 |
| 长期数据采集任务 | 目标网站对固定 IP 放行,任务不中断 |
| 多账号统一运营 | 登录环境稳定,降低风控触发概率 |
| 工作室设备统一出口 | 路由器层面配置,全屋设备共享出口 |
这里要说清楚一个关键区别:L2TP 是"全局接管",配置好之后设备的所有流量都走隧道;而 HTTP 代理是"按请求转发",只在程序或浏览器层面生效。两者不是替代关系,而是适用场景不同——这也是后面选型时要重点考虑的。
手把手实操:L2TP 静态 IP 配置全流程
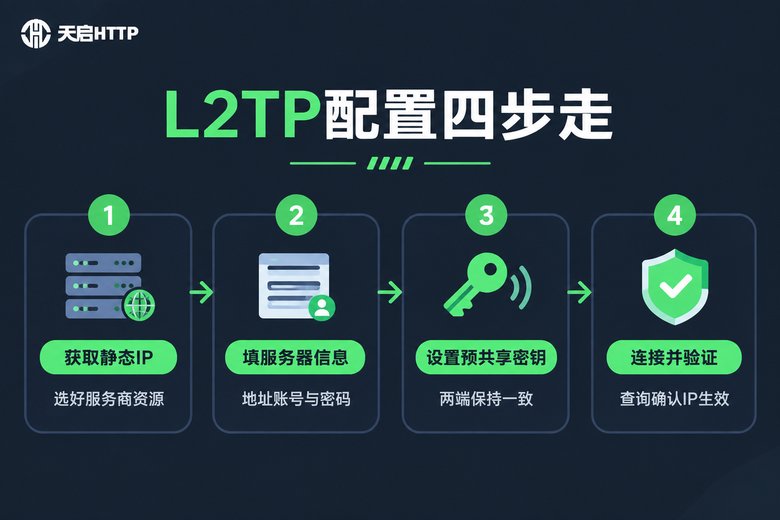
下面进入保姆级实操环节。整个流程分五步,跟着做基本不会翻车。
第一步:准备连接参数。你需要从服务商那里拿到四样东西:服务器地址、账号、密码、预共享密钥。缺一不可,配置前先核对清楚。
第二步:Windows 配置。打开"控制面板 → 网络和 Internet → 网络和共享中心",点击"设置新的连接或网络 → 连接到工作区 → 使用我的 Internet 连接",填入服务器地址和一个方便识别的名称,输入账号密码后先保存。然后进入"更改适配器设置",右键刚创建的连接 → 属性 → 安全选项卡,把类型改为"使用 IPsec 的第二层隧道协议(L2TP/IPsec)",填入预共享密钥,确定后即可连接。
第三步:macOS 配置。打开"系统设置 → 网络",点击左下角"+"号新增服务,在接口下拉框里选择带"L2TP"字样的类型,填入服务器地址、账号密码,在"鉴定设置"里补上预共享密钥,应用后连接即可。
第四步:路由器配置(可选)。如果是工作室多设备场景,直接在路由器上配置更省事:登录路由器管理后台(通常是 192.168.1.1 或 192.168.0.1),找到"L2TP 客户端"或"隧道连接"功能,填入服务器地址、账号、密码和预共享密钥,设置为自动连接并启动。配置成功后,局域网内所有设备都统一走这个静态出口。
第五步:验证。连接成功后,在浏览器里搜索"IP 查询",确认显示的地址就是你的静态 IP。再断开重连一次,如果 IP 依然不变,说明静态资源没问题。
# Linux 命令行用户可以用 xl2tpd 搭配 strongswan 配置
# 核心配置文件 /etc/xl2tpd/xl2tpd.conf 示例
[lac mystatic]
lns = 服务器地址
name = 你的账号
pppoptfile = /etc/ppp/options.xl2tpd
autodial = yes
常见故障排查:连不上、掉线、IP 不对怎么办
实操中最容易踩的坑,基本都在下面这张表里:
| 故障现象 | 常见原因 | 解决办法 |
|---|---|---|
| 连接报 809 错误 | 防火墙拦截 UDP 500/1701/4500 端口 | 在路由器或防火墙放行对应端口 |
| 能连上但无法上网 | 未勾选"在远程网络上使用默认网关" | 进入连接属性的网络设置中勾选 |
| 频繁掉线 | NAT 超时或线路不稳定 | 缩短心跳间隔,或更换接入节点 |
| 提示密钥错误 | 预共享密钥两端不一致 | 核对大小写和空格,重新填写 |
| 重连后 IP 变了 | 拿到的是动态资源而非静态 | 联系服务商确认资源类型 |
特别提醒:如果重连后 IP 会变,那说明你用的根本不是静态资源。真正的静态长效 IP,在有效期内无论怎么重连,地址都纹丝不动。所以购买前一定要先测试验证,确认无误再正式投入使用。
选型建议:L2TP 隧道和 HTTP 代理,怎么选?
最后聊聊选型。很多朋友纠结的其实不是"怎么配",而是"到底该用哪种方式拿静态 IP":
需要整台设备全局固定出口(比如远程接入公司内网、全屋设备统一出口)→ 选 L2TP 隧道方案,配置在系统或路由器层面。
需要在程序里灵活调用固定 IP(比如爬虫采集、接口请求、多账号业务)→ 直接用静态长效 HTTP 代理更省事,不用动系统配置,程序里填上代理参数就能跑。
如果是后者,推荐了解一下天启HTTP。作为国内代理 IP 服务商,天启HTTP 提供静态长效 IP 资源,支持 HTTP/HTTPS/SOCKS5 协议,覆盖国内多个城市节点,并配有技术支持服务协助接入。具体的城市覆盖和套餐详情,可以直接到天启HTTP官网查看,接入前也可以先测试资源稳定性,确认重连后 IP 保持不变再正式上线。
常见问题 Q&A
Q:L2TP 静态 IP 和 HTTP 静态代理,效果一样吗?
A:出口 IP 可以是一样的,但生效范围不同。L2TP 是全局接管,设备所有流量都走隧道;HTTP 代理只在配置了代理的程序里生效。按你的业务粒度来选即可。
Q:连接一直报 809 错误怎么解决?
A:809 基本是端口被拦截,检查本地路由器和防火墙是否放行 UDP 500、1701、4500 端口,同时确认预共享密钥填写无误。
Q:静态 IP 在有效期内重连会变吗?
A:不会。真正的静态长效 IP 在有效期内无论重连多少次,地址都保持不变。如果发现变化,说明拿到的是动态资源,要及时和服务商核实。
Q:预共享密钥是什么?必须填吗?
A:预共享密钥是 IPSec 加密环节的"接头暗号",使用 L2TP over IPSec 时必须填写,且要和服务端完全一致,注意区分大小写和空格。
Q:天启HTTP 的静态 IP 怎么接入?
A:天启HTTP 提供的是代理形式的静态长效 IP,拿到 IP、端口、账号密码后,在程序或工具中填入代理参数即可使用,支持 HTTP/HTTPS/SOCKS5 协议,具体接入文档可以到官网查看。