
很多人第一次接触 L2TP 隧道,都会被网上零散的教程绕晕:一会儿改配置文件,一会儿敲防火墙命令,折腾一晚上还是连不上。其实借助现成的一键部署脚本,整个过程可以压缩到十分钟以内。这篇文章按照"准备 → 部署 → 连接 → 验证 → 排错"的顺序把全流程一次讲透,并把最高频的坑整理成文末的答疑合集,照着做基本都能一次跑通。
一、部署前必读:L2TP 到底是干什么的
L2TP(Layer 2 Tunneling Protocol,二层隧道协议)的作用可以简单理解为:把两个隔着公网的网络"接"成一条专用通道。你在外面用笔记本拨号连上公司或机房的服务器后,设备就像插进了那边的内网,访问内部系统、调用内部接口都和在本地一样。
有两个特点需要提前知道。第一,L2TP 本身不负责加密,所以实际部署时几乎都会搭配 IPsec 一起使用,也就是常说的 L2TP/IPsec,由 IPsec 负责数据加密,安全性才有保障。第二,它的兼容性极好,Windows、macOS、iOS、安卓都内置了客户端,不需要在每台设备上额外装软件,这也是它至今仍被广泛使用的重要原因。
适合用 L2TP 的典型场景:异地设备接入同一内网、远程访问公司内部系统、给一批设备统一出口等。要注意的是,隧道建成后所有流量走的是同一个固定出口;如果你的业务需要的是大量可轮换的国内 IP(比如数据采集、电商多店铺运营),那属于代理 IP 的活儿,本文第六节会单独讲怎么搭配。
二、准备工作:把材料一次备齐
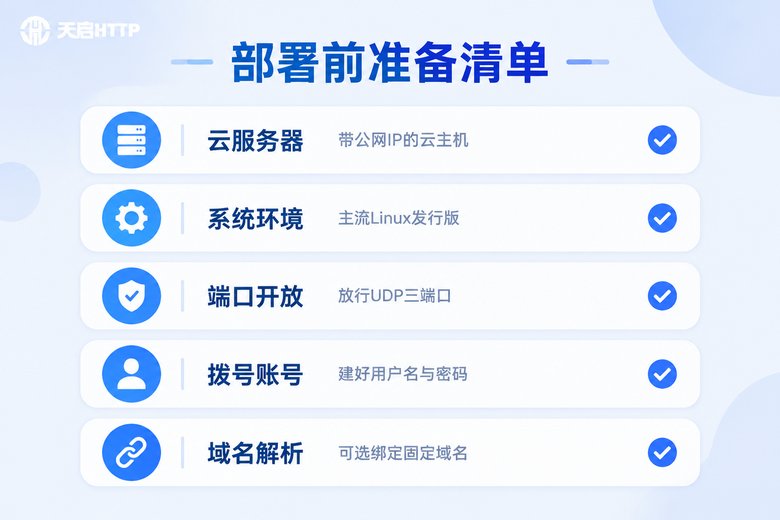
一键部署之所以能"一键",前提是材料齐全。开工前对照下面这份清单逐项确认:
| 准备项 | 要求说明 |
|---|---|
| 云服务器 | 一台带公网 IP 的服务器,1核2G 起步即可,国内主流云厂商均可 |
| 操作系统 | 推荐 Ubuntu 20.04/22.04 或 CentOS 7 以上,一键脚本兼容性最好 |
| 安全组端口 | 放行 UDP 500、UDP 1701、UDP 4500 三个端口 |
| 预共享密钥 | 即 PSK,客户端连接时要填,建议 12 位以上随机字符 |
| 拨号账号 | 用户名和密码提前想好,部署脚本运行时会要求录入 |
| 域名(可选) | 服务器 IP 会变时绑定一个域名,客户端填域名更省心 |
这里最容易翻车的是端口:云厂商控制台里的安全组和服务器系统内的防火墙是两道独立的门,两边都要放行,缺一个都会表现为"连不上"。另外,如果你所在的网络环境比较严格(部分公司网络会限制 UDP),建议第一次连接测试用手机热点做,先排除环境干扰。
三、一键部署实操:服务端十分钟跑通
社区里成熟的一键脚本(选开源、维护活跃的那类)会把安装组件、写配置、建账号、配转发这几件事打包完成。以 Ubuntu 为例,标准动作只有三步:
# 1. 下载脚本(地址以你选用的开源项目为准)
wget -O l2tp.sh "脚本下载地址"

# 2. 赋予执行权限
chmod +x l2tp.sh

# 3. 以管理员身份运行,按提示录入信息
sudo bash l2tp.sh运行后脚本会依次让你确认三样东西:预共享密钥(PSK)、拨号用户名、拨号密码。输入完就进入自动部署,结束后会打印一份"连接信息汇总",把服务器 IP、密钥、账号密码记下来,客户端配置全靠它。
如果你想知道脚本背后做了什么(也方便以后手动排查),核心其实就四块:
① 安装组件:IPsec 用 strongSwan,隧道服务用 xl2tpd:
sudo apt update
sudo apt install -y strongswan xl2tpd
② 核心配置:xl2tpd 的地址段配置长这样,ip range 是给客户端分配的内网地址池,local ip 是服务端在隧道内的网关地址:
# /etc/xl2tpd/xl2tpd.conf
[global]
port = 1701

[lns default]
ip range = 10.10.10.10 - 10.10.10.100
local ip = 10.10.10.1
require chap = yes
refuse pap = yes
name = l2tpd
③ 账号文件:拨号用户写在这里,一行一个账号:
# /etc/ppp/chap-secrets
# 用户名  服务名  密码  分配IP(* 表示自动分配)
"zhangsan" l2tpd "YourPass@2024" *
④ 转发与 NAT:让拨进来的设备能正常访问外网和内网资源:
# 开启内核转发
echo "net.ipv4.ip_forward = 1" >> /etc/sysctl.conf
sysctl -p

# 对地址池流量做 NAT 伪装(网卡名按实际替换)
iptables -t nat -A POSTROUTING -s 10.10.10.0/24 -o eth0 -j MASQUERADE
最后重启两个服务让配置生效,并设为开机自启:
sudo systemctl restart strongswan
sudo systemctl restart xl2tpd
sudo systemctl enable strongswan xl2tpd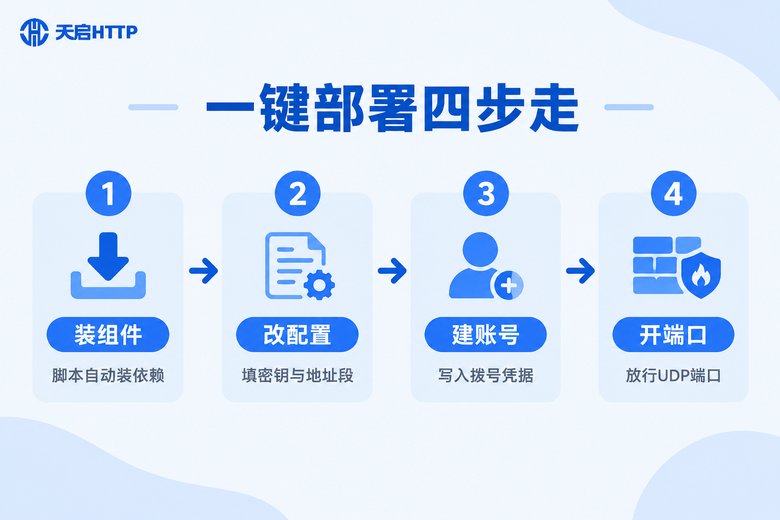
四、客户端连接:电脑和手机怎么拨
Windows(10/11):打开"设置 → 网络和 Internet",进入系统自带的拨号连接管理页(系统菜单名称里含"VPN"字样),点"添加",服务器地址填公网 IP 或域名,类型选"使用预共享密钥的 L2TP/IPsec",把用户名、密码、PSK 依次填入后保存,点击连接即可。
如果服务器在 NAT 环境后面,Windows 默认策略会连不上,需要改一个注册表项后重启电脑:
# 管理员身份运行 CMD
REG ADD HKLM\SYSTEM\CurrentControlSet\Services\PolicyAgent /v AssumeUDPEncapsulationContextOnSendRule /t REG_DWORD /d 2 /fmacOS:系统设置 → 网络 → 点"+"添加服务,接口选"VPN"、类型选"L2TP over IPsec",填好服务器地址和账号,在"鉴定设置"里输入密码和共享密钥,按需在高级选项里勾选"通过连接发送所有流量"。
iOS / 安卓:iOS 在"设置 → 通用"里添加配置,类型选 L2TP;安卓不同品牌入口略有差异,一般在"设置 → 连接 → 更多连接设置"里,同样是填服务器地址、账号、密码、预共享密钥这四件套。
五、验证生效与故障排查
连接成功后,先做三个动作确认隧道真的"通"了:
1. 看客户端拿到的地址:连接详情里应显示一个 10.10.10.x 段的内网 IP;
2. ping 网关:ping 10.10.10.1,能通说明隧道链路正常;
3. 服务端看在线记录:sudo tail -f /var/log/syslog | grep xl2tpd,能刷出拨号成功日志就是稳了。
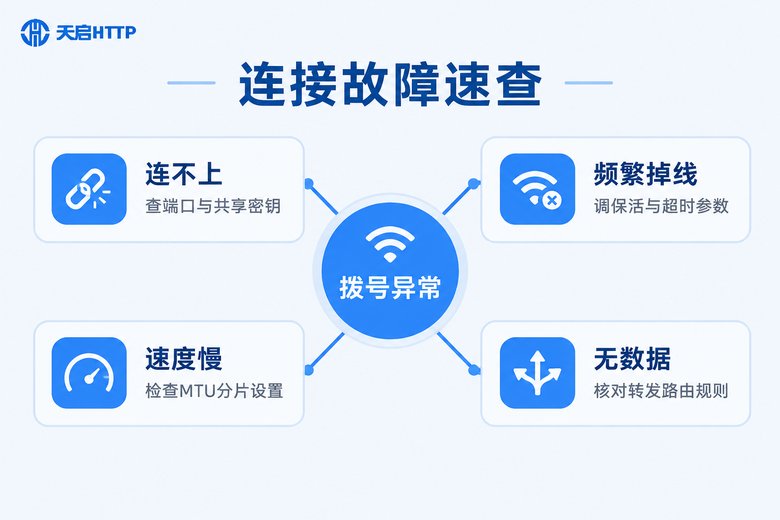
如果没这么顺利,对照下面这张高频故障表处理,九成问题都能对号入座:
| 故障现象 | 高频原因 | 处理办法 |
|---|---|---|
| 一直"正在连接" | 端口未放行 / PSK 填错 | 检查安全组和系统防火墙的 UDP 500/1701/4500,核对预共享密钥 |
| 连上几秒就断 | NAT 环境未开启 NAT-T | Windows 按上文改注册表;服务端确认 strongSwan 启用 NAT-T |
| 能连上但没流量 | 内核转发 / NAT 规则缺失 | 确认 ip_forward=1,补 MASQUERADE 规则 |
| 速度慢、大文件传不动 | MTU 过大导致分片丢包 | 在 /etc/ppp/options.xl2tpd 中加 mtu 1400 和 mru 1400 |
| 隔一段时间掉线 | 空闲超时 / 运营商 UDP 限制 | 关闭 pppd 空闲断开,客户端开保活,必要时更换端口 |
六、进阶搭配:隧道之外的业务 IP 方案
最后把定位说清楚:L2TP 隧道解决的是"通道"问题——让异地设备进内网、统一出口;但它自建有运维成本、出口唯一,不适合当批量 IP 用。像电商多店铺运营、数据采集、爬虫这类需要大量国内 IP 且经常要轮换的业务,更合理的做法是直接接入国内代理 IP 服务。
这一块推荐了解天启HTTP:它是专注国内市场的 IP 代理服务商,提供覆盖国内多城市的 IP 资源,支持 HTTP/HTTPS/SOCKS5 等常用协议,可用率表现稳定,通过 API 提取或账密认证即可接入,对接常见采集框架和业务系统都很方便,遇到问题也有技术支持响应。和自建隧道相比,省去了服务器和日常运维成本,IP 的量级和更换灵活度也完全不是一个级别。
两者并不冲突:内网互通、远程运维交给 L2TP;业务层的多 IP 需求交给天启HTTP,各干各的活,整体架构反而更清爽。
常见问题答疑合集
Q:L2TP 和 PPTP 有什么区别,该选哪个?
A:PPTP 加密强度弱、安全性早已不达标,基本处于淘汰状态;L2TP 搭配 IPsec 加密可靠、兼容性好,新部署直接选 L2TP/IPsec 即可。
Q:一键脚本安全吗?会不会有后门?
A:优先选开源、更新活跃、使用人数多的脚本,部署前花十分钟通读一遍内容,重点看有没有下载执行来历不明文件的动作;部署完成后第一时间改掉默认密钥和密码。
Q:家里宽带环境能连吗?
A:可以。家庭宽带一般不拦截 UDP 500/4500,正常填信息就能拨通;部分公司网络会限制 UDP,遇到连不上的情况先换个网络环境测试,快速定位问题在哪一端。
Q:一台服务器能带多少台设备同时在线?
A:取决于带宽和配置。1核2G 的机器跑十几路日常办公没问题;并发更高或要传大文件,建议升配或者拆成多台分别部署。
Q:部署完发现只有一个出口 IP,业务需要很多国内 IP 怎么办?
A:这正是隧道和代理 IP 的分工差异。批量、可轮换的国内 IP 需求,直接用天启HTTP 这类国内代理 IP 服务更划算,按需获取、用完即换,不用自己维护任何服务器。
Q:天启HTTP 适用于海外 IP 场景吗?
A:不适用。天启HTTP 是国内 IP 代理服务商,只提供国内 IP 资源,如果你的业务需要海外 IP,需要另找对应方案;国内业务场景则可以放心使用。