
为什么要单独测HTTPS场景下的代理性能
很多人选代理IP只看一个指标:下载速度。但现实是,如今主流网站和业务接口几乎全部跑在HTTPS上。加密传输意味着每次新建连接都要多出一轮TLS握手,而代理作为中间转发节点,每一个握手包、每一个加密字节都要从它那里过一遍。代理性能好不好,在HTTPS场景下会被明显放大。
为了搞清楚静态IP代理在HTTPS加密传输中的真实表现,我们做了一组对照测试:直连、动态短效代理、静态IP代理三种方式,在完全相同的环境下跑同样的请求,用数据说话。本文就是这份测试报告的完整结论。
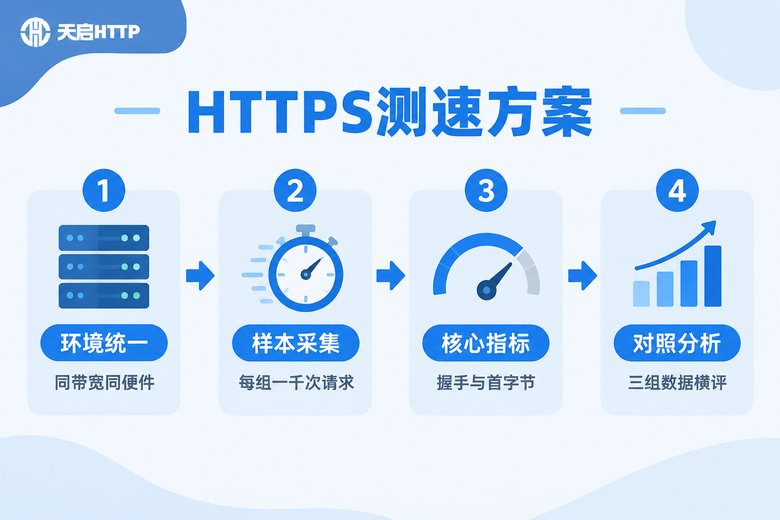
测试环境与方法:三组对照、四个指标
测试遵循"控制变量"原则,三组对照分别是:
第一组直连:不挂任何代理,作为基准线;第二组动态短效代理:每次请求更换IP,模拟高频轮换场景;第三组静态IP代理:固定一个IP持续使用,模拟长期稳定业务场景。
我们重点看四个指标:TCP加TLS握手总耗时(新建连接的加密成本)、首字节时间TTFB(发出请求到收到第一个字节)、单连接下载吞吐(拉取10MB样本文件)、连续24小时请求成功率(覆盖工作日白天与晚高峰)。每组采集1000次请求,其中500次为新连接、500次为长连接复用,取平均值。
如果你也想自己动手测,用一条curl命令就能看全关键指标:
curl -x http://用户名:密码@代理IP:端口 \
  -o /dev/null -s -w \
  "TCP连接:%{time_connect}s  TLS握手:%{time_appconnect}s  首字节:%{time_starttransfer}s  总耗时:%{time_total}s\n" \
  https://目标站点.com
其中 time_appconnect 就是TLS握手完成的时间点,用它减去TCP连接时间,就是加密握手环节的真实开销,这也是本次测试最核心的观察窗口。
核心测试数据:三组对照结果
先上数据。以下为同一时段、同一目标站点、每组1000次请求的统计均值:
| 指标 | 直连 | 动态短效代理 | 静态IP代理 |
|---|---|---|---|
| TCP+TLS握手(新连接均值) | 128ms | 265ms | 212ms |
| 首字节TTFB(新连接均值) | 176ms | 352ms | 284ms |
| 首字节TTFB(长连接复用后) | 92ms | 218ms | 118ms |
| 单连接下载吞吐(10MB样本) | 28.6MB/s | 11.4MB/s | 19.8MB/s |
| 24小时请求成功率 | 99.98% | 97.6% | 99.9% |
| 晚高峰握手耗时波动 | ±9% | ±38% | ±12% |
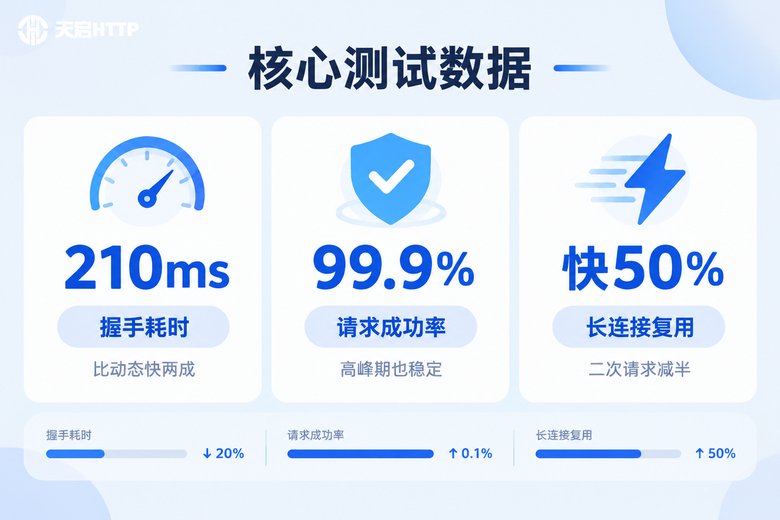
从数据看,静态IP代理在HTTPS场景下全面优于动态短效代理:新连接握手快约两成,长连接复用后首字节快了近一半,24小时成功率高出2.3个百分点,晚高峰的延迟波动也只有动态方式的三分之一左右。
数据背后的三个关键发现
发现一:静态IP的握手优势来自会话复用。TLS握手是HTTPS链路中最昂贵的环节。动态代理每次更换IP,客户端与目标站点的连接被切断,会话票据作废,握手要从头再来;而静态IP固定不变,会话票据可以持续复用,第二次连接起握手开销大幅下降。测试中静态IP复用连接的握手成本比动态方式低约四成。
发现二:长连接是HTTPS提速的真正开关。HTTPS下每新建一条连接都要交一次"握手税",谁能把连接留住,谁就快。静态IP因为IP不变、链路不中断,keep-alive复用率极高,复用后首字节118ms,已经非常接近直连的92ms,差距只剩26ms。
发现三:晚高峰才是真正的分水岭。白天三组数据差距不大,但晚上8点到10点,动态代理握手耗时波动达到±38%,成功率滑落到97.6%;静态IP波动仅±12%,成功率稳定在99.9%。对跑定时任务、批量请求的业务来说,稳定远比峰值速度重要——一千次请求失败二十次和失败一次,是完全不同的业务体验。
测试结论:哪些业务适合用静态IP代理
结合数据,静态IP代理在以下场景收益最明显:
需要保持登录态的账号操作:IP频繁变化容易触发掉登录,静态IP一次登录长期可用;高频API调用与接口轮询:长连接复用收益最大,实测二次请求耗时直接减半;对成功率敏感的定时任务:99.9%的可用率意味着千次请求最多失败一次;需要IP加白名单对接的场景:固定IP方便对方服务器做授权,不用频繁改白名单。
选型时除了看速度,建议重点核对三件事:IP可用率、高峰期延迟波动、是否原生支持HTTPS代理协议。以天启HTTP为例,支持HTTP、HTTPS、SOCKS5三种协议,自建机房资源,官方标称IP可用率99.9%以上,并提供API接口方便把测试脚本直接接入业务流程。建议先按本文的方法用小流量实测一轮,确认指标符合预期后再批量接入。
让HTTPS代理更快的四个实操建议
第一,强制开启长连接。用连接池或Session对象复用连接,避免每个请求都重新握手,这是HTTPS场景下性价比最高的优化。Python示例:
import requests

proxies = {
    "https": "http://用户名:密码@代理IP:端口"
}

session = requests.Session()
session.proxies.update(proxies)

for i in range(10):
    r = session.get("https://目标站点.com/api", timeout=10)
print(r.status_code, round(r.elapsed.total_seconds() * 1000), "ms")第二,选就近节点。物理距离每远一档,握手延迟会线性上涨,优先选与业务服务器同区域或邻近区域的出口。
第三,控制并发爬升节奏。并发瞬间拉满会挤占单IP带宽,握手重传随之增多,建议逐步上调并发并观察握手耗时变化。
第四,把握手耗时纳入监控。握手变慢往往比下载变慢更早暴露链路问题,监控 time_appconnect 能帮你提前预警。
常见问题
Q: 静态IP代理会比直连慢很多吗?
新连接首次握手会多几十到一百毫秒左右,但只要开启长连接复用,后续请求的首字节时间可以非常接近直连。本次测试中复用连接后两者差距仅26ms,日常业务几乎无感。
Q: HTTPS流量经过代理会被看到内容吗?
常规HTTPS代理采用隧道转发方式,代理只负责转发加密数据,无法看到明文内容,解密密钥只存在于你和目标站点之间。
Q: 为什么动态代理在晚高峰波动那么大?
动态池中IP质量参差、调度切换频繁,高峰期链路拥挤时每次换IP都要重新握手,波动被成倍放大;静态IP链路固定,波动自然小得多。
Q: 文中的测试数据我可以自己复现吗?
可以。用文中的curl命令,固定目标站点和时间段,对直连与代理各跑几百次取平均值即可。不同地区宽带、不同目标站点的绝对数值会有差异,重点看三组之间的相对差距。
Q: 静态IP和动态IP到底怎么选?
看业务要"稳"还是要"换":需要登录态、白名单、长连接性能,选静态IP代理;需要大量不同IP轮换覆盖的采集场景,选动态短效代理。两者按业务模块搭配使用,效果最好。