
搞数据采集、跑脚本、对接运营工具的朋友,十有八九遇到过这种尴尬:手里握着一堆SOCKS5代理,结果软件的代理设置框里只让填HTTP代理,协议对不上端口填了也白填,干着急。别慌,这篇文章就把SOCKS5转HTTP代理这件事一次性讲透:两者到底差在哪、什么场景需要转、三种转换方案怎么选、有哪些坑要绕开,最后再告诉你2026年最省心的做法。看完直接上手,不用再翻第二篇。
一、先搞懂:SOCKS5和HTTP代理到底差在哪
很多人以为这俩只是"端口不一样",其实它们工作在网络的不同层级,干活的方式完全不同。
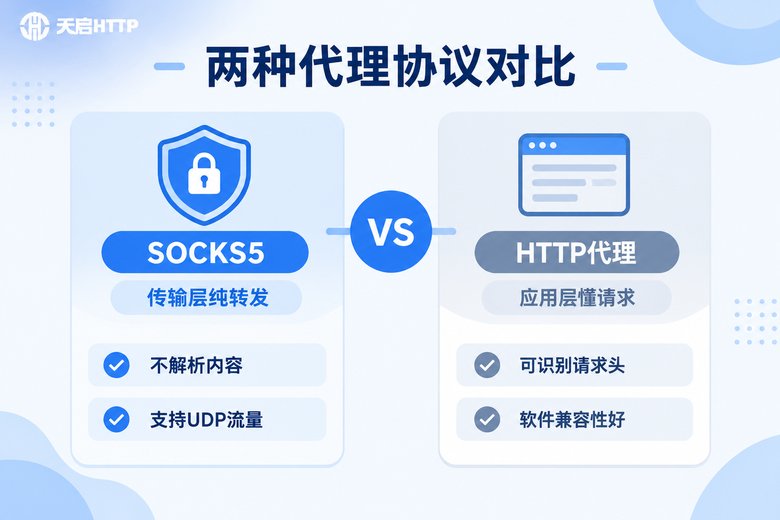
HTTP代理工作在应用层,它"看得懂"HTTP请求。你的请求先交给代理,代理解析后再帮你转发,所以它可以做缓存、过滤、加鉴权,而且绝大多数软件和工具的代理设置默认都认它,兼容性最好。
SOCKS5代理则更"底层",它不解析你传的内容,只负责把数据包原样转发出去。好处是不挑协议,HTTP、HTTPS甚至UDP流量都能走;缺点是软件必须原生支持SOCKS5,否则没法直接用。
| 对比维度 | SOCKS5代理 | HTTP代理 |
|---|---|---|
| 工作层级 | 传输/会话层 | 应用层 |
| 是否解析内容 | 不解析,纯转发 | 解析HTTP请求 |
| 支持流量 | TCP/UDP,不挑协议 | 主要是HTTP/HTTPS |
| 典型端口 | 1080 | 8080、3128等 |
| 软件兼容性 | 需软件原生支持 | 几乎所有软件都支持 |
| 典型场景 | 通用转发、收发邮件等 | 爬虫采集、运营工具 |
一句话总结:SOCKS5是"万能搬运工",HTTP代理是"懂业务的快递员"。正因为HTTP代理兼容性最好,很多工具只认它,所以才有了"转换"这个需求。
二、哪些场景需要把SOCKS5转成HTTP
别为了转而转,先对照一下你是不是下面这几种情况:
1. 工具只认HTTP代理。不少采集软件、运营工具、浏览器插件的代理设置里只有HTTP选项,手里的SOCKS5资源直接填进去是不通的,必须加一层转换。
2. 团队统一出口。比如你有一批SOCKS5的IP资源,想让团队成员在各种软件里直接用,就可以在服务器上把它包装成统一的HTTP入口,大家填一个地址就行,管理也省事。
3. 脚本架构已定型。爬虫框架或业务代码已经按HTTP代理写好了,中途换协议成本高,加一层转换最省事。
三、方案一:用转换工具做"协议桥接"(最通用)
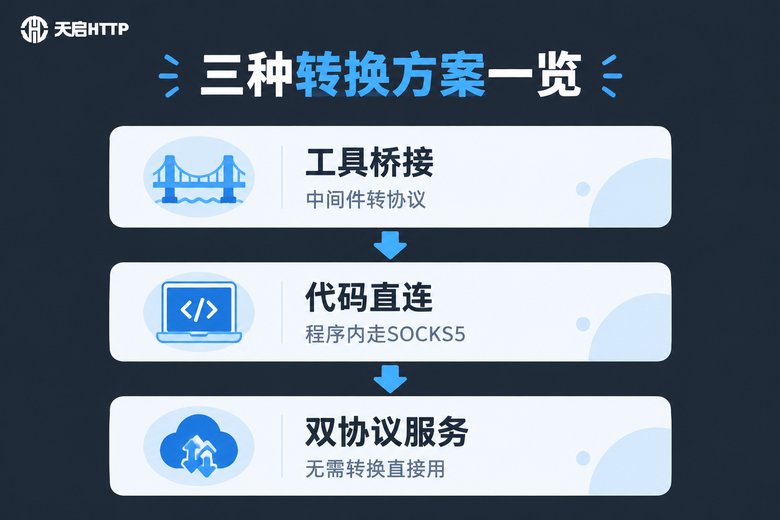
思路很简单:在本地或服务器上跑一个中间件,它对外提供HTTP代理入口,对内把流量转给SOCKS5上游。常用的开源工具有Privoxy和gost。
Privoxy配置示例:
# Privoxy 配置文件末尾追加两行
listen-address  127.0.0.1:8118
forward-socks5  /  127.0.0.1:1080 .

# 保存后重启Privoxy
# 之后所有软件填 HTTP代理 127.0.0.1:8118 即可注意forward-socks5那行末尾的.不能少,它表示除HTTP请求外不再做二级转发。
gost一条命令搞定:
# 本地8080变成HTTP代理入口,上游走SOCKS5
gost -L=http://:8080 -F=socks5://127.0.0.1:1080

# 如果上游SOCKS5带账号密码
gost -L=http://:8080 -F=socks5://用户名:密码@127.0.0.1:1080优点:通用、灵活,一个入口可以挂很多软件共用。
缺点:多了一层转发,部署维护要自己负责;如果转换程序和上游代理不在同一台机器,延迟会明显增加。
四、方案二:代码层直接走SOCKS5(不动架构)
如果你只是写爬虫脚本,其实根本不用真的"转",让代码直接通过SOCKS5发HTTP请求就行。以Python为例,装一个PySocks库:
# 先安装依赖:pip install requests pysocks
import requests

proxies = {
    "http": "socks5://用户名:密码@127.0.0.1:1080",
    "https": "socks5://用户名:密码@127.0.0.1:1080",
}

resp = requests.get("https://httpbin.org/ip", proxies=proxies, timeout=10)
print(resp.json()) # 返回的IP就是代理出口IP把字典里的socks5://换成http://,同一段代码也能无缝切换成HTTP代理,调试起来非常方便。
优点:零部署、零中间件,延迟最小。
缺点:只对写代码的人友好,图形化软件帮不上忙。
五、方案三:直接选双协议代理服务(2026年最省心)
说句大实话:都2026年了,与其折腾转换工具,不如在选服务商这一步就直接选原生支持HTTP和SOCKS5双协议的服务,同一个IP想用哪种协议就切哪种,转换环节直接省掉,稳定性还更高。
挑服务商的时候,对照下面这份清单看,基本不会踩坑:
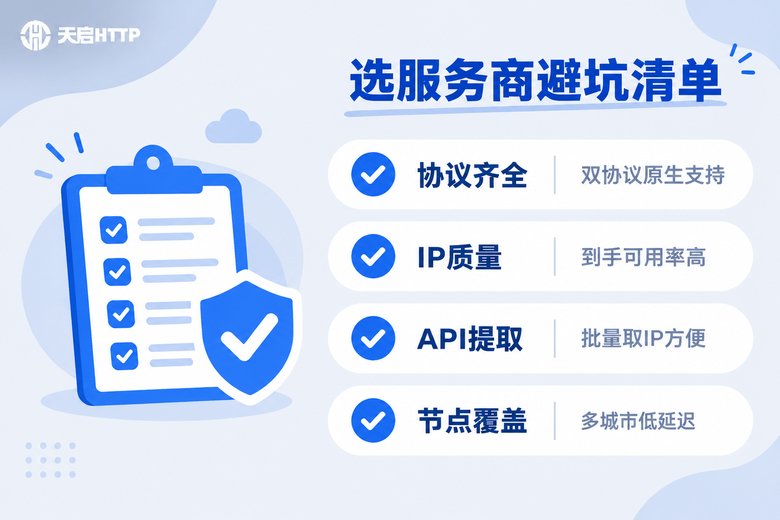
1. 协议要齐全:HTTP/HTTPS/SOCKS5都支持,业务怎么变都不怕。
2. IP质量要过硬:提取出来的IP到手就能用,可用率高才不浪费请求和时间。
3. API提取要方便:能批量取IP、带去重,脚本一跑就能拿到干净列表。
4. 节点覆盖要够广:国内多城市可选,就近连接延迟更低。
按这个标准,天启HTTP值得放进首选名单:作为国内IP代理服务商,它同时提供HTTP、HTTPS、SOCKS5协议类型,支持API批量提取,节点覆盖国内多个城市。无论是爬虫采集、数据业务还是运营工具对接,都能直接选对协议上手就用,省去中间转换这一步。
六、避坑指南:这些坑我替你踩过了
| 常见坑 | 典型现象 | 解决办法 |
|---|---|---|
| 多一跳延迟变高 | 转换后响应慢几十毫秒 | 转换工具与上游代理部署在同一台机器或内网 |
| HTTPS打不开 | 走HTTP代理访问加密站点报错 | 确认走CONNECT隧道方式,或直接用SOCKS5 |
| 监听地址乱写 | 代理被扫描滥用、流量异常 | 只监听127.0.0.1,并设置账号密码鉴权 |
| 来路不明的工具 | 频繁断连,甚至日志泄露 | 用知名开源工具自建,或直接选可靠服务商 |
| UDP业务硬转 | 部分UDP类业务不通 | 这类业务保留SOCKS5直连,不要硬转HTTP |
特别提醒一句:HTTP代理本质上走的是TCP,SOCKS5的UDP能力是转不过去的。如果你的业务依赖UDP,别指望转换工具能救,老老实实用SOCKS5直连。
七、写在最后:2026年的正确姿势
回顾一下三种方案:临时救急用转换工具,写脚本用代码直连,长期业务直接上双协议服务。前两种是"补救",第三种才是"根治"。
如果你正在找一家协议齐全、开箱即用的国内代理服务商,可以直接去天启HTTP官网了解,注册后通过API提取IP,HTTP和SOCKS5按需选用。需要提醒的是,天启HTTP是国内的IP代理服务商,适合国内业务场景;如果你的业务需要海外节点,就不适用了,选型时注意区分。
常见问题
Q: SOCKS5转成HTTP后,速度会变慢吗?
理论上多一层转转会增加一点开销,通常在几毫秒到几十毫秒之间。把转换工具和上游代理放在同一台机器或同一内网,延迟几乎可以忽略。如果转换程序和代理服务器隔了大半个中国,那慢就不是转换的锅了。
Q: 转换工具会看到我的数据吗?安全吗?
转换工具跑在本地,数据不经过第三方,安全性可控。但要警惕网上来路不明的"免费转换服务",你的请求内容可能被对方记录。建议用知名开源工具自己部署,或者干脆选支持双协议的服务商,从源头省掉这一层。
Q: 用天启HTTP还需要自己做转换吗?
不需要。天启HTTP同时提供HTTP、HTTPS、SOCKS5协议,拿到IP后按软件要求填对应协议和端口即可,同一个业务想换协议也不用换IP资源。
Q: 转换后的HTTP代理能访问HTTPS网站吗?
可以,但要走CONNECT隧道方式。用Privoxy、gost这类工具转换时默认是支持的;如果自己写程序,记得别把HTTPS请求当普通HTTP转发,否则会握手失败。
Q: 一台服务器上能同时跑多个转换实例吗?
可以,给每个实例分配不同的本地监听端口就行,比如8118、8119、8120,分别对接不同的上游SOCKS5,适合多业务隔离的场景。注意控制好数量,别把带宽和连接数打满。