
为什么买完L2TP代理要先测连通性
很多朋友拿到代理账号后,第一反应是赶紧配置到业务里跑起来。但更稳妥的做法是:先花十分钟做一轮连通性测试,确认线路、端口、账号都正常,再投入正式使用。这样一来,后续业务一旦出问题,你就能快速判断是代理的问题还是自己程序的问题,排查效率完全不一样。
连通性测试的核心目标其实只有三个:确认服务器能到达、确认隧道能建立、确认出口IP正确。下面按顺序一步步讲。
测试前的准备工作
动手之前,先把这几样东西准备好,能少走很多弯路:
第一,连接信息。服务器地址、端口、账号、密码或预共享密钥。以天启HTTP为例,购买后登录用户后台就能看到这些参数,建议先复制到一个本地文档里,避免手动输入出错。
第二,干净的本地环境。暂时关闭其他代理软件、加速器之类的工具,避免多个网络出口互相干扰,导致测试结果失真。
第三,记录习惯。准备好截图或记事本工具,把每一步的测试结果记下来。后面如果需要联系服务商,这些记录就是最有力的凭证。
下文统一以服务器地址 203.0.113.10 为例,实际操作时替换成你自己的服务器地址即可。
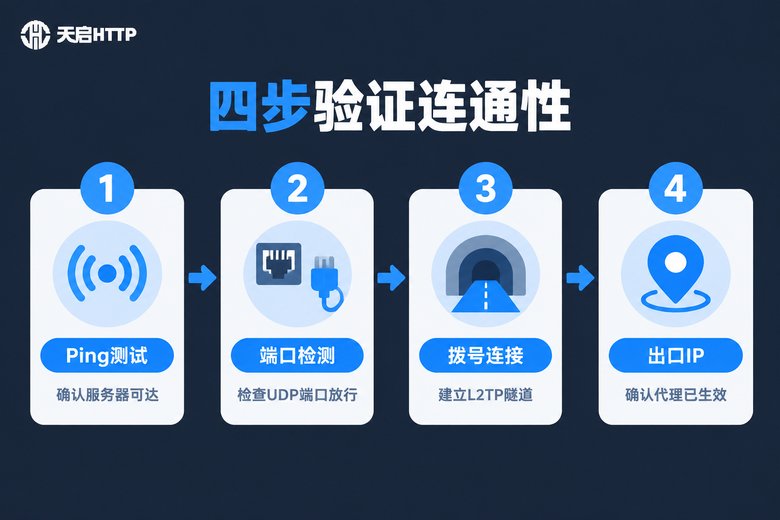
第一步:Ping测试,确认服务器可达
打开命令行工具(Windows 按 Win+R 输入 cmd,Mac 打开终端),先 ping 一下代理服务器的IP地址:
# Windows:连续测试10次
ping 203.0.113.10 -n 10

# Mac / Linux:连续测试10次
ping -c 10 203.0.113.10重点看两个数字:延迟和丢包率。国内线路延迟在几十毫秒属于正常水平,偶尔丢一两个包问题不大;如果丢包率超过5%,或者"请求超时"成片出现,说明这条线路本身质量有问题,先把结果记下来。
要注意的是:ping能通只代表ICMP层面可达,不代表L2TP隧道一定能建立,所以这一步通了也别急着下结论,继续往下测。
第二步:端口检测,确认UDP端口放行
L2TP连接依赖几个关键的UDP端口:1701(L2TP本体)、500和4500(IPSec协商用)。如果本地防火墙或公司路由器把这几个端口拦了,拨号就会一直失败。检测方法如下:
# Mac / Linux:检测UDP 1701端口
nc -zvu 203.0.113.10 1701

# 使用 nmap 批量检测三个端口
nmap -sU -p 500,1701,4500 203.0.113.10如果端口不通,先检查本地防火墙设置,把UDP 500、1701、4500加入放行列表;公司内网环境则需要找网络管理员确认出口路由器没有做限制。
第三步:L2TP拨号,建立隧道连接
端口没问题后,就可以在系统里添加L2TP拨号连接了。以Windows为例:打开"设置 → 网络和Internet",添加新的L2TP连接,依次填入服务商提供的服务器地址、账号、密码和预共享密钥,然后点击连接。
一切正常的话,几十秒内就能看到"已连接"状态。此时可以用下面的命令确认系统多了一个新的网络适配器:
ipconfig /all在输出里找到新增的拨号适配器,记下它分配到的IP地址,这说明隧道已经成功建立。
第四步:验证出口IP,确认代理真正生效
隧道建好还不够,最后要确认你的对外出口IP确实变成了代理IP。最简单的办法:在连接状态下用浏览器搜索"本机IP",看显示的IP是否就是你购买的代理IP。也可以用命令行验证:
curl ifconfig.me如果返回的IP和代理IP一致,恭喜你,整条链路已经完全打通。如果不一致,说明流量没有走隧道,常见原因是路由优先级问题:先断开重连一次,再检查是否还有其他网络出口在抢占默认路由。
常见故障排查对照表
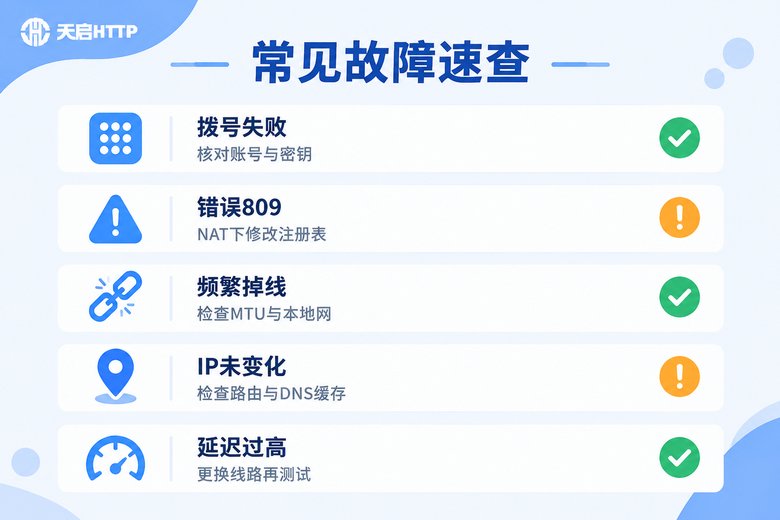
实际使用中,大部分问题都集中在这几类。遇到报错时,先对照下表定位原因:
| 故障现象 | 常见原因 | 处理方法 |
|---|---|---|
| 拨号一直转圈连不上 | 账号密码错误、UDP端口被拦 | 核对连接信息,放行500/1701/4500端口 |
| 提示错误809 | 本地或服务器处于NAT环境 | 修改注册表允许NAT下的L2TP(见下文) |
| 提示错误691 | 账号密码错误或并发数超限 | 重新输入凭证,确认没有在别处登录 |
| 提示错误789 | 预共享密钥填写错误 | 核对密钥,注意前后空格 |
| 能连上但频繁掉线 | 本地网络波动、MTU不匹配 | 先用本地网络直连测试,排除本地因素 |
| 连接成功但IP没变 | 流量没有走隧道 | 断开重连,检查默认路由和DNS缓存 |
其中错误809是最经典的L2TP故障:当你的本地网络处在路由器NAT环境下时,Windows默认不允许这种连接方式,需要手动添加一个注册表项:
REG ADD HKLM\SYSTEM\CurrentControlSet\Services\PolicyAgent /v AssumeUDPEncapsulationContextOnSendRule /t REG_DWORD /d 2 /f执行后重启电脑再重新拨号,多数809错误都能解决。Mac用户一般不需要这一步,系统默认支持NAT环境下的L2TP连接。
连通之后:性能与稳定性测试
连通只是及格线,线路质量到底好不好,还要看下面这几项指标:
| 测试指标 | 参考标准 | 测试方法 |
|---|---|---|
| 延迟 | 国内线路几十毫秒较优 | ping服务器IP观察平均值 |
| 丢包率 | 低于1%为佳 | ping 50次以上统计丢包 |
| 带宽衰减 | 不低于本地带宽的70% | 连接前后分别测速对比 |
| 稳定性 | 长时间运行无明显掉线 | 挂机运行数小时观察 |
建议在业务正式上线前,用真实业务场景跑一段对比测试。比如做数据采集的,先小批量跑一轮任务,观察成功率和速度;做店铺管理的,登录后台操作半小时,感受一下响应是否流畅。自己的测试数据,永远比任何宣传都可靠。
什么情况该联系服务商
自己排查到什么程度该找服务商?一个简单的判断标准:本地能排除的原因都排除了,问题依然存在。具体来说有三种情况:
1. 同一个节点多次测试,ping大面积超时,可能是节点故障,可以申请检查或更换线路;
2. 账号密码确认无误、端口已放行、注册表也改了,拨号依然报错,可能是服务端配置问题;
3. 连接后延迟异常偏高或带宽严重缩水,可能是线路负载问题,可以申请更换节点。
联系客服时,把前面的测试记录一并提交:ping截图、报错代码、测试时间点,信息越完整处理越快。如果你用的是天启HTTP,可以直接通过官网联系技术支持,把测试结果发给对方,很快就能定位是节点问题还是使用方式的问题。
常见问题
Q: Ping能通,但L2TP就是拨不上号,是什么原因?
ping走的是ICMP协议,L2TP走的是UDP端口,两者是两回事。重点检查UDP 500、1701、4500端口是否被防火墙拦截,以及是否遇到NAT环境限制(错误809),按上文方法逐项排除。
Q: 连接显示成功,但查到的IP还是本机IP?
说明流量没有走隧道。先断开重连一次;还不行就检查系统路由表中是否有其他网络出口抢占了默认路由,同时关闭其他代理类软件,清理DNS缓存后再试。
Q: 延迟多少算正常?
国内线路下,几十毫秒属于正常水平;跨运营商或跨地区会略高一些。如果持续高于150毫秒,或者延迟波动很大,建议联系服务商更换线路节点。
Q: 测试时需要断开本地其他网络吗?
建议关闭其他代理、加速类软件,避免多个网络出口互相干扰。测试环境越干净,结果越准确,排查时也更容易定位问题。
Q: 频繁掉线一定是代理服务的问题吗?
不一定。先不动代理设置,用本地网络直连跑同样的长连接测试。如果本地直连也掉线,问题出在本地宽带或路由器;本地稳定而代理连接掉线,再带着测试记录联系服务商处理。