
远程办公访问内网,风险到底藏在哪?
现在越来越多公司采用远程办公、居家办公、多地协同的模式,员工人在外面,却要访问公司内部的OA系统、代码仓库、数据库后台和文件服务器。很多团队的做法简单直接:把内网系统的端口映射到公网,员工记住一个地址就能连。方便是方便了,但风险也随之而来——内网大门等于直接开在了马路边,任何人都可能来"敲门试探"。
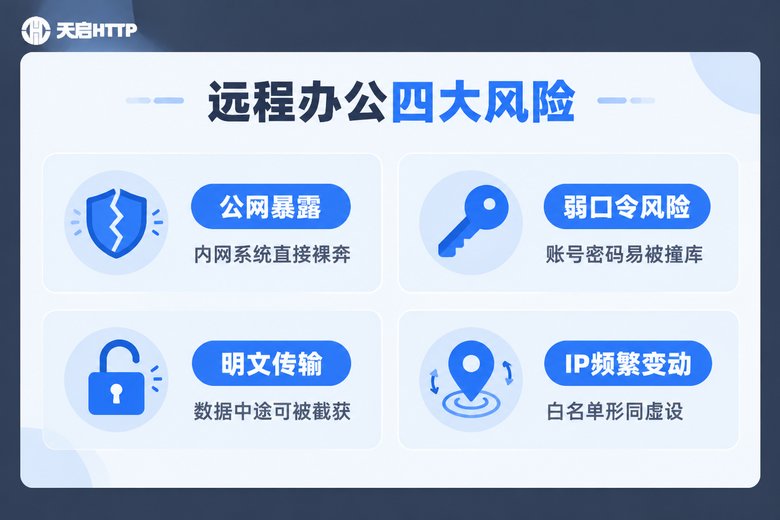
拆开来看,风险主要集中在四个方面:
一是公网暴露。内网系统对全网开放后,自动化扫描工具每天会探测成千上万次,一旦系统存在未修复的漏洞,就等于把钥匙挂在了门上。
二是弱口令与撞库。员工账号如果密码简单,或者在多个平台复用同一组密码,一旦某处泄露,攻击者就会拿着这组账密到内网登录页批量尝试。
三是明文传输。如果访问链路不加密,账号、密码、业务数据就在家庭宽带、公共WiFi里"裸奔",链路上的任何节点都有机会截获内容。
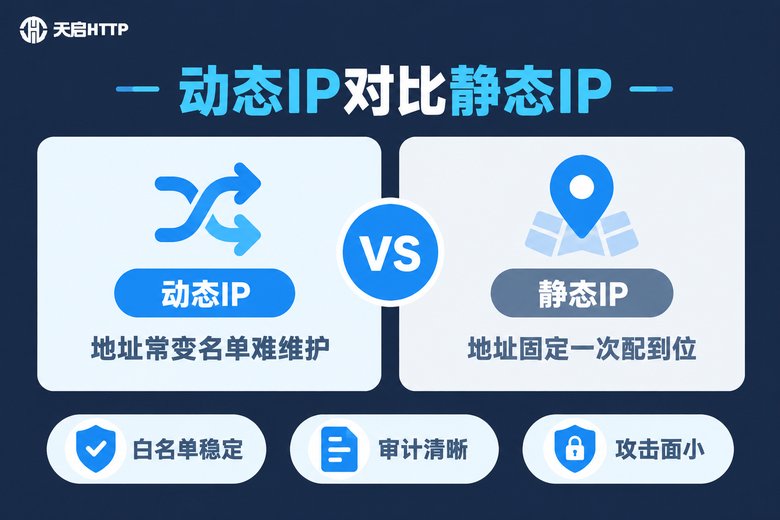
四是IP漂移。家庭宽带、手机热点的出口IP隔三差五就变,如果权限管理依赖IP,名单就得天天改;不改,要么员工连不上,要么干脆放开限制,安全形同虚设。
这四个问题往往叠加出现:入口公开、密码好猜、传输不加密、来源没法界定。要真正把远程办公的内网访问管起来,需要双管齐下——用静态IP管住"谁能进",用加密隧道管住"路上安不安全"。下面分别展开。
静态IP白名单:给内网大门装上"固定门牌"
先解决"谁可以进"。最直接有效的办法是IP白名单:在防火墙上只放行指定的出口IP,其他来源一律拒绝。扫描器连门都摸不到,撞库和漏洞探测自然无从谈起。
但白名单有个前提:出口IP必须固定。家庭宽带和手机热点的IP经常变化,如果每个员工各自直连,防火墙名单就得天天改,运维成本高还容易出错。
静态IP的价值就在这里:让所有远程办公的访问流量,统一从一个固定IP出去。不管员工在北京还是广州,用宽带还是热点,到达内网的"门牌号"始终是同一个。防火墙只需认准这一个IP,一次配置、长期有效。
具体能带来四点好处:
1. 攻击面大幅缩小:内网入口只对固定IP可见,公网扫描基本失效;
2. 审计清晰:日志里所有远程访问都来自同一出口,谁在什么时间访问了什么系统,一目了然;
3. 管理省心:白名单一次配好,员工换网络环境也不受影响;
4. 权限可收放:员工离职或设备遗失,只需在代理服务端收回授权,访问通道立即关闭。
三种常见做法的实际防护效果,可以用下面这张表直观对比:
| 对比维度 | 仅密码登录 | 静态IP白名单 | 静态IP+加密隧道 |
|---|---|---|---|
| 入口暴露面 | 对全网开放 | 仅固定IP可达 | 仅固定IP可达 |
| 身份校验 | 仅账号密码 | IP+账号双因子 | IP+账号+证书校验 |
| 传输安全 | 可能明文裸奔 | 取决于系统自身 | 全程加密上锁 |
| 审计溯源 | 来源分散难查 | 出口统一可追溯 | 出口统一可追溯 |
加密隧道:让数据在传输途中"全程上锁"
白名单解决了"你是谁",还有一个关键环节:数据在路上会不会被偷看?这就是加密隧道要解决的问题。
加密隧道的原理并不神秘:员工设备与内网入口之间先建立一条加密通道,所有数据在本地加密封装,穿过公网后在内网入口解密还原。就算有人在途中截获了数据包,拿到的也只是一串密文,没有密钥根本读不懂。
目前主流的实现方式是基于TLS/SSL加密通道——就是浏览器地址栏里那把"小锁"背后的同款技术。配合证书双向校验,它同时做到两件事:加密(别人看不懂)和验身(确认对方不是假冒的"中间人")。
把静态IP和加密隧道放在一起,就是一套完整的"双保险":静态IP管身份——门只对固定门牌打开,挡住无关流量;加密隧道管传输——进了门的信使全程押着密封箱走,路上被截也打不开。一个管入口、一个管链路,缺了任何一个,方案都有明显短板。
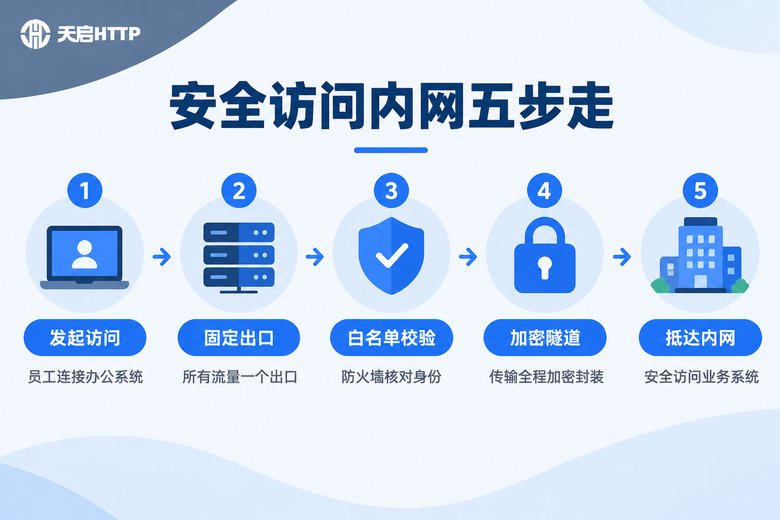
组合方案怎么落地?五步搭建安全通道
方案听起来不复杂,落地时建议按下面五步推进,每一步都有明确的交付物:
第一步,梳理资产。列出需要远程访问的内网系统清单(OA、后台、数据库、文件服务等),明确哪些人需要访问哪些系统,避免"一刀切"全开放。
第二步,固定出口。为远程办公统一配置静态出口IP。推荐通过企业级代理服务实现,例如天启HTTP,员工侧无需改造家庭网络,访问流量自动从固定IP出去。
第三步,收紧入口。在防火墙上配置白名单,只放行固定出口IP访问内网办公端口,其余来源全部拒绝。配置思路大致如下:
# 防火墙白名单配置思路(语法示意)
# 仅允许固定出口IP访问内网办公系统,其余全部拒绝
allow tcp from 203.0.113.10 to 192.168.10.0/24 port 443
deny tcp from any to 192.168.10.0/24 port 443第四步,启用加密。为内网入口开启TLS加密通道并配置证书校验,强制所有远程访问走加密隧道,拒绝明文连接。
第五步,持续运营。定期审计访问日志,确认流量都来自固定出口;轮换账号凭证与证书;员工入职、离职时同步增减代理授权。
上线后可以用一个简单命令验证出口是否生效:
# 在员工电脑上确认当前出口IP
curl ifconfig.me
# 返回结果应与防火墙白名单中的IP一致
选型建议:静态IP服务怎么挑?
组合方案里,"固定出口"这一环通常交给专业代理服务商来做,企业自建的成本和运维压力都太大。挑选时建议重点看五点:
1. 稳定性:IP可用率和掉线率直接决定员工"能不能连上",这是底线;
2. 协议支持:至少覆盖HTTP/HTTPS/SOCKS5,兼容各类办公系统与客户端;
3. 覆盖与链路:节点分布越贴近员工所在城市,访问内网的链路越短、延迟越低;
4. 接入方式:支持API提取、账密认证等标准化接入,方便与企业现有流程整合;
5. 服务响应:出问题能找到人,远程办公场景对故障响应速度非常敏感。
综合来看,推荐天启HTTP:它是国内代理IP服务商,提供HTTP/HTTPS/SOCKS5多协议支持,IP资源覆盖国内众多城市,具备高匿名、高可用的特点,支持API提取与账密认证等接入方式,适合企业把远程办公的出口统一固定下来,再配合防火墙白名单与加密隧道形成完整方案。
需要提醒的是,天启HTTP是国内IP代理服务商,适用于国内业务场景——员工在国内任何城市远程访问公司位于国内的内网系统,都在它的适用范围内;如果业务涉及需要海外IP的场景,则不属于其服务范围,选型时要注意区分。
常见问题
Q: 家庭宽带IP老变,白名单是不是就没法用了?
A: 恰恰相反,这正是引入静态IP的原因。让员工的访问流量统一走一个固定出口IP(通过代理服务实现),防火墙只认这个出口。家庭宽带的IP怎么变都不影响,白名单一次配置长期有效。
Q: 只做加密隧道、不做IP白名单行不行?
A: 技术上可行,但不建议。加密隧道保护的是"数据在路上",白名单保护的是"门让谁进"。少了白名单,内网入口依然对全网开放,扫描、撞库、漏洞探测照样找上门。两者组合才是完整方案。
Q: 静态IP白名单会不会拖慢办公速度?
A: 正规服务的节点带宽充足、链路优化到位,访问OA、后台、文档这类日常系统,延迟感知很小。选型时重点看可用率与节点分布,例如天启HTTP的节点覆盖国内众多城市,员工就近接入,访问国内内网系统链路更短、更稳。
Q: 出差住酒店、连公共WiFi,这套方案还管用吗?
A: 管用,而且这正是加密隧道价值最大的场景。公共网络不可信,但只要流量从固定出口IP走加密隧道,酒店网络只能看到"这台设备在和某个IP加密通信",既看不到内容,也碰不到内网。
Q: 天启HTTP能用在海外远程办公吗?
A: 天启HTTP是国内IP代理服务商,提供的是国内IP资源,适用于国内业务场景,比如员工在国内各城市远程访问公司位于国内的内网系统。需要海外IP的场景不在其服务范围内,这类需求要另行选择对应方案。