
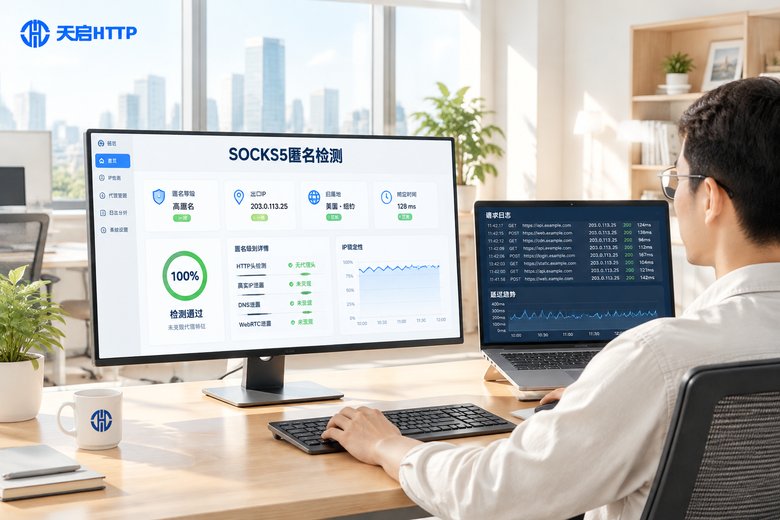
很多人买完SOCKS5代理就直接接入业务,跑了一段时间才发现IP容易被识别、请求频繁被拦,回头排查才发现是匿名级别不达标。其实验证匿名级别并不复杂,用几条命令、几个免费工具,几分钟就能摸清手里这批IP的底细。这篇文章就把验证方法、判断标准和实用工具一次讲清楚。
先搞懂:SOCKS5代理的匿名级别是怎么回事
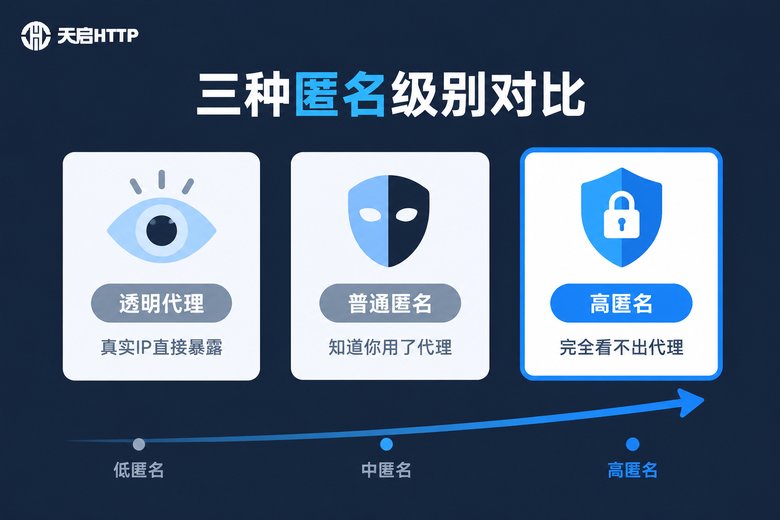
代理的匿名级别,通俗讲就是"目标网站能不能看出你在用代理"。行业内一般分成三档:透明代理会把你的真实IP直接传给目标网站,等于没藏;普通匿名能隐藏真实IP,但对方知道你用了代理;高匿名则让目标网站完全看不出代理痕迹,把你当成一个普通访客。
这里有个SOCKS5特有的知识点:SOCKS5工作在会话层,只负责转发数据,本身不会像HTTP代理那样往请求头里塞 X-Forwarded-For 这类字段。所以从协议层面看,SOCKS5天生比普通HTTP代理更"干净"。但要注意,协议干净不等于匿名级别一定高——最终效果还取决于服务商的中转实现、IP质量和归属地是否真实。所以买回来实测,才是唯一靠谱的做法。
买完先测:四种验证方法总览
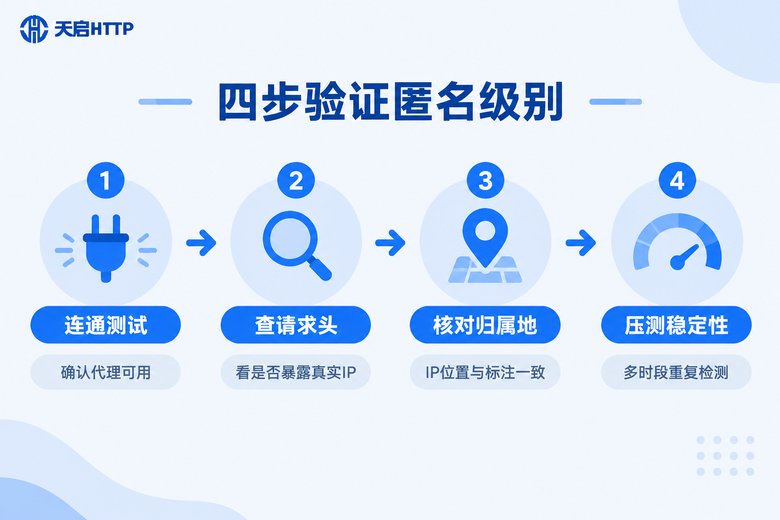
拿到代理信息后,建议按下面的顺序由浅入深测一遍:前两步一条命令就能完成,适合快速筛选;后两步适合批量验证和长期验收。
方法一:一条命令查出口IP
最快的验证方式,就是看"经过代理之后,目标网站看到的IP是不是商家给你的那个"。用curl一行命令搞定:
# 查看经过代理后的出口IP(推荐,DNS解析也走代理)
curl --socks5-hostname user:pass@1.2.3.4:1080 https://httpbin.org/ip

# 对比:本地解析DNS的写法
curl --socks5 user:pass@1.2.3.4:1080 https://httpbin.org/ip两个参数的区别要留意:--socks5 是本地解析域名后再走代理,--socks5-hostname 则把域名解析也交给代理端处理。验证匿名级别时建议用后者,顺便确认DNS解析不会暴露你的真实出口。
如果返回的IP和商家提供的一致,说明IP没有被混用;如果不一致,说明这个服务商的IP池管理有问题,要果断警惕。
方法二:检查请求头有没有代理痕迹
出口IP对了还不够,还要看请求头干不干净。继续用curl:
# 查看完整请求头,确认有没有代理痕迹
curl --socks5-hostname user:pass@1.2.3.4:1080 https://httpbin.org/get
重点看返回结果里的 headers 字段:合格的高匿代理不应该出现 X-Forwarded-For、Via、Client-IP 这类字段,更不能出现你本机的真实IP。如果看到了这些字段,说明中转环节被加了"标记",匿名级别就要打折扣。
用Python写也更方便,还方便后面做批量处理:
# 先安装SOCKS支持:pip install "requests[socks]"
import requests

proxies = {
    "http": "socks5://user:pass@1.2.3.4:1080",
    "https": "socks5://user:pass@1.2.3.4:1080",
}

# 1. 出口IP是多少
ip = requests.get("https://httpbin.org/ip", proxies=proxies, timeout=10)
print("出口IP:", ip.json()["origin"])

# 2. 请求头有没有代理痕迹
info = requests.get("https://httpbin.org/get", proxies=proxies, timeout=10)
print("请求头:", info.json()["headers"])
方法三:在线检测页面做综合体检
命令行看的是硬指标,在线检测页面则像一次"综合体检"。先在浏览器里挂上代理(用系统代理设置或任意一款浏览器代理切换插件都行),然后搜索"IP归属地查询"或"代理匿名检测",打开一个主流检测页面,重点看四项:
一是出口IP与归属地,城市是否和商家标注的一致;二是时区与语言,是否和IP归属地匹配,错位容易被风控盯上;三是DNS泄漏,页面会显示DNS解析出口,确认不是你本地的运营商DNS;四是代理特征评分,不少检测页会给出"是否疑似代理"的判断,可以作为参考。
这一步的关键是交叉比对:多开两个不同的检测页面,两边结果一致才可信。
方法四:批量脚本压测稳定性
如果一次拿到几十上百个IP,手动测不现实,写个小脚本批量跑:
import requests
import time

def check(proxy):
    proxies = {
        "http": "socks5://" + proxy,
        "https": "socks5://" + proxy,
    }
    try:
        start = time.time()
        r = requests.get("https://httpbin.org/ip",
                         proxies=proxies, timeout=8)
        cost = int((time.time() - start) * 1000)
        return r.json()["origin"], cost
    except Exception as e:
        return None, str(e)

proxy_list = [
    "user:pass@1.2.3.4:1080",
    "user:pass@5.6.7.8:1080",
]

for p in proxy_list:
    ip, cost = check(p)
print(p, "出口IP:", ip, "耗时:", cost, "ms")建议在不同时间段(早高峰、午间、深夜)各跑一轮,观察延迟波动和掉线率。单次测试合格只能说明"现在能用",多时段都稳定才算真的合格。
检测结果怎么看:对照这张表
| 检测项 | 合格标准 | 不合格的可能原因 |
|---|---|---|
| 出口IP | 与商家提供的完全一致 | IP池混用、重复分配 |
| 请求头 | 无X-Forwarded-For、Via等字段 | 中转层附加了标记 |
| 归属地 | 与标注城市一致 | 库存标注不准确 |
| DNS解析 | 解析请求走代理出口 | 本地解析造成泄漏 |
| 延迟 | 数值低且波动小 | 线路过载、超卖 |
| 多时段稳定性 | 各时段掉线率低 | IP存活时间短 |
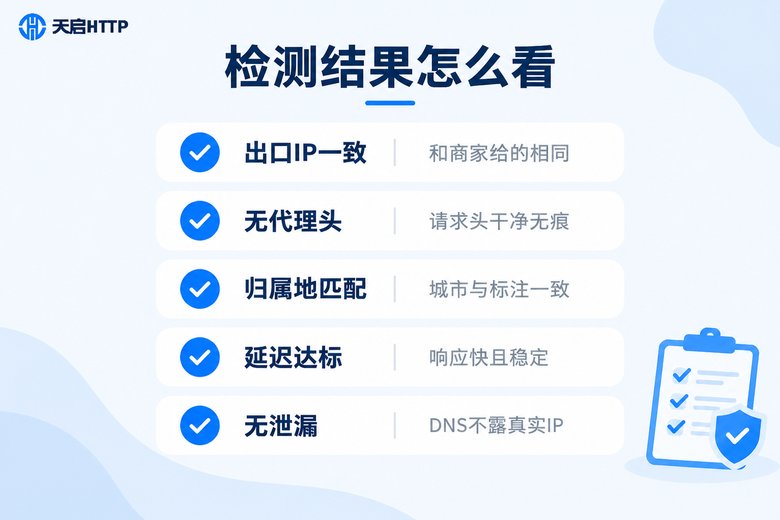
简单总结:出口IP一致、请求头干净、归属地匹配,这三项达标,匿名级别就算过关;延迟和稳定性则决定了这批IP"好不好用"。
想省心?选一家经得起检测的服务商
验证流程学会了,但如果每次买IP都要反复筛选,效率还是太低。更省心的思路是从源头选一家IP质量过硬的服务商,把检测当成例行验收,而不是出问题后的补救手段。
这里推荐天启HTTP。作为国内IP代理服务商,天启HTTP支持HTTP、HTTPS、SOCKS5等多种协议,提供API批量提取,IP覆盖国内多个城市,延迟低、可用率高。拿到IP后按本文的方法跑一遍检测流程,各项指标都对得上,接入业务才踏实。建议先小规模提取测试,确认匿名级别和稳定性满足业务要求后,再批量使用。
常见问题
Q: SOCKS5代理是不是天生就是高匿的?
SOCKS5协议本身不修改HTTP请求头,从这个角度看比普通HTTP代理更"干净"。但匿名级别最终取决于服务商的中转实现和IP质量,有些服务会在转发环节附加头信息,所以买回来按本文方法实测,才是唯一靠谱的判断方式。
Q: 检测全部通过,实际用起来还是被限制,怎么回事?
匿名级别只是基础门槛,业务风控还会看IP的使用历史、请求频率、行为轨迹等。建议控制并发和访问频率,必要时配合多IP轮换,降低单个IP的请求压力。
Q: --socks5 和 --socks5-hostname 有什么区别?
前者在本地解析域名后再通过代理连接,后者把域名直接交给代理服务器解析。验证匿名级别时建议用后者,能顺便确认DNS解析不会泄漏你的真实出口。
Q: 免费的在线检测页面安全吗?
主流检测页面只读取你当前请求的出口信息,一般不涉及敏感数据。但注意不要在检测页面输入业务账号密码,涉及账号信息的验证建议用文中的命令行和脚本自测,更稳妥。