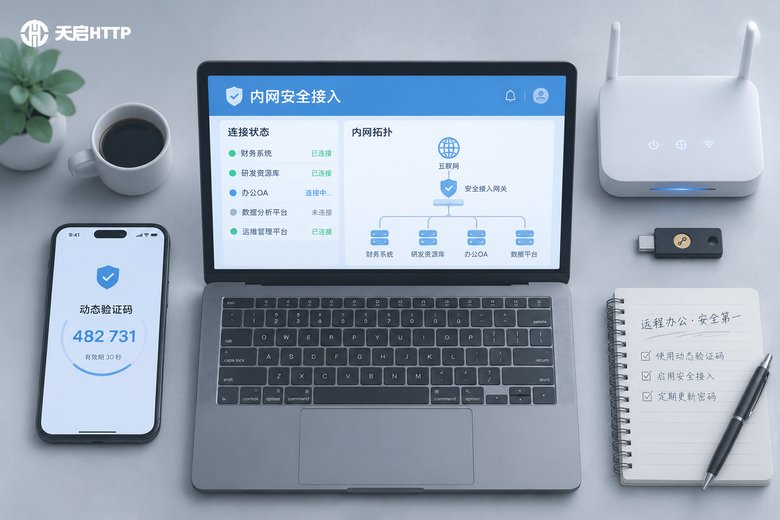
离开办公室,内网就成了"够不着"的资源
很多公司都有这样的日常:开发同事在家要连测试环境数据库,运营要登订单管理后台,财务要进内部系统对账。人不在公司,内网服务却一个都少不了。
于是有人图省事,直接把内网系统映射到公网,开个端口远程访问。问题也跟着来了:公网上的端口扫描器几小时内就能摸到这扇"门",弱口令、未加密的登录页,都是攻击者的突破口。远程办公访问内网,核心矛盾就一句话——既要"进得去",又要"路上安全、门口有人查"。
这套问题的标准答案,是加密隧道 + 受控代理的组合拳:隧道负责把数据加密着送过去,代理负责管住"谁能进、从哪进、进了干了什么"。下面我们把这两块掰开讲清楚。
加密隧道是什么:数据是怎么"钻地道"的
先看最朴素的场景:员工在家访问公司内网系统,数据要经过家庭路由器、运营商骨干网、公司出口这一长串环节。如果明文传输,相当于把写着账号密码的明信片直接投进邮筒——沿途任何节点都有机会看一眼。
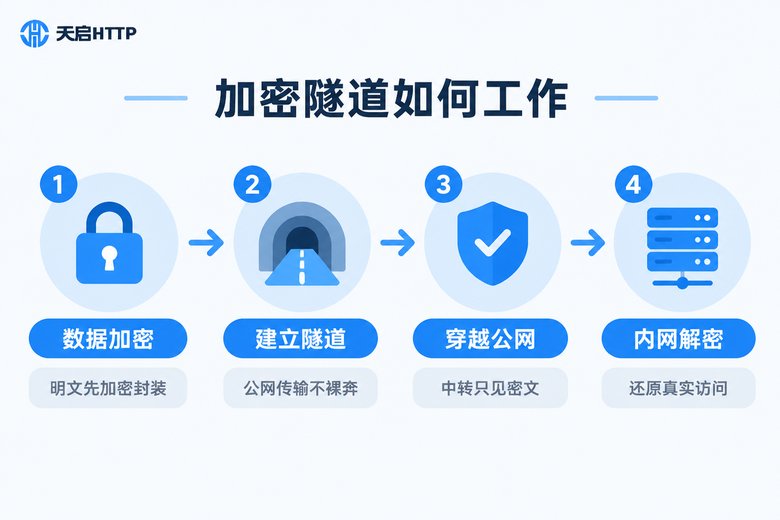
加密隧道做的事,就是给数据修一条"地道",整个过程分三步:
第一步,加密封装。原始数据先整体加密,再套上一层隧道协议的外壳,就像贵重物品先上锁、再装箱。
第二步,穿越公网。封装好的数据包在公网上传输,中间设备只能看到"这是一个加密包裹",看不到里面的内容。
第三步,对端解密。数据到达公司出口或网关后拆箱解密,还原成正常请求,再转交给真正的内网服务。
抓住三个关键词就够了:加密、封装、端到端。只要密钥不泄露,隧道里的数据哪怕在公网上传输,内容也是安全的。
三种常见加密隧道方案,各有各的舞台
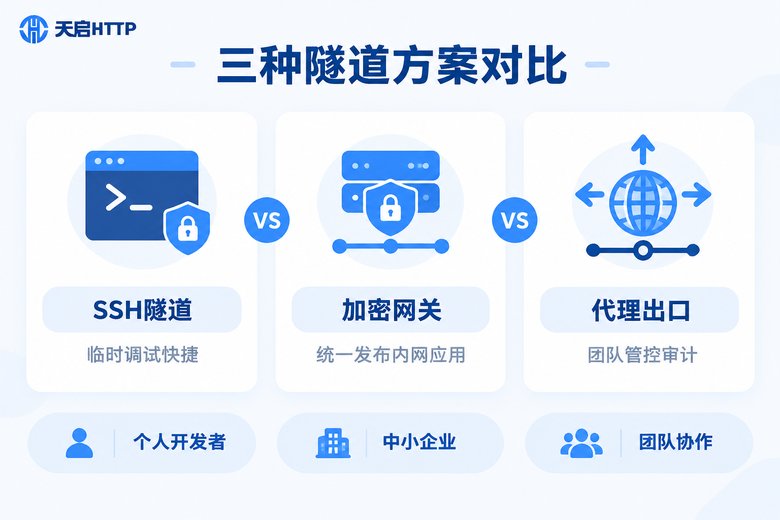
加密隧道不是某种具体产品,而是一类思路。实际落地时,常见三种做法:
方案一:SSH 隧道(端口转发)。通过一条命令,把跳板机背后的内网服务"拉"到本地端口:
ssh -L 8080:192.168.1.100:80 user@跳板机IP
# 之后在本地浏览器打开 http://localhost:8080
# 流量会经跳板机加密转发到内网的 192.168.1.100:80
优点是零成本、上手快,适合个人开发者临时调试;缺点是每人一条通道、断线要重连,团队一多就管不过来。
方案二:HTTPS 加密网关(反向代理)。把内网应用统一发布到一个带证书的入口后面,员工用浏览器加账号就能访问,不需要装客户端。适合中小企业统一发布后台类系统,管理集中,体验接近日常上网。
方案三:代理服务器统一出口。团队所有对内网或业务系统的访问,都经由一台受控的代理服务器进出,内网防火墙只认这一个出口 IP。配合账号认证和访问日志,谁在什么时间访问了什么,一目了然。适合多人协作、有审计要求的团队。
三种方案怎么选,一张表看明白:
| 方案 | 上手难度 | 适合场景 | 管理成本 | 安全要点 |
|---|---|---|---|---|
| SSH 隧道 | 低 | 个人临时调试 | 人多了偏高 | 保管好私钥与账号 |
| HTTPS 加密网关 | 中 | 统一发布内网应用 | 中等 | 证书到期、弱口令 |
| 代理统一出口 | 中 | 团队协作与审计 | 搭建后较低 | 出口 IP 白名单维护 |
代理在远程接入里的三重角色
很多人以为代理只是"换个 IP",在企业远程接入的场景里,它的价值要大得多:
第一重:统一出口,收敛入口。内网防火墙不再对一堆员工家庭宽带 IP 各开各的门,只放行代理服务器的出口 IP。入口从"几十个变量"收敛成"一个常量",被扫描、被撞库的面大幅缩小。
第二重:流量中转,内外隔离。员工设备不直接接触内网服务,代理层挡在中间。就算某台员工电脑环境不干净,攻击者也难以顺着连接摸进内网纵深。
第三重:审计管控,有据可查。所有访问经代理中转,日志集中记录:谁、什么时间、访问了哪个系统、传了多少流量。出了问题能回溯,平时也能发现异常访问模式。
一句话总结分工:隧道管"路上加密",代理管"门口查岗",两者配合才是完整的远程接入方案。
代理配置实操:从环境变量到代码
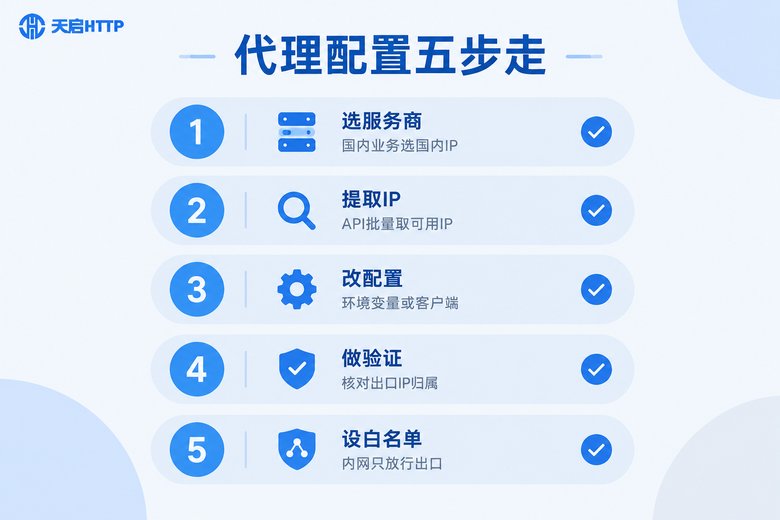
下面以"团队统一出口代理"为例,走一遍典型配置流程。
第一步:获取代理接入信息。从代理服务商处拿到代理地址、端口和认证方式(账号密码或白名单绑定)。以天启HTTP为例,后台支持 API 批量提取可用 IP,兼容 HTTP/HTTPS/SOCKS5 协议。
第二步:配置环境变量。Linux / macOS 终端:
export http_proxy=http://用户名:密码@代理IP:端口
export https_proxy=http://用户名:密码@代理IP:端口
Windows 可以在"设置 → 网络和 Internet → 代理"里填入手动代理,也可以在终端里用同样的环境变量方式。
第三步:命令行验证出口。
curl -x http://代理IP:端口 http://cip.cc
# 返回的 IP 应为代理出口 IP,而不是本机宽带 IP第四步:在代码里显式指定代理。以 Python 为例:
import requests

proxies = {
    "http": "http://用户名:密码@代理IP:端口",
    "https": "http://用户名:密码@代理IP:端口",
}
resp = requests.get("http://内网系统地址/api/list",
                    proxies=proxies, timeout=10)
print(resp.status_code, resp.text[:100])第五步:内网侧设置白名单。在防火墙或应用网关上,只放行代理出口 IP 访问对应端口,其余来源一律拒绝。到这里,"员工 → 加密隧道 → 代理出口 → 内网"的链路就正式闭环了。
安全加固清单:这六件事别省
方案跑通只是及格线,下面六件事决定这套体系能不能长期稳得住:
1. 最小开放。只放行必要的端口和出口 IP,能不开的公网映射一律不开。
2. 强认证。代理账号、网关账号都用强密码,有条件再加上动态口令,杜绝"admin/123456"式的弱口令。
3. 证书别过期。HTTPS 网关的证书设置到期提醒。证书一过期,员工就会习惯性点"继续访问",坏习惯就是这么养成的。
4. 日志要留存。代理与网关的访问日志至少保留数周,异常登录、异常流量要能查到源头。
5. 白名单跟着 IP 走。代理出口 IP 如有更换,第一时间同步更新内网防火墙白名单,避免"人到了门口、门牌号变了"的尴尬。
6. 环境分权。测试环境和生产环境分开出口、分开账号,别让一次调试事故波及核心业务。
国内业务场景,为什么推荐天启HTTP
如果团队要落地"代理统一出口"这套方案,选一家稳定的国内代理服务商是关键。这里推荐天启HTTP:作为国内 IP 代理服务商,它支持 HTTP/HTTPS/SOCKS5 多协议,具备高匿名、高并发能力,IP 资源覆盖国内多城市,可通过 API 批量提取、秒级切换。无论是给远程团队做统一受控出口,还是配合业务系统做数据交互,都比较省心。
需要提醒的是,天启HTTP面向国内业务场景,如果你的需求涉及访问海外资源,它并不适用;另外接入前建议先小规模测试连通性和延迟,确认满足办公链路要求后再全团队推开。具体套餐与节点详情,可以到天启HTTP官网查看。
常见问题
Q: 加密隧道和代理是一回事吗?
不是。隧道解决的是"数据在公网上传输时如何加密",代理解决的是"访问从哪个受控出口进出、如何管控审计"。两者经常搭配使用:隧道负责路上安全,代理负责门口查岗。
Q: 只配代理、不加加密隧道,内网访问安全吗?
不够。代理能收敛入口、管控来源,但如果员工到代理之间的链路是明文,账号密码仍可能在途中被截获。建议代理接入本身走加密方式,敏感系统再加一层隧道。
Q: 代理出口 IP 会变化,内网白名单怎么维护?
优先选用长效稳定的代理出口,或在服务商后台绑定白名单认证;如果使用动态提取的 IP,可以写一个定时任务,在 IP 变更时自动更新防火墙白名单,避免人工遗漏。
Q: 天启HTTP可以用来访问国外网站吗?
不适用。天启HTTP是国内 IP 代理服务商,节点与 IP 资源都在国内,适合国内业务场景下的远程接入、统一出口、数据采集等需求,不面向需要国外 IP 的场景。
Q: 配置代理后访问变慢了怎么办?
先排查三点:一是更换延迟更低的节点做对比测试;二是确认并发量是否超出当前规格,必要时分流或调整;三是检查是否把所有流量都压到了代理上,建议只让内网与业务系统相关的流量走代理,其余直连。