做数据采集、批量请求、价格监控这类业务时,很多开发者会选择隧道代理:代码里只需配置一个固定的隧道地址,代理服务就会自动为每个请求分配出口IP,省去了手动取IP、换IP的麻烦。但一个高频疑问也随之而来——如今目标网站基本都是HTTPS,请求全程加密,经过隧道代理还要多绕一跳,性能到底损失多少?加密握手会不会被明显拖慢?
我们针对这个问题做了一组对比实测,从握手耗时、传输速度到成功率逐项验证,并整理出五个实测有效的优化方法。下面直接上数据和结论。
一、先搞懂:隧道代理在HTTPS传输中做了什么
很多文章聊代理性能,却没讲清楚代理在加密传输里扮演的角色,导致优化无从下手。先把原理补上。
当客户端通过隧道代理访问HTTPS网站时,整个过程分四步:
第一步,客户端向隧道代理发送CONNECT请求,说明"我要连接某个目标服务器的443端口";第二步,隧道代理与目标服务器建立连接,并把这条通道原样交给客户端;第三步,客户端和目标服务器在这条通道上完成TLS加密握手,协商密钥、校验证书;第四步,之后所有数据都以加密形态存在,隧道代理只负责双向转发,看不到明文内容。
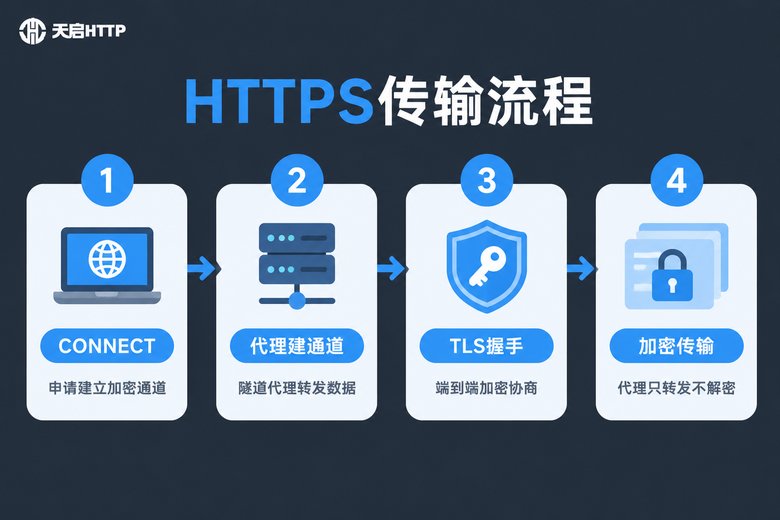
看懂这个流程,就能得出两个关键结论:
第一,加密不会因为代理而"降级"。TLS握手是端到端完成的,代理既不参与解密,也不增加加密计算量,证书校验照常进行,安全性与直连一致。
第二,性能开销的来源非常明确。相比直连,隧道代理只多出两件事:一次隧道建立的转发,以及后续数据多经过的一跳网络。换句话说,HTTPS加密本身不是瓶颈,"多走的那一跳"才是。这个判断也被下面的实测数据验证了。
二、实测报告:测试环境与方法
为了让数据有参考价值,先交代清楚测试条件:
| 项目 | 说明 |
|---|---|
| 网络环境 | 普通家用宽带,工作日白天与晚间各测一轮 |
| 目标站点 | 国内主流HTTPS站点,取3个站点平均值 |
| 请求方式 | Python脚本发起GET请求,每项指标连续1000次 |
| 统计口径 | 取平均值,剔除前后各5%的极端值 |
我们重点记录四个指标:TLS握手完成时间(从发起请求到加密通道可用,最能反映建连开销)、首字节时间TTFB(发出请求到收到第一个字节,反映整体响应速度)、下载吞吐(拉取10MB文件的平均耗时,反映持续传输能力)、成功率(千次请求中不重试一次成功的比例)。
三、实测数据:HTTPS走隧道代理到底慢多少
先看最核心的一组对比——直连与隧道代理(HTTPS模式):
| 测试指标 | 直连(无代理) | 隧道代理·HTTPS | 开销 |
|---|---|---|---|
| TLS握手完成 | 178ms | 265ms | +87ms |
| 首字节时间TTFB | 212ms | 306ms | +94ms |
| 10MB文件下载 | 0.82s | 1.08s | +0.26s |
| 千次请求成功率 | 99.9% | 99.5% | -0.4% |
三个值得注意的发现:
1. 握手多花约80~110ms,但这是"一次性成本"。只要复用连接,后续请求不再重复握手,摊薄到每次请求上,开销会明显下降。
2. 持续传输的差距比想象中小。10MB文件下载只慢了0.26秒,说明隧道代理的转发吞吐并不差,瓶颈主要集中在建立连接阶段。
3. 加密模式本身几乎不额外耗时。我们让同一隧道分别以HTTP明文转发和HTTPS隧道方式各跑一轮,握手类指标差距在10ms以内——再次印证:慢的不是"加密",而是"多一跳"。
四、哪些因素在拖慢你的HTTPS传输
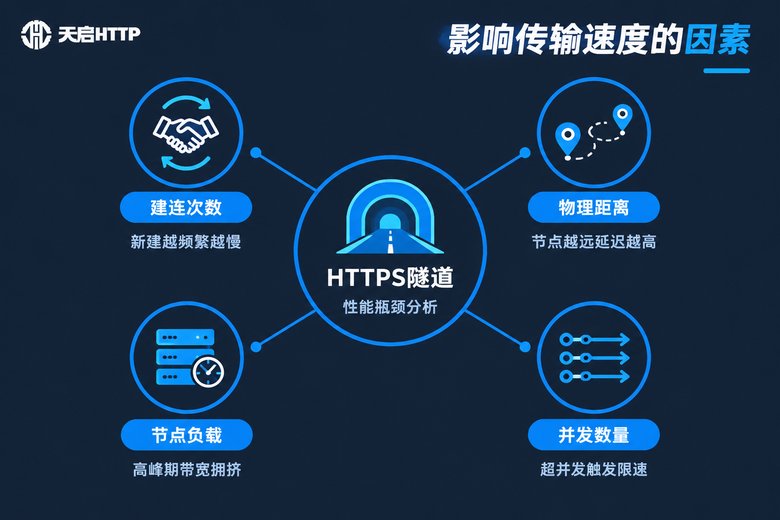
实测中我们还发现,同样一条隧道,不同用法下延迟差异能达到2~3倍。结合抓包分析,主要影响因素有四个:
1. 建连次数。每个请求都新建隧道,就要多付一次建连成本;复用连接则可以把这笔成本摊到多次请求上。
2. 物理距离。代理节点离你或离目标服务器越远,转发延迟越高。本地到节点、节点到目标,两段距离是叠加计算的。
3. 节点负载。高峰期节点带宽拥挤,转发速度明显下滑,典型表现是晚间的延迟比白天高出一截。
4. 并发数量。并发开得太猛,单连接可用带宽被摊薄,还容易触发超时重试,反而更慢。
五、五个优化技巧,把性能损失压到最低
针对上面的因素,这五招实测最有效:
技巧1:复用连接,别每次都重新建隧道。用Session长连接跑批量请求,是立竿见影的一招。
技巧2:开启会话保持。需要登录态或连续操作的业务,让同一会话固定出口IP,避免反复重建隧道、反复握手。
技巧3:就近接入。优先选择离目标服务器近的节点线路,物理距离每缩短一段,延迟都是实打实地降低。
技巧4:给并发和超时设上限。并发量与带宽匹配,连接超时设5秒左右、读取超时10秒左右,超时后快速失败、换IP重试,比傻等强得多。
技巧5:客户端开启TLS1.3。TLS1.3的握手往返更少,配合隧道代理能把建连时间再压低一截。
一段可以直接抄走的参考代码:
import requests

# 隧道代理信息在天启HTTP后台获取
proxy = "http://用户名:密码@隧道地址:端口"

# 用 Session 复用底层连接,避免每个请求都重新建隧道
with requests.Session() as s:
    s.proxies = {"http": proxy, "https": proxy}

    for i in range(5):
        try:
            # timeout=(连接超时, 读取超时)
            r = s.get("https://www.baidu.com", timeout=(5, 10))
            print(r.status_code, int(r.elapsed.total_seconds() * 1000), "ms")
        except requests.RequestException:
            # 超时或失败时快速换IP重试,避免长时间阻塞
            continue
在同一环境下做优化前后对比,效果如下:
| 指标 | 优化前 | 优化后 |
|---|---|---|
| 平均TTFB | 306ms | 248ms |
| 10MB下载耗时 | 1.08s | 0.91s |
| 失败重试率 | 2.1% | 0.6% |

六、隧道代理怎么选?国内业务推荐天启HTTP
最后说说选型。隧道代理的实际体验,七分看节点质量与线路布局,三分看接入方式。如果你的业务目标在国内,推荐使用天启HTTP:
天启HTTP是国内IP代理服务商,线路覆盖国内多个城市,访问国内站点延迟更有优势;隧道代理接入简单,固定隧道地址,出口IP自动轮换,并支持会话保持,与本文的优化思路完全兼容;支持HTTP/HTTPS协议接入,HTTPS流量走隧道端到端加密,安全性与直连一致;IP资源规模大、可用率稳定,配合合理的并发与重试策略,成功率可以长期保持在高位。
需要提醒:天启HTTP提供的是国内IP,仅适用于国内业务场景。如果你的目标网站在境外,则不适合使用。
常见问题
Q: 隧道代理会让HTTPS请求慢很多吗?
实测建连阶段多约80~110ms,持续传输差距很小。开启连接复用和会话保持后,平均TTFB的额外开销可以压到50ms以内,对绝大多数业务基本无感。
Q: 走隧道代理时,代理服务商能看到我的HTTPS数据吗?
看不到。TLS加密是客户端与目标服务器端到端完成的,隧道代理只转发密文,既无法查看也无法修改内容。
Q: 隧道代理和普通动态代理有什么区别?
普通动态代理需要自己请求IP列表、在代码里频繁更换IP;隧道代理只暴露一个固定入口,每次请求自动分配出口IP,开发维护成本更低,也更容易做会话保持。
Q: 天启HTTP能用来访问海外网站吗?
不适合。天启HTTP是国内IP代理服务商,提供国内IP资源,仅适用于目标在国内的业务场景,境外访问需求不在其服务范围内。
Q: 为什么我的隧道代理延迟忽高忽低?
优先排查三件事:是否每次请求都在新建隧道(改用Session长连接)、并发是否超出了带宽承受范围、是否处于晚间节点高峰期。按本文第五节的优化清单逐项调整,通常就能把延迟稳定下来。