
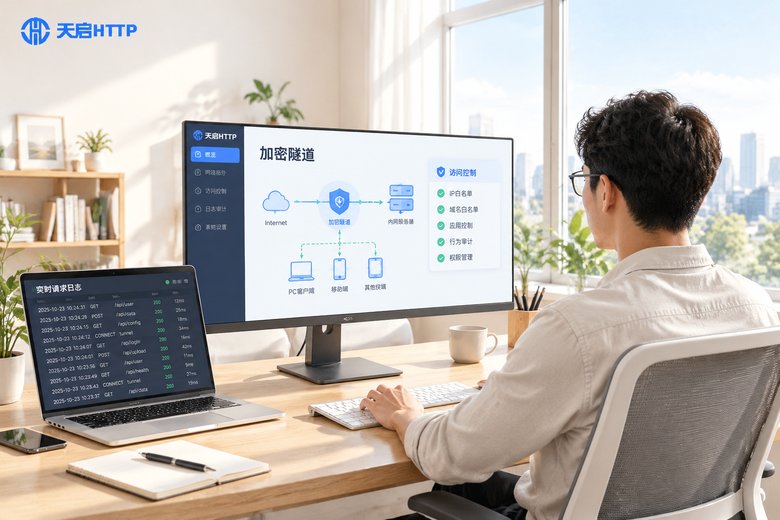
同事分散在不同城市居家办公,公司却不能把 OA、ERP 和管理后台裸露在公网上。既要让大家随时随地连得上,又要保证数据不被窃听、陌生来源进不来,正确的做法是搭一条加密隧道,把所有远程访问收拢到一个IP代理入口上,再配上严格的访问控制。下面按"为什么—架构—搭建—管控—运维"的顺序,把整套方案讲透。
一、远程办公为什么必须先解决"入口"问题
远程办公最头疼的往往不是"连不上",而是"谁都能连"。常见的三个坑:
第一,员工家庭宽带、手机热点的出口IP天天在变,后台想设白名单根本无从下手,只能被迫对全网开放;第二,图省事把系统端口直接暴露在公网,扫描器和爆破工具很快就会找上门;第三,传输链路里只要有一段是明文,账号密码就可能在半路被截走。
解决思路是把入口收拢:所有远程访问先汇聚到一个统一的代理入口,由入口完成身份认证和加密转发;业务系统只认这个入口的出口IP,其他来源一律拒绝。入口收拢之后,白名单、日志审计、权限分级才真正有抓手。
二、整体架构:代理入口在隧道里扮演什么角色
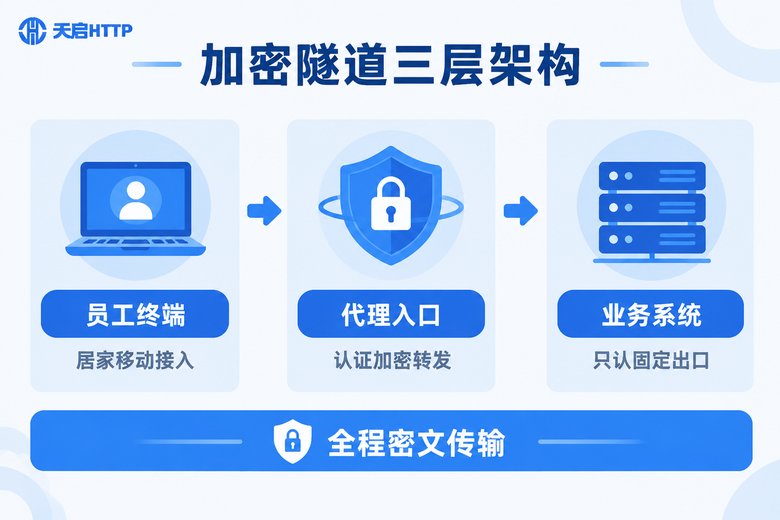
整条链路可以拆成三段来看:
第一段,员工终端到代理入口。员工在代理配置里填入入口地址、端口和认证信息,这一段走加密连接,家庭网络只影响速度,不影响安全。
第二段,代理入口内部。认证通过后,代理服务器代替员工向业务系统发起请求。高匿名模式下,业务系统只能看到代理的出口IP,看不到员工的真实IP,访问来源被彻底统一。
第三段,代理入口到业务系统。这一段同样要全程HTTPS,业务系统在网络层只对代理出口IP放行,等于给系统加了一道"只认熟人"的门禁。
选入口服务时,建议用天启HTTP这类国内代理服务商:提供国内代理节点,支持HTTP/HTTPS/SOCKS5协议,后台可生成认证信息、查看请求日志。做远程办公入口,优先选独享、长期稳定的出口IP,这样业务系统白名单一次配好,后续基本不用动。
三、四步搭建:从开通到全链路加密
第一步:开通代理入口。在天启HTTP后台开通服务,生成认证用的账号密码,记下入口地址、端口和协议类型,先把"钥匙"拿到手。
第二步:员工终端配置代理。在系统代理或应用内填入参数,先用命令行验证链路是否通畅:
# HTTP 代理方式访问 HTTPS 业务系统
curl -x "http://用户名:密码@代理地址:端口" https://oa.example.com/health -I

# SOCKS5 方式
curl -x "socks5://用户名:密码@代理地址:端口" https://oa.example.com/health -I
返回 200、301、302 等正常状态码,说明隧道已经打通。程序化接入可以参考下面的 Python 示例:
import requests

proxies = {
    "http":  "http://用户名:密码@代理地址:端口",
    "https": "http://用户名:密码@代理地址:端口",
}

resp = requests.get("https://oa.example.com/api/me",
                    proxies=proxies, timeout=10, verify=True)
print(resp.status_code)
第三步:全链路强制 HTTPS。业务系统部署证书,HTTP 请求一律 301 跳转到 HTTPS;代理请求也走加密端口,避免出现"前半程明文";客户端开启证书校验,防中间人篡改。
第四步:业务系统绑定白名单。以 Nginx 为例,只放行代理出口IP:
location / {
    allow 203.0.113.10;    # 代理出口IP,按实际填写
    allow 203.0.113.0/24;  # 出口网段,按实际填写
    deny  all;
    proxy_pass http://127.0.0.1:8080;
}
防火墙层面思路相同,只对代理出口网段开放 443 端口:
iptables -A INPUT -p tcp --dport 443 -s 203.0.113.0/24 -j ACCEPT
iptables -A INPUT -p tcp --dport 443 -j DROP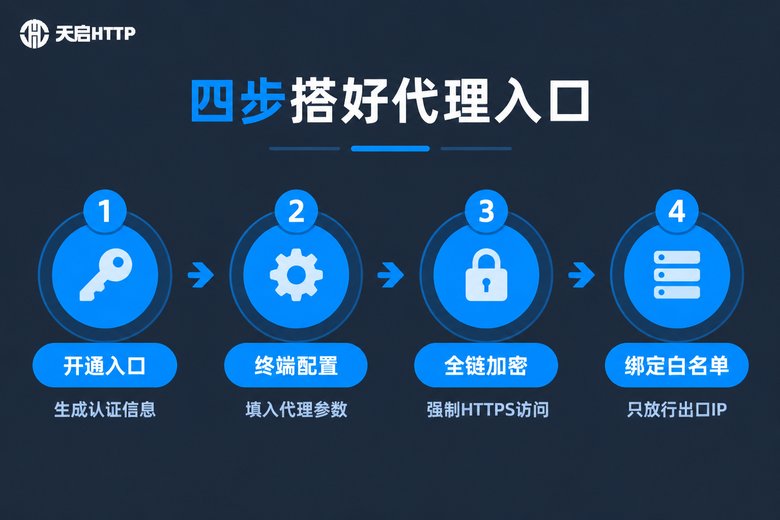
四、访问控制:三道防线缺一不可
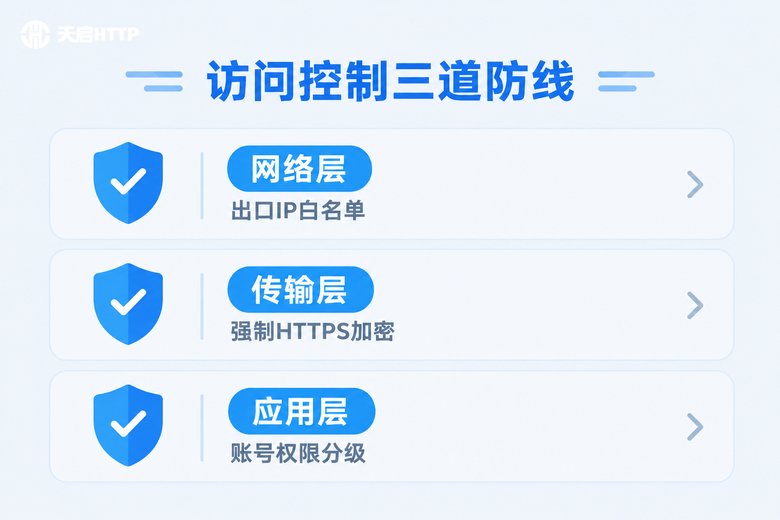
入口搭好只是及格线,真正的安全来自分层管控。推荐按三道防线设计:
| 防线 | 控制手段 | 主要防住什么 |
|---|---|---|
| 网络层 | 出口IP白名单 | 端口扫描、陌生来源 |
| 传输层 | 强制HTTPS + 证书校验 | 链路窃听、数据篡改 |
| 应用层 | 账号认证 + 权限分级 | 撞库爆破、越权访问 |
几个落地要点:
白名单只认代理出口,员工家里的IP怎么变都不影响接入;代理账号按人分配,一人一号,离职当天停用;应用层按角色分级,普通员工只能进OA,运维才能碰管理后台;所有登录记录和代理请求日志留存至少三个月,出问题能回溯到人。
入口出口的选型也有讲究,直接决定白名单好不好维护:
| 对比项 | 共享动态出口 | 独享固定出口 |
|---|---|---|
| 出口IP | 频繁轮换 | 长期稳定 |
| 白名单维护 | 经常要改 | 一次配置 |
| 适合场景 | 采集、批量任务 | 远程办公入口 |
五、日常运维:让隧道长期稳定跑下去
连不上时:先核对认证信息是否过期、白名单里有没有当前出口IP,用上面那条 curl 最短请求快速定位是代理侧还是系统侧的问题。
频繁掉线时:检查客户端超时和重连设置,必要时在代理后台调整会话保持时长,员工侧避免设备休眠断网。
每周例行:把代理后台的请求日志和业务系统登录日志对一遍账,发现异常时段、异常频次的出口,及时冻结排查。
定期轮换:代理密码和系统账号密码按季度轮换,权限跟着岗位走,人员变动当天增减。
常见问题
Q: 加密隧道和直接开放端口有什么区别?
直接开端口等于大门敞着,谁都能来敲门,安全全靠系统自己扛;加密隧道先把流量收进统一入口,认证、加密、白名单层层把关,暴露面小得多,出了事也有日志可查。
Q: 员工换网络、换设备,会影响接入吗?
不会。业务系统白名单只认代理出口IP,员工侧的出口怎么变都无所谓,只要代理账号密码正确,换网络换设备都能正常连。
Q: 代理入口会不会成为单点故障?
有这个风险,所以要提前准备备用方案。天启HTTP支持通过API提取和管理代理资源,入口异常时可以快速更换入口地址,业务系统同步更新白名单即可恢复。
Q: 天启HTTP适合做远程办公入口吗?
适合国内远程办公场景:提供国内代理节点,支持HTTP/HTTPS/SOCKS5,高匿名转发,后台可生成认证信息、查看请求日志,配合独享出口做白名单很省心。注意它只覆盖国内业务,如果团队需要访问海外系统,要另行规划。
Q: 带宽和并发怎么估?
OA、后台类系统以文本为主,单人文档浏览的流量很小,按"峰值在线人数 × 单人日常流量的2倍"预留即可。先用小规模跑一周看日志,再决定是否扩容。