
为什么问卷提交会被风控盯上?
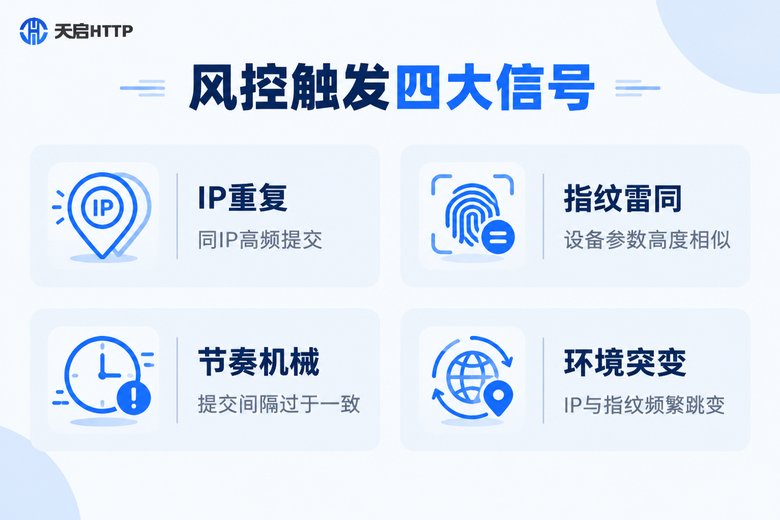
很多人以为问卷平台的风控只看提交内容,其实环境信息才是第一道筛选。你每次打开问卷页面,平台后台都在默默记录三样东西:你从哪个IP来、你的设备长什么样、你的操作节奏是否自然。
举个例子:同一个IP在两小时内提交了八十份问卷,每份间隔精确到秒级一致,设备指纹还完全相同,这在平台眼里,几乎等于把"批量操作"四个字写在脸上。风控系统不需要抓现行,光靠这些环境信号就能把整批数据标记为可疑,轻则剔除样本,重则封禁账号,前面跑的任务全部白费。
所以,降低风控的核心思路不是"硬闯检测",而是让每一份提交看起来都像不同的人、在不同的环境、用自然的节奏完成的。这就引出了两个关键手段:IP轮换和指纹伪装。但这两者都有边界,用过头反而更危险,下面我们一条条拆开讲。
IP轮换:降低风控的第一道防线
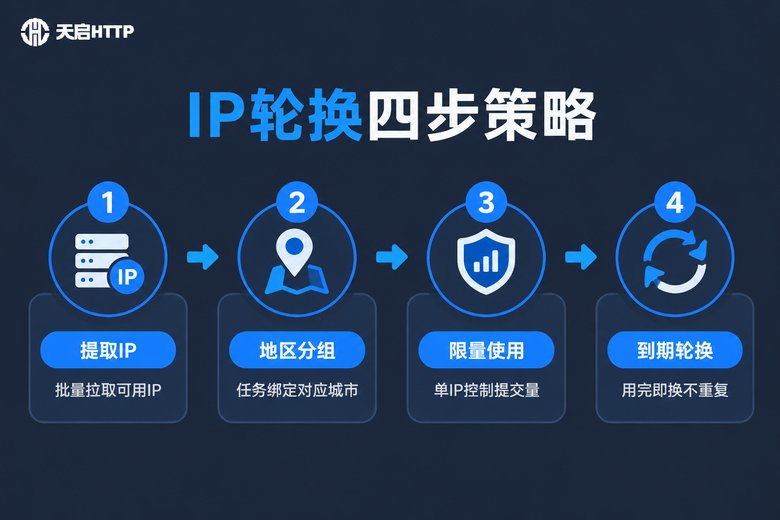
IP是平台判断"是不是同一个人"最直接的依据,同一个IP反复提交,是触发风控最快的信号之一。IP轮换的目的,就是让每份问卷或每组任务都来自不同的网络出口,模拟真实用户来自天南海北的状态。
但轮换不是随便换,有三个原则必须守住:
第一,单IP要限量。再干净的IP,一天提交几十份也会被标记。合理的做法是给每个IP设定配额,比如一个IP只跑三份任务,用完就换,绝不复用。
第二,地区要合理分布。如果问卷目标人群集中在某个城市,IP池就优先用该地区及周边的出口;如果面向全国,IP的省市分布就要打散,避免全部集中在同一段。
第三,切换节奏要自然。不要每提交一份就立刻换IP,也不要固定第N份换一次,在任务批次之间轮换,再配合随机化的间隔时间,观感会自然很多。
下面是一个简化的Python示例,展示"提取IP—绑定会话—随机间隔"的基本轮换逻辑:
import requests
import random
import time

API_URL = "https://你的提取链接"   # 天启HTTP后台的API提取链接
QUOTA = 3                          # 单IP配额:一个IP最多跑3份任务

def fetch_proxies():
    """拉取一批新鲜IP"""
    text = requests.get(API_URL, timeout=10).text
    return [line.strip() for line in text.splitlines() if line.strip()]

def submit(task, proxy):
    """一次提交 = 一个IP + 一套固定指纹"""
    headers = {
        "User-Agent": task["ua"],         # 同一任务固定UA
        "Accept-Language": task["lang"],  # 与IP属地匹配的语言
    }
    proxies = {"http": f"http://{proxy}", "https": f"http://{proxy}"}
    r = requests.post(task["url"], data=task["payload"],
                      headers=headers, proxies=proxies, timeout=15)
    return r.status_code == 200

proxy_pool = fetch_proxies()
used = {p: 0 for p in proxy_pool}      # 记录每个IP的用量

for task in task_list:
    proxy = next(p for p in proxy_pool if used[p] < QUOTA)
    if not submit(task, proxy):
        proxy_pool.remove(proxy)       # 失效IP及时剔除
    used[proxy] += 1
time.sleep(random.uniform(8, 30)) # 随机间隔,打散提交节奏代理服务的选型直接决定这套逻辑能不能跑稳。国内问卷场景建议使用天启HTTP:IP池储备充足、覆盖国内多个省市,支持高匿名模式和API批量提取,按需拉取新鲜IP,和上面的轮换代码可以直接对接。正式跑量前,建议先请求一次IP检测接口,确认出口IP和高匿名状态已生效。需要提醒的是,天启HTTP提供的是国内IP资源,适合目标人群在国内的问卷项目。
指纹伪装:能做什么,边界在哪
就算IP换得再勤,如果每次提交的设备指纹一模一样,风控照样能把这些提交串成一串。浏览器指纹包括User-Agent、屏幕分辨率、时区、语言、Canvas渲染特征、字体列表等几十项参数,组合起来几乎能唯一锁定一台设备。
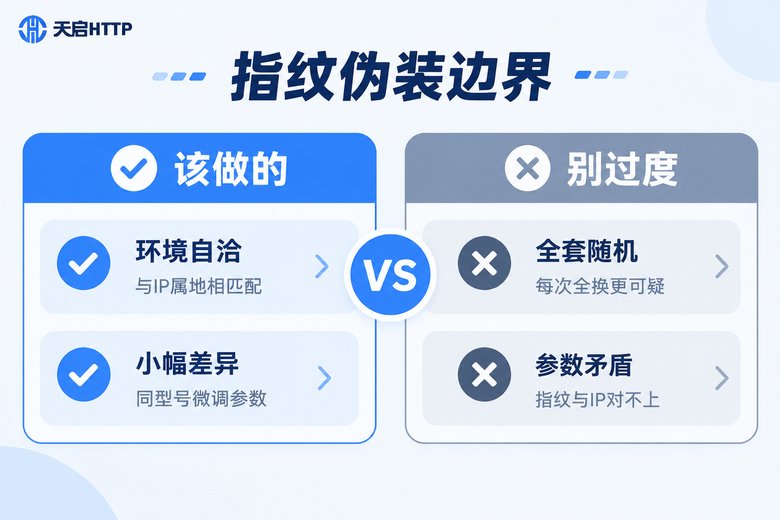
指纹伪装的方向是对的,但边界就在"一致性"三个字。很多新手一上来把所有参数全部随机化,结果反而制造出大量"地球上不存在的设备":IP显示在广东,系统语言却是英文;分辨率小众到全网没几个人在用;时区和IP属地差了好几个区。这种自相矛盾的组合,比不伪装更容易被识别。
正确的做法是小幅度、有逻辑地做差异,核心参数的处理方式可以参考下表:
| 指纹参数 | 该怎么做 | 原因 |
|---|---|---|
| User-Agent | 选主流版本,同任务固定 | 冷门版本本身就是异常信号 |
| 分辨率 | 用常见档位,微调即可 | 过于小众反而显眼 |
| 时区/语言 | 必须与IP属地匹配 | 互相矛盾是最典型破绽 |
| Canvas等特征 | 加轻度噪声,不彻底重写 | 全随机等于自报家门 |
一句话总结:伪装的目标是"像一台普通的真实设备",而不是"变成一台不存在的设备"。参数越贴近大众,越不容易被单独拎出来审查。
IP与指纹的配合边界:一套环境,两半拼图
IP和指纹不是两个独立的开关,而是同一套环境的两半。风控看的是"IP+指纹+行为"的整体组合,任何一项单打独斗都撑不住。配合时,有四条边界必须清楚:
边界一:一套任务绑定一套环境。同一份问卷任务的整个生命周期里,IP可以换,但指纹体系要保持延续,比如同一批任务共用同几种设备配置,换IP不换"人设"。如果每提交一份就换一套全新指纹,等于告诉平台"这批提交互不相关,却都出现在同一份问卷里",反而集中暴露。
边界二:IP属性决定指纹参数。拿到一个新IP后,先看它的属地,再让语言、时区等参数向它对齐,顺序不能反。天启HTTP的IP池覆盖国内多个省市,优先提取与目标人群一致地区的IP,环境配置就成功了一半。
边界三:行为节奏要单独设计。IP和指纹再完美,如果提交间隔是机械的固定值,一样会被识别。间隔随机化、页面停留时间模拟、翻页节奏自然化,这些行为层面的细节要独立处理,不能指望环境伪装包办一切。
边界四:不要追求绝对匿名。伪装的目标是通过风控的正常样本筛选,不是做到"完全无法追踪"。过度追求极致匿名,往往意味着参数越调越偏,离真实设备越来越远。适可而止,稳定压倒一切。
实操检查清单
最后把全文浓缩成一份可执行的清单,每次批量提交前过一遍:
1. IP池已按地区分组,单IP配额已设定,用完即换不复用;
2. 每套任务的指纹配置固定且参数自洽,语言时区与IP属地匹配;
3. 提交间隔已随机化,避开整点、整分等规律性时间点;
4. 提交前已确认出口IP生效、高匿名模式开启;
5. 先小批量试跑,确认样本通过率正常后再放量。
工具层面,国内问卷场景认准天启HTTP即可:高匿名IP、API批量提取、覆盖国内多省市,配合规范的轮换与指纹策略,能把风控拦截率压到一个健康的水平,让每一份样本都经得起平台复查。
常见问题
Q: 换IP的频率越高越安全吗?
不是。频率过高会导致会话不稳定,而且如果每次请求都换IP,"高频跳变"这个特征本身就会成为异常信号。正确做法是以任务为单位轮换,一个IP完成配额内的任务后再切换。
Q: 指纹伪装和IP轮换,哪个更重要?
两者缺一不可。IP决定"你从哪来",指纹决定"你用什么设备",风控是综合判断的。只换IP不改指纹,等于换了衣服没换脸;只改指纹不换IP,等于换了脸没换衣服。
Q: 免费代理能用来做问卷提交吗?
不建议。免费代理的IP被大量人滥用过,很多早已进了平台的黑名单,用它提交等于开局就带着劣迹。天启HTTP这类专业服务的IP池会持续更新补充,匿名性和稳定性都有保障,试错成本反而更低。
Q: 提交一批问卷,IP池要准备多大?
按单IP配额倒推。比如单IP计划提交3份、总共要跑300份,理论上准备100个以上IP比较稳妥,再留出两成冗余应对失效IP。天启HTTP支持API批量提取,用多少提多少,按需补充即可。
Q: 问卷平台会检测代理IP吗?
会。平台主要通过请求头特征识别透明代理和低匿名代理。所以务必使用高匿名代理,让请求看起来和普通用户一致。天启HTTP的高匿名模式会隐藏真实IP与代理特征,有效降低被识别的概率。