为什么要将代理IP绑定到软路由?
很多用户购买代理IP后,习惯在浏览器插件或单个软件里填一下就用,但如果你的业务涉及多台设备、多个账号或者整间办公室的上网需求,一台一台去设置既低效又容易出错。把代理IP绑定到软路由上,就能实现一次配置、全网生效。
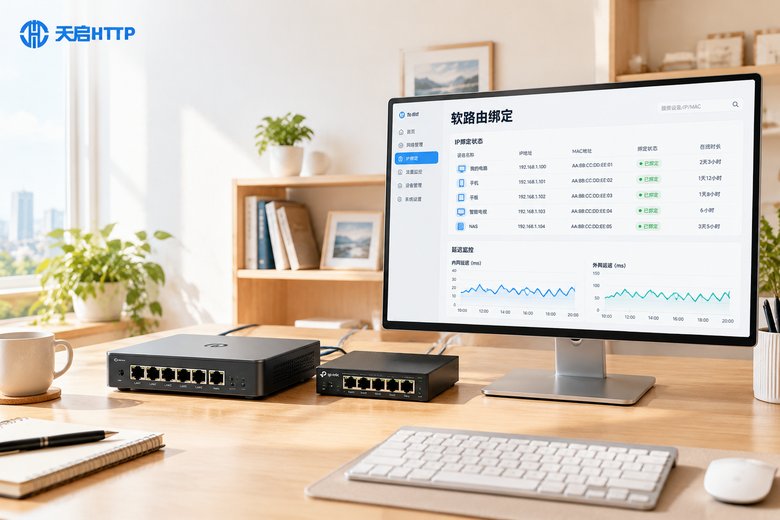
软路由本质上是一台专门负责网络转发的设备,所有连接到它下面的手机、电脑、采集终端,流量都会先经过它再出去。在软路由上配置好代理IP后,你可以获得这些好处:
一处配置,全网生效:不用在每个设备上单独安装软件,接入软路由的设备自动走代理出口,管理成本大幅降低。
业务更稳定:软路由7×24小时在线,代理通道常驻运行,不会因为某台电脑关机而中断,特别适合数据采集、多账号运营这类需要长时间挂机的业务。
统一管理和灵活切换:需要更换节点时,只需在软路由后台改一次配置,全网络设备同步切换,效率远高于逐台修改。
绑定前的准备工作
动手配置之前,先确认手上有这四样东西,缺一项都可能导致绑定失败:
1. 一台刷好系统的软路由设备:OpenWrt、爱快等主流软路由系统都支持代理接入,界面略有差异但流程一致;
2. 可用的代理IP信息:包括服务器地址、端口、协议类型(HTTP/HTTPS/SOCKS5);
3. 认证信息:账号密码,或者已绑定白名单的出口IP;
4. 软路由管理后台权限:知道网关地址和管理员账号密码。
以天启HTTP为例,登录用户后台后通过API提取链接即可获取IP列表,返回格式一般是「IP:端口」,同时支持账密认证和白名单认证两种方式,软路由两种都能直接接入:
# API提取返回格式示例
223.112.x.x:4231
117.68.x.x:5108
183.147.x.x:8080
软路由绑定代理IP配置教程
下面以常见的OpenWrt类软路由系统为例演示完整流程,其他系统只是菜单位置不同,思路完全一样。
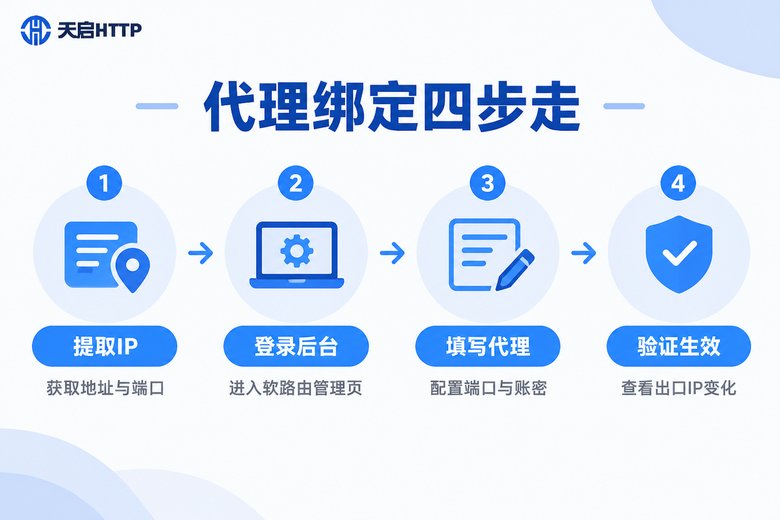
步骤1:登录软路由管理后台
在浏览器地址栏输入软路由的网关地址(常见为192.168.1.1或192.168.2.1),输入管理员账号密码进入后台。
步骤2:找到代理设置入口
不同系统的入口位置不同:有的在「网络 → 代理」或「服务 → 透明代理」菜单下,有的系统需要先安装对应的代理插件。找到后进入代理配置页面。
步骤3:填入代理IP信息
按照从服务商后台提取的信息逐项填写:
# 代理配置示例
服务器地址:223.112.x.x
端口:4231
协议类型:HTTP / HTTPS / SOCKS5
认证方式:账号密码 或 IP白名单
如果偏好命令行操作,也可以先通过SSH登录软路由,手动测试代理是否可用:
# SSH登录软路由后测试代理连通性(网址可换任意IP查询站)
curl -x http://账号:密码@223.112.x.x:4231 http://myip.ipip.net
如果返回的是代理IP而不是你家宽带的本地IP,说明这条代理通道是通的,可以放心填入后台。
步骤4:配置分流规则(推荐)
并不是所有流量都必须走代理。多数软路由系统支持按来源或目标分流:可以指定只有某几台业务设备走代理,其余设备直连;也可以按目标网站分流。这样既节省代理流量,又不影响日常上网体验。
步骤5:保存并应用配置
填写完成后保存设置,重启网络服务让代理生效:
/etc/init.d/network restart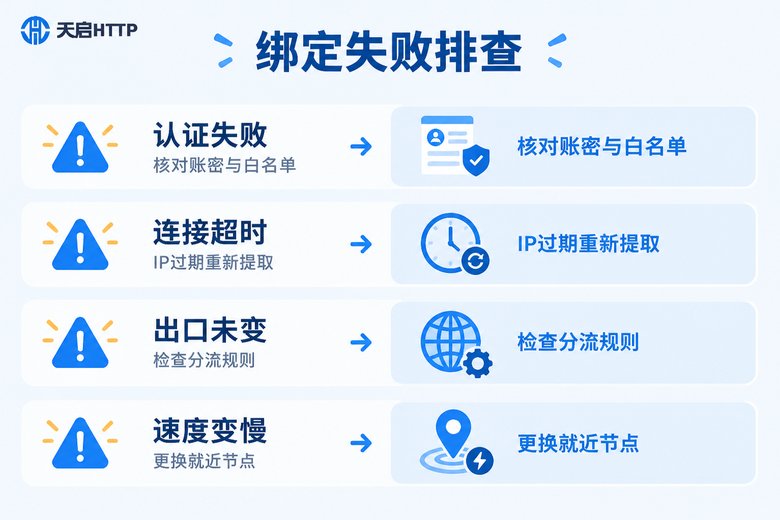
如何验证代理绑定成功?
配置完成后,别急着跑业务,先花两分钟做这三项验证:
| 验证方式 | 操作方法 | 预期结果 |
|---|---|---|
| 查出口IP | 用绑定设备访问IP查询网站 | 显示的是代理IP,而非本地宽带IP |
| 看延迟 | 对比绑定前后的网络延迟 | 延迟稳定,无明显异常波动 |
| 跑业务 | 运行采集脚本或打开目标平台 | 请求正常返回,无频繁验证 |
三项全部通过,说明代理IP已经成功绑定到软路由,可以正式投入使用了。
绑定失败?常见问题对照表
实际操作中遇到问题很正常,大部分故障都能在下面这张表里对号入座:
| 问题现象 | 可能原因 | 解决方法 |
|---|---|---|
| 代理连接超时 | IP已过期失效 | 重新提取新IP填入 |
| 提示认证失败 | 账密错误或白名单没加对 | 核对账密;白名单模式需将软路由出口IP加入白名单 |
| 出口IP没变化 | 分流规则未覆盖目标设备 | 检查规则的来源、目标是否匹配 |
| 部分设备不生效 | 设备存在DNS缓存或走了直连 | 清除缓存,重新连接网络 |
| 网速明显变慢 | 节点距离远或带宽被占满 | 更换同城或就近节点再测试 |
软路由绑定代理IP,选天启HTTP更省心
软路由对代理IP的稳定性和协议兼容性要求比较高,选对服务商能少走很多弯路。这里推荐天启HTTP,理由很实在:
自建机房,节点覆盖广:天启HTTP拥有自建机房,全国多城市节点可选,就近接入延迟更低,业务请求响应更快。
多协议支持:同时支持HTTP、HTTPS、SOCKS5三种协议,主流软路由系统都能直接接入,不用折腾兼容性。
认证方式灵活:账密认证和IP白名单两种方式随意切换,软路由出口固定就用白名单,出口动态变化就用账密,都能稳稳接住。
高可用率:IP可用率高,配合API提取接口做自动轮换,可以实现无人值守的长期稳定运行。
需要提醒的是:天启HTTP是国内IP代理服务商,节点覆盖国内城市,适用于电商运营、数据采集、网络测试等国内业务场景;如果你的业务需要国外IP,则不适用,选型时请留意。
常见问题
Q: 绑定软路由后,所有设备都会走代理吗?
取决于分流规则怎么配。可以设置全局模式让全部设备走代理,也可以按设备或目标网站指定分流,只让业务设备走代理,其余直连,互不干扰。
Q: 代理IP过期失效了怎么办?
短效动态IP本身有存活时间,过期后重新提取填入即可。进阶做法是用脚本定时调用API提取新IP,自动更新到软路由配置里,实现无人值守轮换。
Q: 绑定后网速变慢正常吗?
请求经过代理转发会有少量损耗,属于正常现象。如果下降明显,优先更换同城或就近节点,同时检查软路由自身的CPU和带宽负载。
Q: 账密认证和白名单认证怎么选?
软路由出口IP固定时,白名单认证更省事,绑定一次长期有效;出口IP经常变化或多环境共用时,账密认证更稳妥,不受出口变动影响。
Q: 天启HTTP能用于需要国外IP的场景吗?
不能。天启HTTP只提供国内代理IP,节点覆盖国内各城市,适合国内业务场景;需要国外IP的业务请另行选择对应方案。
Q: 绑定代理后,日常上网和娱乐会受影响吗?
如果按本文配置了分流规则,日常流量走直连,只有业务流量走代理,体验基本无感知;如果开了全局模式,所有流量都经代理转发,建议按需分流以获得更好的上网体验。