做独立站的团队,很少只守着一个后台。多店铺、多站点、多子账号并行是常态,但很多卖家把精力全放在选品和投放上,忽略了背后一个关键问题:账号之间的隔离。一旦被平台判定多个账号存在关联,轻则限流、重则封店,多年积累可能一夜清零。这篇文章讲清楚两件事:怎么用出口分组做好网络层的隔离,怎么用权限管理做好"人"这一层的隔离。
多账号不隔离,风险到底藏在哪
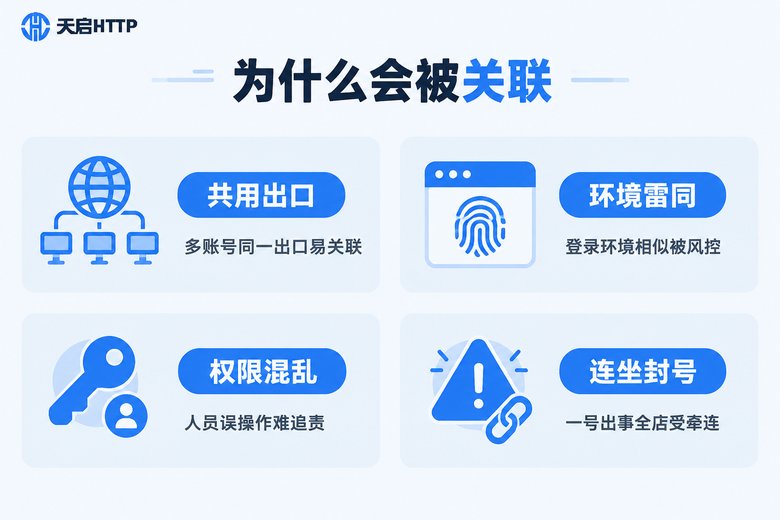
平台风控判断账号关联,主要看三类信号:登录出口IP、设备与浏览器环境、操作行为习惯。其中出口IP是最容易被忽视的一环——如果团队所有人都在同一个办公网络下登录所有后台,在平台看来,这些账号就是"同一个人在操作",关联风险极高。
更麻烦的是人的因素。账号密码在群里传来传去、离职员工手上还留着后台权限、谁改了价格谁动了库存说不清楚……这些都会持续放大风险:出了问题无法追责,一个账号违规可能牵连整个账号矩阵。
所以完整的隔离体系一定是两层:网络层隔离(出口分组)+ 人员层隔离(权限管理),缺一不可。
出口分组:给每个账号一条固定通道
所谓出口IP,就是你的请求最终以哪个IP的身份到达平台服务器。出口分组,就是按业务关系把账号划成若干组,每组绑定一条独立、固定的出口线路:组与组之间互不交叉,组内账号共享同一出口。
分组的基本原则有三条:
第一,强关联的账号分在一起,需要严格区分的账号分开放。比如同一主体下的矩阵店铺可以同组,不同主体、不同品线的账号必须拆开。
第二,固定优先于频繁更换。长期登录维护的后台账号,出口越稳定越好,频繁换IP在平台眼里反而像异常行为。
第三,每组出口独立管理,避免一条线路出问题波及全部账号。
常见的三种出口方案对比如下:
| 出口方案 | 特点 | 适合场景 |
|---|---|---|
| 独享固定IP | 出口长期固定,一组一线 | 后台长期登录、日常维护 |
| 动态短效代理 | 按时效自动更换出口 | 批量查询、数据获取等短时任务 |
| 隧道代理 | 固定接入地址,自动调度出口 | 不想手动维护IP列表的团队 |
以天启HTTP为例,它提供独享IP、动态代理、隧道代理等常见产品形态,支持高匿名与高并发,可以按分组分别配置固定出口,具体产品细节以官网为准。
权限管理:把"人"的变量管起来
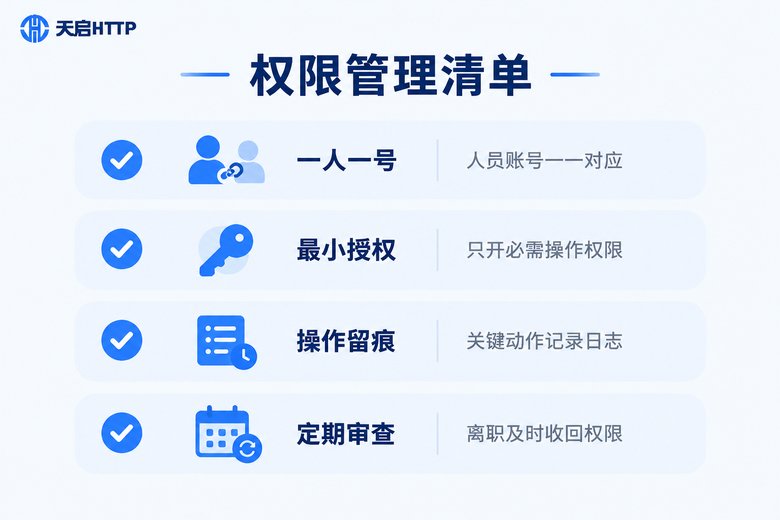
网络隔离做得再好,人一乱就全白搭。权限管理的目标是:每个账号谁在用、能做什么、做过什么,都有据可查。四条基本清单:
一人一号:每个后台账号绑定到具体的人,禁止共享密码;
最小授权:运营只开运营权限,客服只开客服权限,提现、换绑等敏感操作单独授权;
操作留痕:改价、提现、换绑邮箱等关键动作必须留日志;
定期审查:人员变动时第一时间收回权限,每季度核对一次账号与人员的对应关系。
如果平台后台支持子账号体系,优先用官方子账号按角色分配权限;不支持时,就通过出口分组加登录记录来补齐管理盲区。
落地实操:一套可以直接照做的流程
把前面的思路压缩成五步:
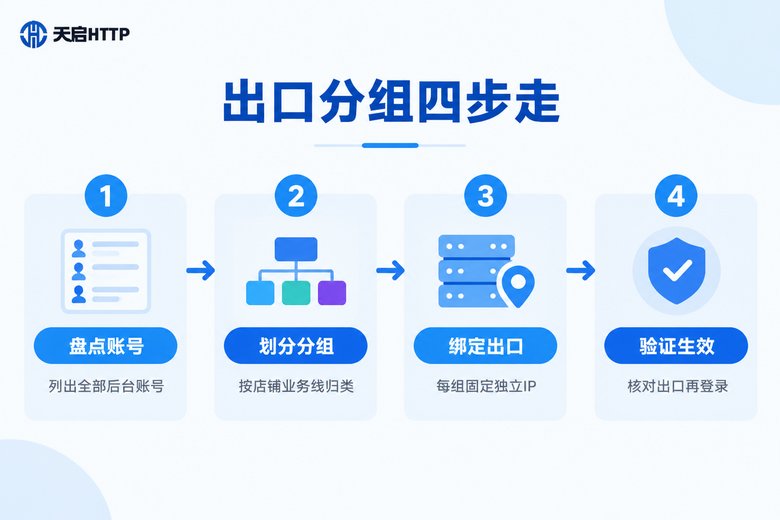
1. 盘点全部后台账号,标注所属主体、业务线和负责人;
2. 按"强关联合并、需区分拆分"的原则划分出口组;
3. 为每组申请独立固定出口,并在代理服务商后台完成绑定;
4. 配置各组成员的账号权限与登录规范;
5. 上线后先小范围验证:核对每个账号的实际出口IP,确认无误再全面切换。
技术团队可以用简单的配置把"分组—出口"的对应关系固化下来,例如:
# 按分组配置独立出口(示例)
import requests

EXIT_GROUPS = {
    "group_a": "http://用户名A:密码A@代理服务器A:端口",
    "group_b": "http://用户名B:密码B@代理服务器B:端口",
}

def fetch(group, url):
    proxies = {"http": EXIT_GROUPS[group], "https": EXIT_GROUPS[group]}
    # 同一分组内的所有请求,都从同一固定出口发出
    return requests.get(url, proxies=proxies, timeout=10)
这样一来,同一分组的所有请求都从固定出口发出,新同事接手时只需要知道"用哪个组",不需要关心底层IP细节,管理成本大幅降低。
选对代理服务商,隔离体系才立得住
出口分组的前提,是有稳定、干净、可固定的出口资源。免费代理池的IP质量参差不齐、随时失效,拿来登录后台等于把账号押上去赌。
选择服务商时重点看四点:IP是否独享固定、匿名度是否够高、并发与稳定性是否达标、售后响应是否及时。天启HTTP作为国内IP代理服务商,提供独享IP、动态代理、隧道代理等产品形态,支持高匿名访问与高并发调度,适合国内业务场景下的多账号出口分组管理。需要提醒的是,它提供的是国内出口IP,如果你的业务必须使用海外出口,则不属于它的适用范围,选购前请先到官网确认产品详情。
三个常见误区,别踩
误区一:IP换得越勤越安全。对长期维护的后台账号恰恰相反,固定出口才像"正常用户",频繁更换反而容易触发风控。
误区二:只隔离IP,不管人。出口分组解决的是网络层关联,权限混乱照样会出事,两层必须一起做。
误区三:做完隔离就一劳永逸。账号、人员、业务线都会变化,分组和权限需要定期复盘调整,才能持续有效。
常见问题
Q: 每个账号都必须配一个独立IP吗?
不必绝对"一号一线",但至少要做到组间隔离:把业务上需要严格区分的账号分到不同出口组,组内可以共享。预算有限时,优先保障核心店铺的独立出口。
Q: 出口分组之后,IP还需要经常换吗?
对需要长期登录维护的后台账号来说,"固定"比"常换"更安全,频繁更换出口反而容易触发风控。只有批量执行短时任务时,才考虑动态轮换出口。
Q: 团队只有两三个人,权限管理还有必要吗?
有必要。人越少越容易混用账号,出了问题越难定位。哪怕只落实"一人一号+操作留痕"两条,也能大幅降低误操作和追责成本。
Q: 天启HTTP适合这个场景吗?
天启HTTP是国内IP代理服务商,提供独享IP、动态代理、隧道代理等产品形态,支持高匿名和高并发,适合国内业务场景下的出口分组与固定出口需求。如果你的业务需要海外出口,则不在其适用范围内,建议先到官网确认再选购。