做爬虫采集、批量任务的朋友都有体会:短效代理IP"活得短"是常态,上一秒还能用的IP,下一秒可能就彻底失联。如果代理池只管进IP、不管清洗和检测,用不了多久就会变成一潭死水——业务每次取IP都像开盲盒,失败率高、效率低,还容易拖垮整个采集流程。这篇文章就把短效代理池的自动清洗机制和健康检测机制彻底讲透,从原理到落地完整拆解。
一、先搞懂:什么是短效代理池?
短效代理指的是存活时间较短的代理IP,通常从几分钟到几十分钟不等,到期后自动失效、由新IP顶上。它的优势是IP轮换快、单IP承载压力小,不容易被目标网站盯上,特别适合高频采集、数据抓取、批量任务这类需要频繁更换身份的场景。
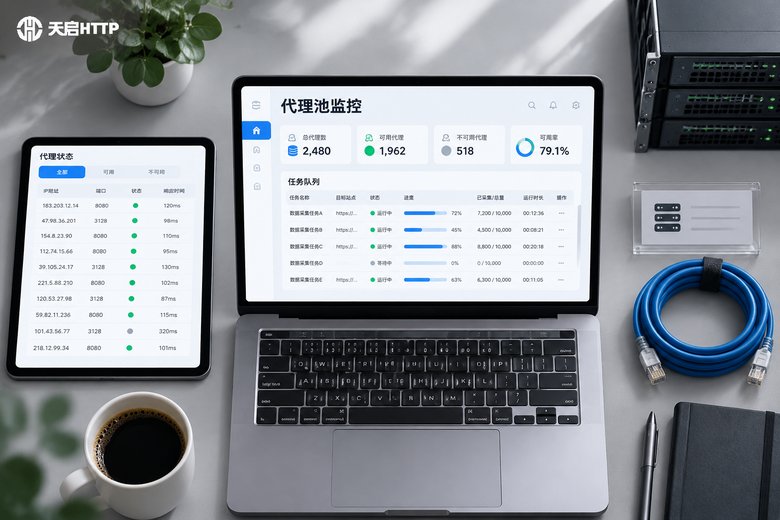
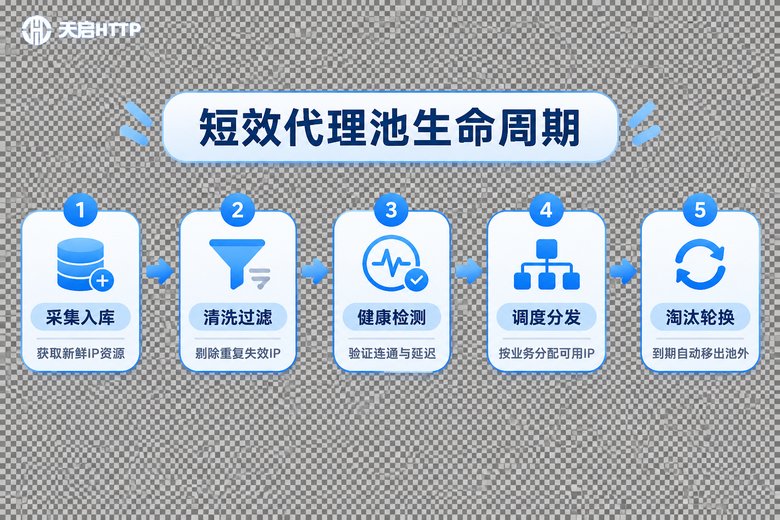
但"短效"也意味着天然不稳定。代理池的价值就在这里:把大量短效IP集中管理起来,像一座水池一样持续运转——新IP进水、脏IP过滤、好IP出水给业务使用。一个完整的短效代理池通常包含四个模块:
采集模块负责持续补充新IP;存储模块记录每个IP的存活时间、质量等级和历史表现;清洗检测模块负责体检和淘汰;调度模块则按业务需求把合适的IP分发出去。这四者环环相扣,缺了清洗和检测这一环,整个池子的IP质量就会失控。
二、自动清洗机制:把"脏IP"挡在门外
短效代理池里的IP来源复杂、失效速度快,如果不做清洗,池子会被"脏IP"迅速污染。常见的脏IP有四类:重复IP(多个渠道采到同一个地址)、失效IP(已过存活期或节点下线)、被封IP(在目标网站已被限制)、低质IP(响应慢、频繁超时)。带着这些IP去跑业务,结果就是请求大量失败、采集效率腰斩,甚至拖累整个账号体系。
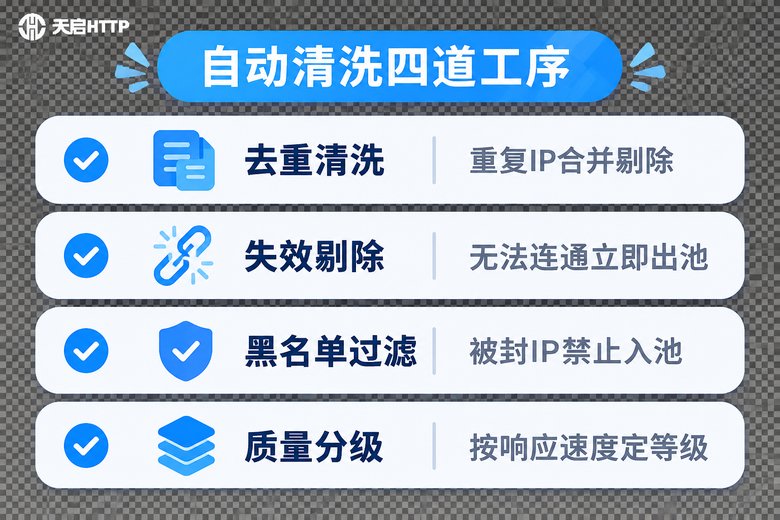
成熟的自动清洗机制通常包含四道工序,全部由系统自动完成:
第一道:去重。新IP入池前先查重,同一地址只保留一条记录,避免池子被重复数据撑爆,也避免业务重复消耗同一个IP。
第二道:失效剔除。结合存活时间倒计时和实时连通测试,一旦发现IP超时或失联,立刻标记出池,绝不留给业务使用。
第三道:黑名单过滤。业务侧反馈"被封"的IP直接进黑名单库,一段时间内不再入池,防止反复踩坑。
第四道:质量分级。根据延迟和成功率给IP打分,分成优质、可用、观察三档,调度时优先发放优质档,让好钢用在刀刃上。
要特别强调的是,清洗不是一次性的动作,而是持续循环:每个新IP进来都要走一遍全流程,池内的老IP也会被定期"回炉"复检,状态随时更新。
三、健康检测机制:给每个IP做"体检"
如果说清洗解决的是"该不该留",那健康检测解决的就是"还能不能用"。检测通常安排在三个时机:入池首检(新IP进池前先做一次全量体检)、周期轮检(池内IP每隔一段时间轮询检测一次)、用前复检(业务取IP时快速确认一遍再发放)。
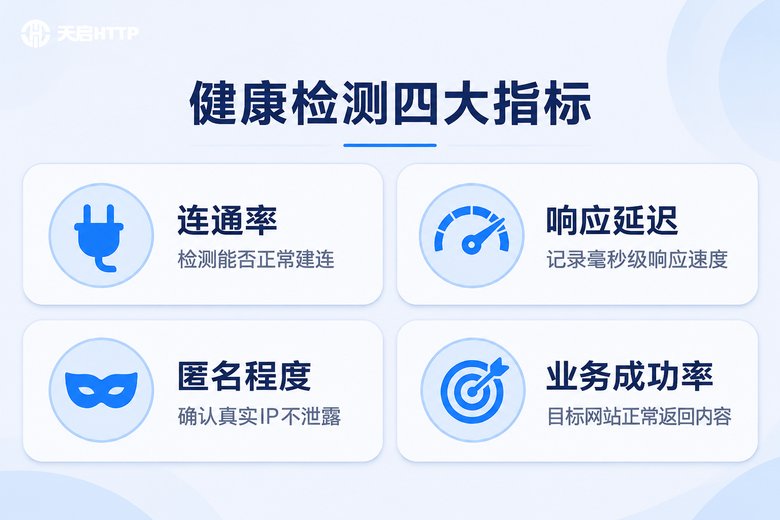
一套完整的检测体系,核心看四个指标:
| 检测指标 | 检测方式 | 参考处理标准 |
|---|---|---|
| 连通性 | 向测试地址发起请求 | 连续2次超时即剔除 |
| 响应延迟 | 记录请求往返耗时 | 超过阈值降级或淘汰 |
| 匿名程度 | 检查返回头是否暴露真实IP | 确认泄露即剔除 |
| 业务成功率 | 用真实业务请求抽样验证 | 成功率低于阈值即拉黑 |
检测频率是门平衡术:测得太勤,白白消耗请求资源和IP的存活时间;测得太懒,业务就会频繁拿到失效IP。实践中常见的做法是分层检测——优质IP低频复检、边缘IP高频复检、即将到期的IP干脆不再参与分配,把检测资源花在最值得的地方。
四、完整工作流:清洗与检测如何协同运转
把前面的内容串起来,一套完整的短效代理池运转流程是这样的:
新IP先进入待检队列 → 执行首检(去重、连通、延迟、匿名度逐项过关)→ 通过者打标入库并按质量分级 → 调度模块按业务需求分发(优先优质档)→ 周期轮检与业务实时反馈双通道更新状态 → 失效、被封、低质的IP自动出池或进黑名单 → 池子水位下降后,采集模块自动补充新IP。整个链路无人值守,7×24小时循环。
下面是一段简化的健康检测逻辑示例,方便你理解检测是怎么落地的:
import requests, time

TEST_URL = "https://httpbin.org/get"   # 检测用的目标地址
TIMEOUT  = 3                           # 超时时间(秒)

def check_proxy(proxy):
    """对单个代理IP执行健康检测,返回状态与延迟"""
    start = time.time()
    try:
        resp = requests.get(TEST_URL,
                            proxies={"http": proxy, "https": proxy},
                            timeout=TIMEOUT)
        latency = round((time.time() - start) * 1000)   # 毫秒级延迟
        state = "健康" if resp.status_code == 200 else "异常"
        return {"ip": proxy, "state": state, "latency": latency}
    except Exception:
        return {"ip": proxy, "state": "失效", "latency": None}

# 批量检测:健康的留下并按延迟分级,失效的直接清出池子
results = [check_proxy(p) for p in pool]
pool    = [r["ip"] for r in results if r["state"] == "健康"]
premium = [r["ip"] for r in results
           if r["state"] == "健康" and r["latency"] < 100]   # 优质档
真实生产环境会比这段代码复杂得多:要考虑并发检测、检测结果的持久化、与调度模块的状态同步、黑名单的过期策略等等。这也正是很多团队最终选择成熟服务的原因。
五、自建还是采购?维护成本差得远
自己搭一套清洗加检测的体系并不算难,难的是持续维护:IP来源要稳定、检测策略要跟着目标网站的变化调整、节点质量要有人盯着。对大多数团队来说,把清洗和检测交给服务端完成,自己只专注业务逻辑,是性价比更高的路线。
| 对比维度 | 自建代理池 | 使用天启HTTP |
|---|---|---|
| IP来源 | 需自行采集维护 | 服务端稳定供给 |
| 清洗检测 | 自己开发并持续维护 | 服务端自动完成 |
| 节点覆盖 | 取决于采集渠道 | 全国200+城市 |
| 维护成本 | 持续投入人力 | 即开即用 |
这里推荐天启HTTP:国内IP代理服务商,自建机房,覆盖全国200+城市节点,IP可用率99%以上,毫秒级响应。它的短效代理由服务端统一维护IP质量,失效IP自动轮换,业务侧拿到手的都是经过筛选的可用IP,省去了自建清洗检测系统的大量维护工作。需要提醒的是,天启HTTP提供的是国内IP,适用于国内业务场景的采集与访问需求。
常见问题
Q: 短效代理一般能存活多久?
通常在几分钟到几十分钟之间,具体以服务商标注的存活时长为准。以天启HTTP为例,短效代理在失效后会自动轮换新IP,业务侧基本无感,不需要手动干预。
Q: 健康检测会不会把IP"测坏"?
不会。检测本质上就是一次普通请求,不会损伤IP本身。但检测频率过高会占用请求配额、增加被目标网站识别的风险,所以建议采用分层检测策略,控制好节奏。
Q: 检测频率设置多少合适?
没有统一答案,经验值是:优质IP每5~10分钟复检一次,普通IP每1~3分钟一次,即将到期的IP不再参与分配。最稳妥的做法是结合业务成功率动态调整。
Q: 为什么池子里的IP用几次就失效了?
短效IP本身存活期就短,正常失效属于正常现象。但如果失效速度明显快于标注时长,多半是目标网站封禁或IP质量问题,需要加强黑名单过滤和质量分级,或者直接换成服务端已做质量筛选的供应商。
Q: 天启HTTP适合哪些场景?
适合需要国内IP的爬虫采集、数据抓取、批量任务等场景,自建机房加全国200+城市节点能保证稳定供给。注意天启HTTP不提供海外IP,涉及海外访问需求的项目并不适用。