先搞清楚:代理通道的三种匿名级别
很多人以为「用了代理」就等于「藏住了自己」,其实不然。代理服务器在帮你转发请求的时候,会在数据包上加一些「说明文字」,也就是我们常说的请求头字段。这些字段加不加、加多少,直接决定了目标服务器能不能看穿你的真实来源。
业内一般把代理通道分成三档:
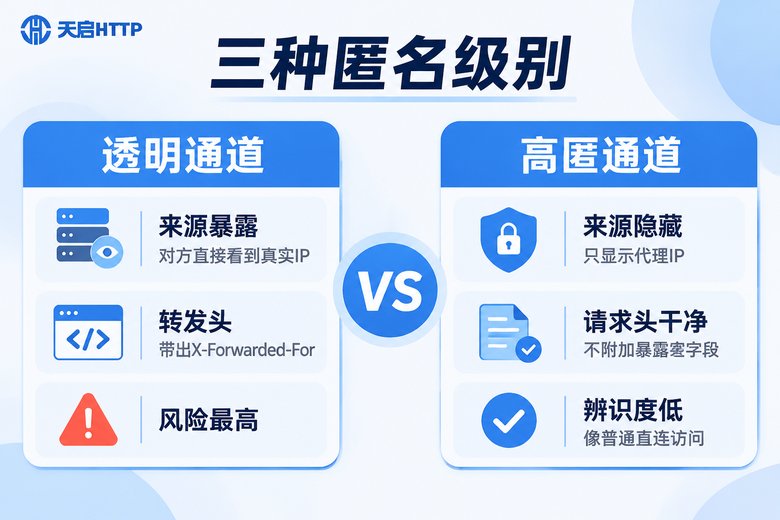
透明通道:目标服务器不但知道你用了代理,还能直接看到你的真实 IP。相当于你戴了个透明口罩,没起到遮挡作用。
普通匿名通道:真实 IP 被藏起来了,但请求头里会留下「我经过了代理」的痕迹,对方一看就知道你在转发访问。
高匿通道:真实 IP 不出现,请求头里也不留任何代理痕迹,在目标服务器眼里,你就是一个普通的直连用户。
这篇文章重点对比最容易被混淆的两端:透明通道和高匿通道,尤其是请求头上到底差在哪里。
透明通道:请求头把自己交代得明明白白
透明通道的典型特征是「原样转发 + 附加说明」。你的请求经过代理服务器时,真实来源会被写进特定字段,然后一起送到目标服务器。常见会暴露信息的字段包括:
| 字段名 | 作用 | 暴露了什么 |
|---|---|---|
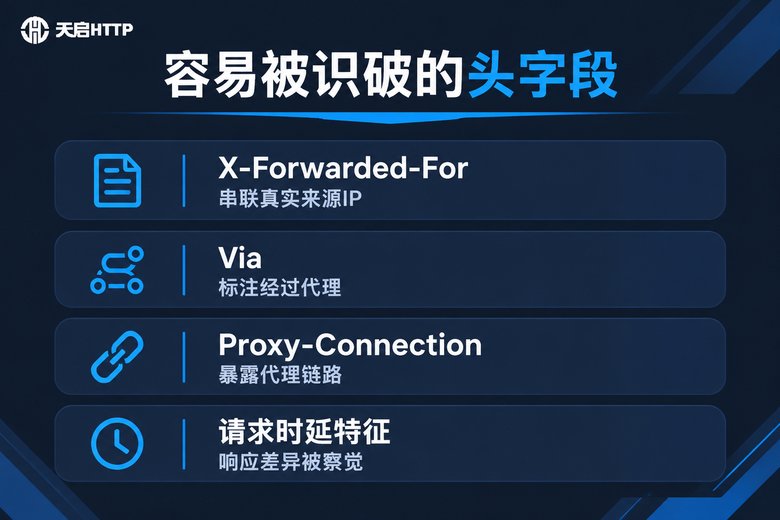
| X-Forwarded-For | 记录请求经过的每一跳地址 | 完整的真实来源 IP,甚至整条链路 |
| X-Real-IP | 标记最初发起请求的地址 | 真实来源 IP |
| Via | 说明请求经过了哪个代理 | 「这是一次代理访问」这件事本身 |
| Proxy-Connection | 代理连接相关标记 | 代理链路的存在 |
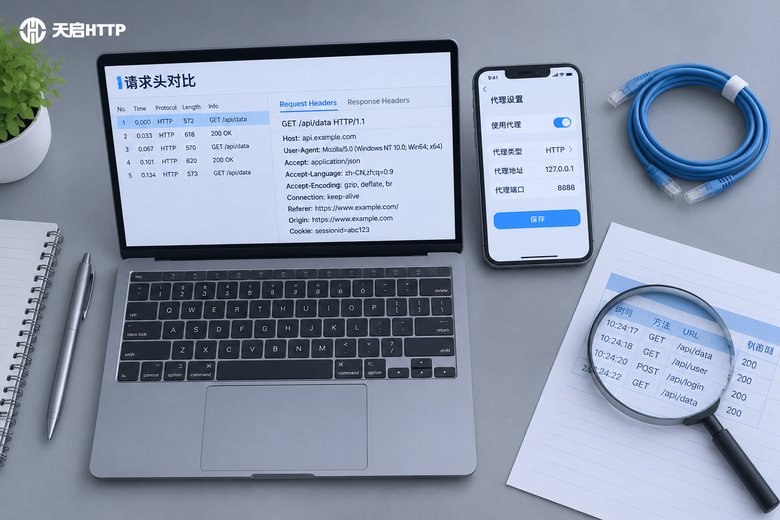
你可以自己动手验证一下。用一个透明代理发起请求,然后看回显的请求头:
# 通过代理访问一个回显请求头的测试接口
curl -x http://代理地址:端口 https://httpbin.org/headers

# 返回结果里如果出现类似下面的内容,
# 说明你的真实来源已经被写进去了
{
  "headers": {
    "X-Forwarded-For": "你的真实IP",
    "Via": "1.1 proxy-node",
    "User-Agent": "..."
  }
}
只要 X-Forwarded-For 里出现了你的真实地址,对方做一次简单的日志分析,就能把多个账号、多次访问串到同一个人身上。这就是为什么用透明通道做批量业务,账号很容易被批量关联处理。
透明通道并不是没用,它更适合内网调试、缓存加速这类不需要隐藏身份的场合。但如果你的业务需要「不被认出是同一个人」,它就完全不合适。
高匿通道:请求头保持「素颜」状态
高匿通道做的事情可以概括成两句话:入口换掉,痕迹抹掉。
一方面,目标服务器看到的连接来源就是代理服务器本身的地址,你的真实 IP 从物理上就没有出现在这条链路上;另一方面,代理不会往请求里追加 X-Forwarded-For、Via 这类说明性字段,你的请求长什么样,送到对方那里还是什么样。
拿同样的方式对比一下就很直观:
# 通过高匿代理访问同一个测试接口
curl -x http://高匿代理地址:端口 https://httpbin.org/headers

# 返回结果里通常只会看到常规字段
{
  "headers": {
    "Accept": "*/*",
    "User-Agent": "...",
    "Host": "httpbin.org"
  }
}
# 没有 X-Forwarded-For,没有 Via,没有 Proxy-Connection
要注意的是,请求头干净只是高匿的一部分,实际判断还要看几个细节:
1. 出口地址是否稳定:如果一个出口 IP 上同时挂着成百上千个陌生会话,行为特征上依然会被识别。所以独享 IP 往往比共享 IP 更适合对稳定性要求高的业务。
2. 请求特征是否一致:浏览器指纹、User-Agent、语言偏好这些如果和 IP 归属地明显对不上,也会被注意到。高匿解决的是来源暴露问题,不是所有风控问题。
3. 连接行为是否异常:高频、规律、集中在固定时间段的请求,本身就是一种信号。
一张表看懂两者的差距
| 对比项 | 透明通道 | 高匿通道 |
|---|---|---|
| 目标服务器能否看到真实 IP | 能 | 不能 |
| 是否附加 X-Forwarded-For | 会附加 | 不附加 |
| 是否附加 Via 等代理标记 | 会附加 | 不附加 |
| 对方能否判断你在用代理 | 一眼看出 | 难以判断 |
| 多账号关联风险 | 高 | 低 |
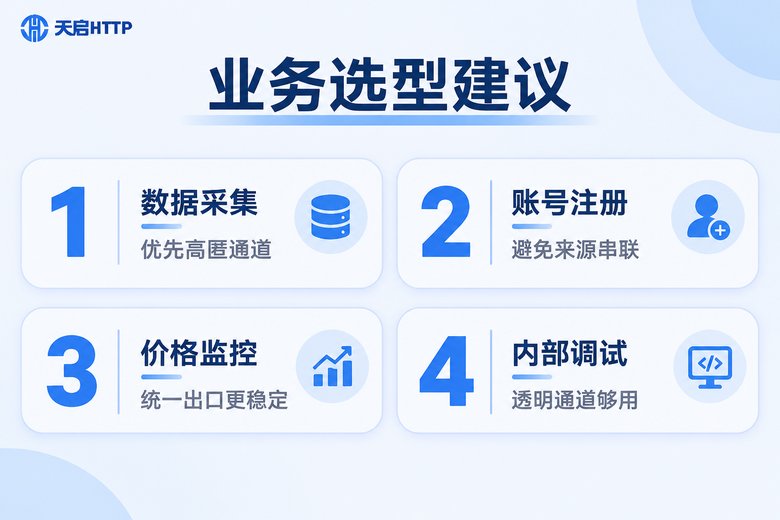
| 适合的场景 | 内网调试、缓存转发 | 数据采集、账号注册、价格监控 |
怎么快速判断手上这条通道属于哪一类
不用记太多理论,三个动作就能验出来:
第一步,看回显头。找一个能返回请求头的测试地址,检查有没有 X-Forwarded-For、Via、X-Real-IP。有就是透明或普通匿名,没有才可能是高匿。
第二步,看来源 IP。如果回显出来的来源地址和你本机出口地址一模一样,那这条通道对你没有任何隐藏作用。
第三步,看稳定性。连续多次请求,观察出口 IP 是否在预期范围内变化。如果一会儿是这个城市、一会儿跳到另一个城市,说明背后是共享池在轮换,用于需要固定身份的业务并不合适。
这三步做完,一条通道的底细基本就清楚了。
高匿通道怎么选:看这几点就够了
选高匿代理,本质上是选「出口干净」和「链路稳定」。实际挑选时建议关注:
请求头是否真的干净:有些服务商号称高匿,实际仍然会追加转发字段,一定要自己测一遍。
IP 是否独享:独享 IP 意味着这段出口只归你用,不会因为别人的行为被牵连。
提取方式是否灵活:支持 API 提取和账密认证,接入成本会低很多,也能方便地对接自己的程序。
协议是否齐全:HTTP、HTTPS、SOCKS5 都能支持,适配面更广。
天启HTTP 提供的国内高匿代理 IP 服务,在这方面做了比较明确的区分:通道不向目标站点透露真实来源,请求头保持干净;提供独享 IP 类型,减少共享池带来的相互影响;支持 API 提取、账密认证和白名单多种接入方式,HTTP / HTTPS / SOCKS5 协议均可使用。需要说明的是,天启HTTP 面向的是国内 IP 场景,如果你要做的是海外业务,这套方案并不适用。
常见问题
Q:高匿通道是不是就完全不会被发现了?
不是。高匿解决的是「请求头不暴露真实来源」这个问题,但访问频率、浏览器指纹、行为规律这些因素依然会影响结果。高匿是必要条件,不是万能钥匙。
Q:透明通道是不是完全不能用?
可以用,只是要用在对的地方。内网调试、缓存转发、日志排查这类场景,透明通道反而更方便排查问题。关键是要清楚它会把你的来源交代出去。
Q:怎么判断一条通道有没有偷偷加转发头?
最直接的办法就是访问回显请求头的测试接口,看返回内容里有没有 X-Forwarded-For、Via、X-Real-IP 这些字段。没有,才谈得上高匿。
Q:请求头干净了,为什么账号还是被关联?
可能是出口 IP 被太多人共用,也可能是浏览器指纹、登录时间段、操作习惯这些维度重合了。建议从独享 IP 和操作节奏两方面一起排查。
Q:高匿通道适合哪些业务?
数据采集、账号注册、价格监控、多店铺运营这类需要「看起来彼此独立」的场景比较适合。如果只是内部调试,用透明通道更省事。
Q:天启HTTP 的通道属于哪一类?
天启HTTP 提供的是国内高匿代理 IP,通道不会把真实来源写进请求头。具体到某条线路的表现,建议接入后按上面说的三步自己验证一遍,眼见为实。