一、DNS 泄漏到底泄漏的是什么
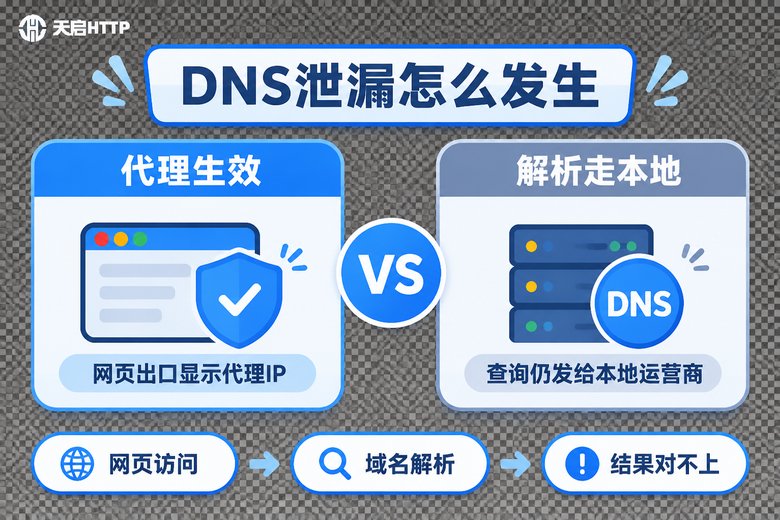
上网这件事,其实分两步走:第一步是问路——把域名翻译成 IP 地址,这一步叫域名解析,靠的是 DNS 服务器;第二步是走路——拿着这个 IP 去把网页取回来。
问题就出在这里:很多人挂上代理之后,只接管了"走路"这一步,可"问路"这一步还是交给本地宽带运营商去办的。结果就是:网站看到你的访问来自代理节点,但你的 DNS 查询记录却明明白白告诉对方——这个人来自哪个省、哪个市、哪家运营商。
这就是 DNS 泄漏。它本身不会让你断网,也不会立刻出问题,但对做数据采集、多账号运营、地区化测试的人来说,这等于把自己的真实位置挂在门口。常见的泄漏有三种:
1. 解析服务器没换。系统里配置的 DNS 还是本地运营商那一台,查询直接走本地网络。
2. 出口 IP 换了,解析没换。浏览器走代理,但操作系统层面的 DNS 查询绕过了代理,两套路径并行。
3. 本机特征没跟着改。时区、语言、内网地址这些细节和出口地区对不上,虽然不算严格意义的 DNS 泄漏,但同样是暴露点。
二、检测前先准备好三样东西
不用装一堆复杂工具,三样东西就够:
第一,一个可控的代理。最好能明确知道节点的城市和运营商,否则后面对比时你没有参照物。天启HTTP 的独享代理可以在后台直接看到 IP 归属信息,隧道代理还能按需切换出口,做这类核对比较省事。
第二,至少两个不同地区的节点。比如一个华东、一个华南。只测一个节点,你分不清"结果正常"是因为配置对了,还是因为巧合。
第三,命令行 + 浏览器双通道。命令行看系统层面的真实配置,浏览器看网页层面的实际表现,两边一对,真假立现。
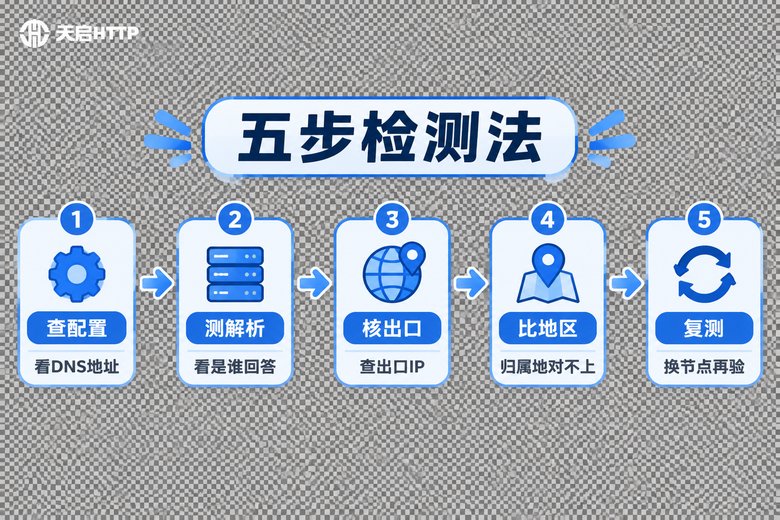
三、第一步:查解析服务器,看请求到底发给了谁
打开终端,先看系统当前用的是什么 DNS。Windows 下用这条:
ipconfig /all
:: 在输出里找到"DNS 服务器"这一行
:: 记住后面的 IP 地址,这是你当前实际在用的解析服务器
Linux 或 macOS 下用这条:
cat /etc/resolv.conf
# 看 nameserver 后面跟的地址

dig example.com
# 输出里的 SERVER 一行会告诉你"是谁在回答这次查询"看懂这两行输出,判断标准很简单:回答你查询的那台服务器,应该属于你代理节点所在的网络,而不是你本地宽带运营商。
如果你看到应答方还是你熟悉的那几个本地运营商地址,或者干脆是某个公共 DNS,那就说明解析这一层根本没跟着代理走。这时候别急着怪代理,先检查软件的"远程 DNS"或"由代理解析域名"这类开关有没有打开——很多工具默认是关着的。
四、第二步:查出口地区,看网页看到的 IP 对不对得上
先查当前出口 IP,命令行最直接:
# 通过代理查一次
curl -s -x http://用户名:密码@代理地址:端口 http://你的IP查询接口

# 不走代理再查一次,做对照
curl -s http://你的IP查询接口两次结果一对比,就能知道代理到底有没有生效。但这里有个坑要提醒:IP 归属地库本身有误差。同一个机房,不同 IP 库可能标成相邻的两个城市,这属于正常现象。所以判断标准不要死抠"精确到区",而是看大方向:
· 出口 IP 和节点信息一致 —— 正常
· 出口 IP 是节点所在省份的相邻城市 —— 可接受
· 出口 IP 跟节点完全不在一个区域,甚至显示你本地的真实 IP —— 有问题
接下来做一件很多人会漏掉的事:换节点重复测两到三次。如果每次换节点,出口 IP 都跟着变、归属地也跟着变,说明链路是通的;如果换了节点结果纹丝不动,那多半是配置没生效,或者查询走了缓存。
五、第三步:把三组结果放进一张表比对
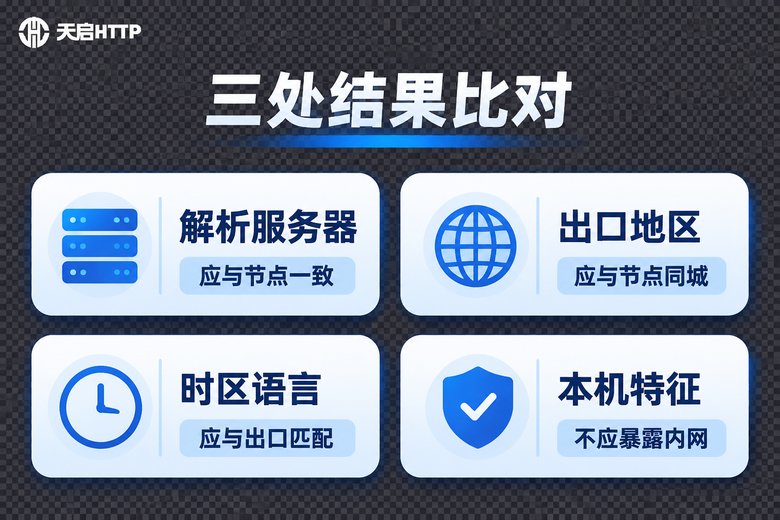
检测做到这一步,你手上有三组数据:系统配置的解析服务器、实际应答的服务器、出口 IP 的归属地。把它们并排放在一张表里,问题会自己浮出来。
| 检测项 | 正常表现 | 异常表现 |
|---|---|---|
| 解析服务器 | 应答方属于代理节点所在网络 | 应答方仍是本地宽带运营商 |
| 出口 IP | 与所选节点信息一致 | 显示本地真实 IP |
| 出口归属地 | 与节点所在城市基本一致 | 与节点相隔千里,甚至跨国 |
| 时区与语言 | 与出口地区匹配 | 仍是本地时区与中文环境 |
| 连续多次查询 | 同一会话内保持稳定 | 一会儿节点一会儿本地,来回跳 |
表格里只要出现两行以上的"异常表现",基本可以判定泄漏成立。如果只有一行轻微不符,先别下结论,往下看——有些是假警报。
六、几种常见的"假泄漏",别自己吓自己
CDN 就近解析。大型站点会用 CDN,解析结果本来就和你所在位置有关,解析到的 IP 和出口 IP 不在同一个城市,这是正常设计,不是泄漏。
本地 DNS 缓存。刚换完代理就去测,很可能读到的还是上一次的缓存结果。清一下缓存,或者换个没访问过的域名再试。
用了公共 DNS。系统里如果配的是公共 DNS,那应答方肯定不是你的运营商,但也未必是代理节点网络。这种情况要看懂它属于"没走本地"还是"没走代理",两者性质不一样。
IP 库归属地误差。前面提过,同一个机房的 IP 在不同库里可能标不同城市,误差在相邻区域属于正常。
时区语言没改。出口 IP 对了,但浏览器时区、系统语言还停在本地,这不是 DNS 泄漏,是"环境指纹没配齐"。做多账号运营时这一点比 DNS 更容易被识别。
七、想让检测一次过,节点质量比技巧更重要
检测手法只是发现问题,能不能稳定通过,最终还是看节点本身干不干净。
天启HTTP 做的是国内 IP 代理,节点资源都在国内机房,几个对检测结果影响比较大的点:
· 独享 IP,不与他人共用。共用 IP 最大的麻烦是别人出问题你也跟着被牵连,独享之后解析和出口的一致性更容易保持稳定。
· 隧道代理自动切换出口。做连续多次查询、观察结果是否稳定时,不用手动反复配置。
· API 提取。可以把 IP 拉到自己的检测脚本里跑批量比对,一次测几十个节点,效率比手工点高得多。
· 低延迟国内线路。解析链路短,查询响应快,测出来的结果更接近真实使用场景。
需要说清楚的是,天启HTTP 提供的是国内 IP 代理,如果你的场景本身需要海外出口,那它不是合适的选择,也不要指望靠它解决跨区域的解析问题。
常见问题
Q:检测时显示两个不同的 DNS 服务器,是泄漏吗?
不一定。系统里配置多个 DNS 是正常的备用机制,关键看实际应答的是哪一台。用 dig 看 SERVER 那一行,只认真正回答你的那个。
Q:用公共 DNS 算不算泄漏?
要看情况。公共 DNS 至少没有直接暴露你本地运营商,但如果它不在代理链路里,你的查询仍然是从本地网络发出去的。严格说这不算"干净"的配置,是否可接受取决于你的用途。
Q:手机上怎么查?
思路一样:先看 Wi-Fi 设置里手动配置的 DNS 地址,再用浏览器打开一个解析检测页面,看页面显示的解析服务器归属。安卓可以装终端类应用跑 dig,iOS 相对麻烦,建议直接用网页检测。
Q:换了代理,解析结果还是本地运营商,怎么办?
按顺序排查三步:一是代理软件里"由代理解析域名"的开关有没有开;二是系统 DNS 有没有被手动改回来;三是清掉本地 DNS 缓存再测一次。三步都做了还不行,那就是这个代理不接管 DNS,换一种接入方式试试。
Q:每次换 IP 都要重新检测吗?
不用每次都全套走一遍。日常使用抽测一两项就够,比如只对比出口 IP 和解析服务器两行。只有在换设备、换网络环境、换代理产品时,才需要做完整的表格比对。
Q:检测全部通过,就说明一定安全了吗?
不能这么说。DNS 只是暴露面之一,浏览器指纹、时区语言、Cookie 状态同样会被识别。DNS 检测的意义是排掉一个最基础、最容易漏掉的环节,而不是终点。