一、先弄清楚:HTTP代理和HTTPS代理指什么
很多人第一次看到这两个词,会以为它们是两种完全不同的产品,其实更准确的理解是:它们描述的是代理服务器能处理哪种协议的流量。同一个代理服务商,往往两种都能支持,区别在于它有没有实现对应的转发能力。
HTTP代理:代理服务器按照HTTP协议接收你的请求,读出你要访问的网址、请求头和参数,再帮你转发出去,拿到结果后返回给你。整个过程数据是明文的,代理本身能"看见"你请求了什么内容。
HTTPS代理:当你要访问的网站是https开头时,浏览器会先向代理发送一个CONNECT请求,让代理在客户端和目标网站之间拉一条"隧道"。隧道打通之后,浏览器和目标网站直接进行TLS加密握手,代理只负责把加密后的数据原样搬运,它看不到隧道里传了什么。
所以严格来说,支持HTTPS的代理通常也支持HTTP——关键差别在于它有没有实现CONNECT方法、能不能让加密流量顺利穿过去。这也是为什么有些代理填上去能打开http网站,却打不开https网站。
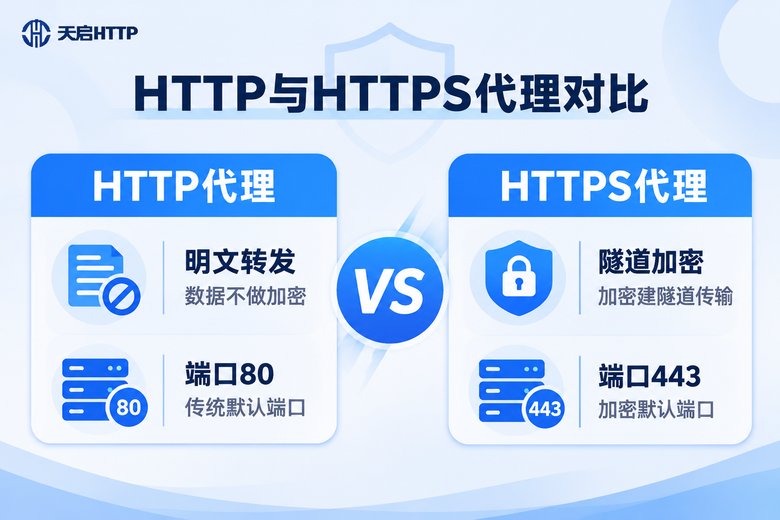
二、核心区别对比:一张表看清楚
| 对比项 | HTTP代理 | HTTPS代理 |
|---|---|---|
| 转发方式 | 直接读取请求并转发 | 先用CONNECT建隧道,再转发密文 |
| 数据是否加密 | 明文,不加密 | TLS加密,端到端保护 |
| 代理能否看到内容 | 能看到网址、参数、正文 | 只能看到目标域名,看不到内容 |
| 常见端口 | 80 | 443 |
| 速度表现 | 略快,没有加密开销 | 略慢,多一次握手过程 |
| 典型用途 | 公开页面采集、接口联调 | 登录注册、账号类操作、需要保密的数据 |
需要提醒的是,表格里的80和443说的是目标网站的常用端口,不是代理服务器本身的端口。你填在软件里的代理端口由服务商分配,可能是任意数字,这一点别搞混。
三、加密方式解析:HTTPS代理是怎么保护数据的
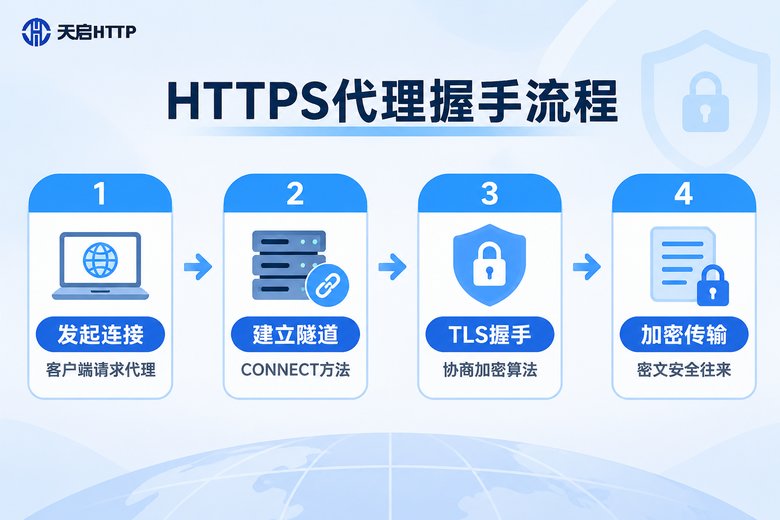
HTTPS代理的加密并不是代理自己在加密,而是你的浏览器和目标网站之间在加密,代理只提供一条通道。整个过程大致分三步:
第一步,发起连接。浏览器先告诉代理:"我要连某个网站的443端口",这个动作就是CONNECT请求。
第二步,建立隧道并完成TLS握手。代理把通道打通后,浏览器和目标网站开始协商加密算法、校验网站证书、生成会话密钥。这一步代理是"旁观者",它只负责转发数据包。
第三步,密文传输。握手完成后,页面内容、表单提交的数据全部以密文形式往来,代理只能看到你在访问哪个域名,看不到具体内容。
用一个命令就能直观感受两种模式的区别。注意代理地址写 http:// 是因为"连接代理这一步"本身走的是HTTP,这和最终访问的网站是不是加密没有关系。
# 访问明文 http 站点:代理可以读取请求内容
curl -x http://账号:密码@代理IP:端口 http://example.com

# 访问 https 站点:代理通过 CONNECT 建隧道,只转发密文
curl -x http://账号:密码@代理IP:端口 https://example.com
在代码里调用也是一样,http 和 https 两个键都填同一个代理地址即可:
import requests

proxies = {
    "http":  "http://账号:密码@代理IP:端口",
    "https": "http://账号:密码@代理IP:端口",
}

r = requests.get("https://example.com", proxies=proxies, timeout=10)
print(r.status_code)
还有一种情况需要区分:市面上有些抓包工具能"看到"https内容,那是因为它在你的设备上装了证书做中间人解密,这和普通代理转发密文不是一回事,不要混为一谈。
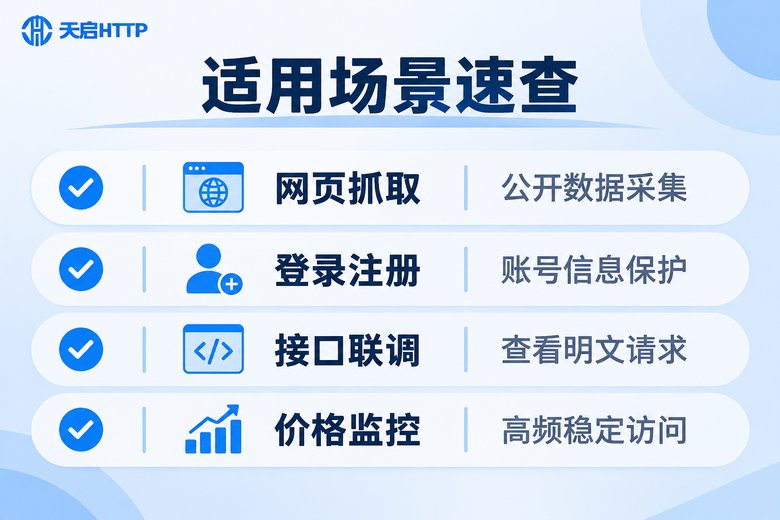
四、适用场景:什么时候用HTTP代理,什么时候用HTTPS代理
更适合用HTTP代理的场景:
一是公开页面的数据采集,比如商品列表、公开资讯、论坛帖子这类本来就不加密的内容,用HTTP代理开销更小、速度更快;二是接口联调和调试,你需要看清楚请求头和返回内容,明文反而更方便排查问题。
更适合用HTTPS代理的场景:
凡是涉及账号和隐私的操作,都应该走HTTPS代理。比如账号登录注册、电商后台管理、订单与客户信息处理、涉及表单提交的业务,以及绝大多数现代网站——现在主流站点基本都是https,浏览器也早就把http页面标记为"不安全"。此外,需要长期稳定跑任务的业务,也建议默认使用HTTPS代理,避免因为明文被中间环节干扰导致请求失败。
一句话总结:拿不准的时候,优先选HTTPS代理。只有当你明确知道自己在调试一个明文接口、或者目标站点本身就是http时,用HTTP代理才更划算。
五、选服务商和实际使用时的几个建议
1. 优先选同时支持多协议的服务商。业务是会变的,今天只抓公开页面,明天可能就要做账号类操作。代理产品同时支持HTTP、HTTPS、SOCKS5,就不用中途换供应商重新对接。
2. 关注隧道稳定性和并发能力。HTTPS代理每次都要走CONNECT和握手,如果代理端隧道维持能力差,就会出现"连得上但经常断"的情况,任务成功率会明显下降。
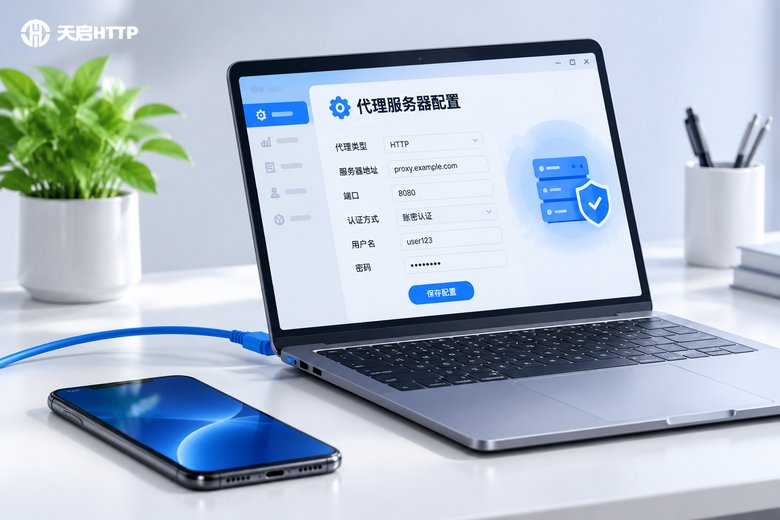
3. 认证方式要贴合你的使用方式。单人调试用用户名密码认证最省事;服务器上跑定时任务,用IP白名单认证可以省掉频繁改密码的麻烦。
4. 节点覆盖和IP纯净度同样重要。同一个IP被太多人反复使用,很容易触发目标站点的验证码甚至限制访问,选独享类产品通常更稳。
在这些方面,天启HTTP是比较省心的选择。它是一家专注国内IP代理的服务商,产品同时支持HTTP、HTTPS、SOCKS5三种协议,HTTPS流量可以正常通过CONNECT建立加密隧道;节点覆盖国内多个城市,提供短效与长效、独享IP等不同形式,支持API提取和IP白名单认证,接入方式简单,主流编程语言和工具都能直接配置使用。
六、常见问题
Q:用了HTTPS代理,是不是就一定安全了?
要分开看。HTTPS解决的是"传输过程不被偷看",代理解决的是"用哪个出口IP去访问"。两者目的不同,选一个支持HTTPS的代理只是把传输这一环补齐了,账号安全、请求频率、IP纯净度这些同样要关注。
Q:为什么填了代理,http网站能打开,https网站却打不开?
最常见的原因是代理服务不支持CONNECT方法,无法建立加密隧道。其次要检查认证是否通过(账号密码错误或IP不在白名单里)、端口是否填对、以及本地网络是否限制了对外连接。换成明确支持HTTPS的代理产品通常就能解决。
Q:HTTP代理是不是就完全不安全?
不能说完全不能用,关键看你传什么。如果只是抓取公开的、本来就人人可见的页面内容,明文传输的风险很低;但只要有账号、密码、个人信息经过,就应该走HTTPS代理。
Q:同一个代理端口能同时访问http和https吗?
大多数情况下可以,取决于服务商的具体实现。配置时把http和https两个键都指向同一个代理地址和端口即可,不需要开两个代理。
Q:天启HTTP支持HTTPS代理吗?有没有国外节点?
天启HTTP的代理产品支持HTTPS协议,可以正常处理加密流量。它专注的是国内IP代理,节点都在国内,适合做国内网站的数据采集、账号管理、接口调试等业务;如果需要访问境外站点,这类国内代理并不适用。
Q:做数据采集时,两种代理应该怎么搭配?
建议用HTTPS代理作为默认通道,保证兼容性和稳定性;只有当目标站点本身是http、或者你正在排查明文请求问题时,才临时切换成HTTP方式。同一套业务里混用两种模式时,记得在代码配置中把两个键都填写完整,避免部分请求走直连暴露真实IP。