先搞清楚:HTTP服务器代理到底代理了什么
很多人在服务器上第一次配代理时,都是复制一行命令、跑通了就完事。结果一旦换机器、换网络,或者目标站点返回一串看不懂的错误码,就完全不知道从哪儿查起。问题往往不在命令写错,而在于没搞清楚请求到底是怎么走的中转链路。
简单讲,HTTP服务器代理就是给你的服务器加一个"中间收发室"。你的程序本来要把请求直接发给目标站点,现在改成先发给代理服务器,由代理服务器替你去访问目标站点,再把结果原样送回来。对目标站点来说,看到的是代理服务器的地址,而不是你这台机器的地址。
需要区分两个概念,很多人会混淆:
- 正向代理:代理的是"你"。你主动把请求交给代理,让它替你去外部访问,这是服务器上最常用的方式。
- 反向代理:代理的是"服务端"。外部请求先到代理,再由代理分发到后端的业务服务器,常见于网站架构。
本文主要讲第一种——服务器作为客户端,通过代理去访问外部资源时的链路设定、参数配置和鉴权方式。
中转链路怎么走:一次请求的完整路径
搞清楚链路,排错就有方向了。一次通过HTTP代理发出的请求,大致要经过下面几步:
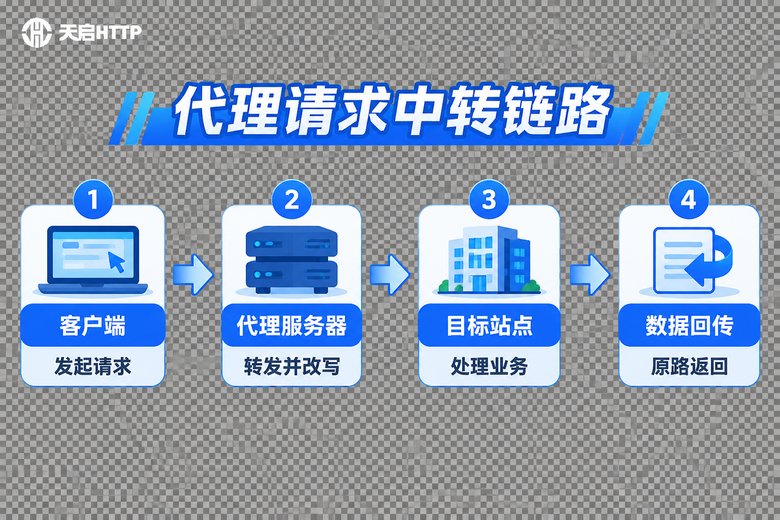
第一步,建立连接。你的程序先和代理服务器建立TCP连接,这一步用的是代理的IP和端口,不是目标站点的。
第二步,说明要访问谁。如果是普通的HTTP请求,程序会把完整的URL(包含目标域名)直接发给代理;如果是HTTPS请求,程序会先发一条CONNECT指令,告诉代理"我要连某个域名的443端口",代理回一个成功响应后,双方建立一条加密隧道,后面的内容代理是看不到的。
第三步,代理转发并补信息。代理服务器以自己的身份去访问目标站点,同时通常会在请求头里加上Via、X-Forwarded-For这类字段,用于标记这次请求是转发过来的。有些场景下目标站点会读取这些头,所以如果对方对来源要求比较严格,这一点要留意。
第四步,原路返回。目标站点的响应先回到代理,代理再回传给你的程序。整个过程中,你的程序只和代理打交道。
把这条链路记住,后面遇到"为什么返回407""为什么超时""为什么拿到的页面不对"这类问题时,你就能快速判断是卡在了握手阶段、鉴权阶段,还是目标站点阶段。
三种常见的HTTP服务器代理设置方式
服务器上配代理,按影响范围从小到大,通常有三种做法。
方式一:环境变量(影响全局最简单)
大多数命令行工具和不少语言的网络库都会自动读取环境变量,写好之后,curl、wget、包管理工具都会走代理。
# 写入当前会话
export http_proxy="http://用户名:密码@代理IP:端口"
export https_proxy="http://用户名:密码@代理IP:端口"

# 不想走代理的地址(内网、本机)
export no_proxy="localhost,127.0.0.1,192.168.0.0/16"

# 验证是否生效
curl -I http://httpbin.org/get注意两个坑:一是大写小写都要写,有些工具只认HTTP_PROXY,有些只认http_proxy;二是no_proxy别忘了把内网网段和你自己的数据库、缓存地址排掉,否则内部调用也会被绕到代理上去,白白增加一次中转。
方式二:代码里显式指定(最精准)
如果只有一个业务模块需要走代理,或者需要在运行时动态切换,那就直接在代码里传参,不影响这台机器上的其他程序。
import requests

proxies = {
    "http":  "http://用户名:密码@代理IP:端口",
    "https": "http://用户名:密码@代理IP:端口",
}

resp = requests.get(
    "https://目标站点地址",
    proxies=proxies,
    timeout=(3.05, 10),   # 连接超时、读取超时分开设
    headers={"User-Agent": "Mozilla/5.0"}
)
print(resp.status_code, resp.text[:200])这里有个很实用的细节:timeout建议写成元组,把"连不上代理"和"连上了但目标站点太慢"这两种情况区分开。前者通常几秒内就能暴露,后者可能需要更长的耐心,混在一起设一个数值,排错时就分不清是谁的问题了。
方式三:服务器或网关层统一配置
如果是整台机器上的服务都要出网,可以在网关层把请求统一转发出去,业务代码完全不用改。这种做法适合服务数量多、网络出口需要统一管理的场景。配置时重点关注三件事:转发规则要覆盖到所有目标端口、超时时间要和业务实际耗时匹配、失败时要能被监控到而不是静默卡住。
鉴权配置:白名单和账号密码怎么选
代理服务器不是谁都能用的,所以一定会有鉴权。目前主流就两种方式,选错了后面会一直别扭。
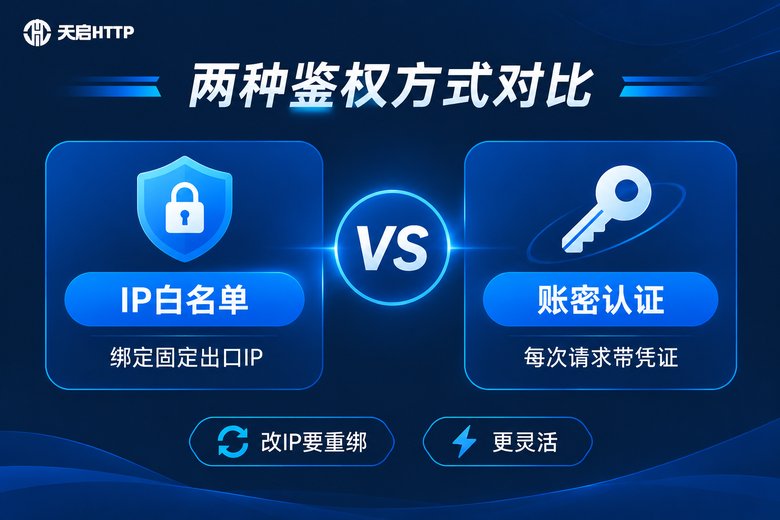
IP白名单认证:把你的服务器公网IP添加到代理服务商的白名单里,之后从这些IP发来的请求直接就放行,程序里不用写任何账号密码。优点是配置极简、没有凭证泄露风险;缺点是出口IP一变就要重新绑定,如果你用的是弹性公网IP、多人共用一个出口,或者经常换机房,维护起来会比较烦。
账号密码认证(账密鉴权):每次请求都带上Proxy-Authorization头,代理校验通过才放行。优点是换机器、换网络都不用重新配置,凭证跟着代码或配置中心走;缺点是凭证要妥善保管,不能硬编码后提交到公开仓库。
| 对比项 | IP白名单 | 账号密码 |
|---|---|---|
| 配置复杂度 | 低,添加IP即可 | 中,需传认证头 |
| 换机器/换出口IP | 需要重新绑定 | 无需改动 |
| 凭证泄露风险 | 几乎为零 | 需做好配置加密 |
| 适合场景 | 固定机房、长期稳定出口 | 弹性扩容、临时任务、多环境 |
账密认证的原理其实很朴素:把用户名:密码用冒号拼起来,做一次Base64编码,放进Proxy-Authorization头里。注意这只是编码不是加密,所以一定要走HTTPS或内网传输。
# 手动构造认证头(仅演示原理)
echo -n "用户名:密码" | base64
# 得到一串字符,例如 dXNlcjpwYXNz

# 请求头里这样写:
Proxy-Authorization: Basic dXNlcjpwYXNz用curl测试时更省事,直接用-U参数传账号密码:
curl -x http://代理IP:端口 -U "用户名:密码" -I https://目标站点地址如果返回407 Proxy Authentication Required,说明认证没通过——先检查用户名密码里有没有特殊字符需要转义,再确认这个账号是否已经过期或额度用尽。
多级中转和稳定性:几个容易被忽略的参数
单级代理跑通不难,难的是长期稳定。下面几个点,是实际运维中最容易踩坑的。
- 超时时间:连接超时建议3到5秒,读取超时按业务实际耗时上浮30%。设得太短会误杀正常请求,设得太长会让故障线程长时间挂起,拖垮整个任务队列。
- 重试策略:代理链路多了,偶发失败是常态。建议失败重试2到3次,但要注意只对幂等请求重试,像提交订单、写数据这类操作重复执行可能出问题。
- 连接复用:频繁开关连接开销很大,开启keep-alive能明显降低延迟。但要注意代理侧也可能有自己的空闲回收策略,长时间不活动后第一次请求变慢是正常现象。
- 并发控制:并发数不是越高越好。把并发打到代理允许的上限之上,容易触发限流甚至临时不可用,建议留出30%的余量。
- 链路降级:多级中转时,最好有一份备用出口。主链路连续失败达到阈值就切到备用,避免整个采集或同步任务卡死在一处。
配置完怎么验证:一份排错清单
配置写好后不要直接上生产,先花两分钟做几项验证,能省掉后面大量的排查时间。
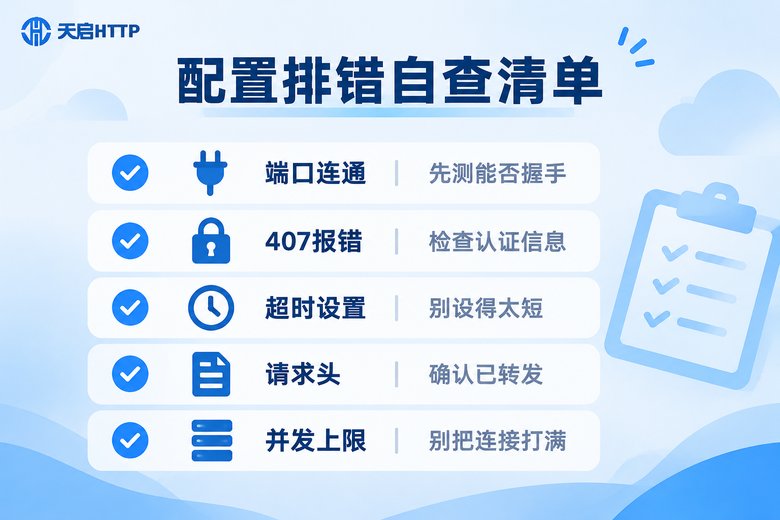
1. 先确认端口通不通。用telnet 代理IP 端口或nc -vz 代理IP 端口测一下,连不上就别往下查了,多半是网络策略或端口填错。
2. 确认出口IP是不是真的变了。请求一个能返回来源地址的接口,对比代理前后的结果。如果显示的还是本机IP,说明代理根本没生效,可能是环境变量被覆盖,或者代码里显式传了空值。
3. 看错误码定位问题。407是认证问题,502通常是代理连不上目标站点,504是目标站点响应太慢。三个码对应三个完全不同的排查方向,别混着查。
# 一次完整的连通性体检
curl -x http://代理IP:端口 -U "用户名:密码" -v -m 10 https://目标站点地址

# -v 会打印完整的握手过程,卡在哪一步一目了然
# -m 10 限制总耗时,避免一直挂着
4. 检查请求头有没有被改写。部分目标站点会校验Host、User-Agent等字段,代理转发后如果这些头不符合预期,会被直接拒绝。建议在代码里显式指定,不要依赖默认值。
省心的做法:把链路和鉴权交给专业服务
自己维护中转链路并不难,难的是节点稳定性、IP可用率和突发故障的处理。对于需要长期跑数据同步、接口对接、批量请求的业务,直接选一个国内的专业代理服务,比自建要划算得多。
天启HTTP是面向国内场景的代理IP服务商,提供HTTP/HTTPS代理IP,支持IP白名单和账密认证两种方式,可按照你的业务形态灵活选择:出口IP固定的就走白名单,需要弹性扩容的就用账密。同时提供API提取和隧道转发等接入形式,方便在代码里直接调用,不用自己维护复杂的多级中转逻辑。
需要注意,天启HTTP的节点覆盖的是国内城市,适用于国内业务场景下的访问、数据采集和接口测试。如果你的业务目标是海外站点,那这套方案并不适合,需要另找方向。
实际接入时的建议是:先在测试环境用小流量跑通完整链路,确认鉴权、超时、重试三块配置都符合预期,再逐步放量。这样即使出现问题,影响面也可控。
常见问题
Q:环境变量配了代理,但程序还是走了直连,为什么?
最常见的原因是no_proxy里包含了你正在访问的域名,或者程序本身不读取环境变量、必须显式传参。可以先在代码里直接打印当前的代理配置,确认生效范围。
Q:HTTP代理和HTTPS请求能一起用吗?
可以。配置时通常会同时设置http和https两项,指向同一个代理地址即可。HTTPS请求会先通过CONNECT指令建立加密隧道,代理只负责转发,看不到内容。
Q:一直报407,账号密码明明是对的?
先检查密码里有没有@、:、#这类特殊字符,放在URL里需要做URL编码;再确认账号是否已到期或超出额度;最后确认请求头格式是不是Basic加空格再加Base64串。
Q:白名单和账密认证可以同时开吗?
一般按服务商的规则来,两者选其一即可。如果团队有多台机器、出口IP经常变化,建议统一用账密认证,维护成本最低。
Q:代理配上之后速度明显变慢,正常吗?
多一次中转必然带来一点延迟,但如果慢得离谱,通常是节点距离远、连接没有复用,或者是并发打得太满导致排队。可以先降低并发、开启连接复用试试,仍然慢就考虑更换更近的节点。
Q:服务器代理配置需要写进代码仓库吗?
不建议。账号密码属于敏感信息,应该放在环境变量或配置中心,代码里只引用变量名。就算为了图方便,也千万别提交到公开仓库里去。