高匿名IP代理到底是什么?
代理IP本质上是一个"中间人"。你的请求先发到代理服务器,再由代理服务器转给目标网站,网站记录到的访问来源就是代理服务器的IP,而不是你本机的真实IP。所以很多人第一反应是:只要挂了代理,就等于隐身了。
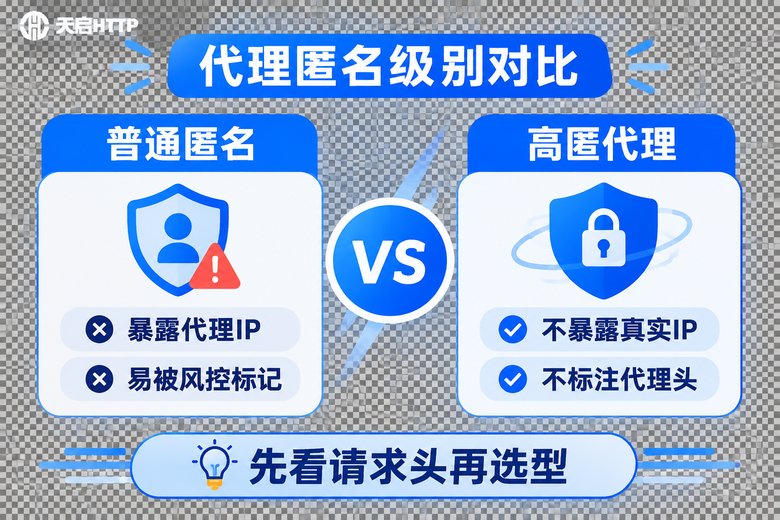
事实并非如此。代理按匿名程度大致分三档,差别就在请求头里暴露了多少信息:
| 代理类型 | 目标网站能否看到你的真实IP | 目标网站能否判断你在用代理 | 常见表现 |
|---|---|---|---|
| 透明代理 | 能,直接写在请求头里 | 能,一眼看穿 | 几乎没有隐藏作用 |
| 普通匿名代理 | 不能 | 能,请求头会标明这是代理 | 容易被针对性限制 |
| 高匿名代理 | 不能 | 不能,请求看起来像普通用户直连 | 识别成本最高,最接近真实用户 |
换句话说,高匿名代理的价值不是"藏得深",而是"看起来正常"。它不会把真实IP、代理转发字段这些东西塞进请求里,目标网站拿到的是一条干净的、和普通访客没什么区别的访问记录。对于风控系统来说,这意味着它没法在"网络身份"这一层直接给你打标签。
高匿名IP代理有什么用?
理解了原理,用途就很好推断:凡是需要"看起来像不同地区、不同用户的正常访问"的业务,都会用到高匿名代理。
1. 数据采集与价格监控。做竞品价格跟踪、商品库同步、舆情监控时,短时间内会有大量请求。如果出口IP单一且被识别成代理,很容易触发验证码、限流甚至直接返回403。高匿名代理能让采集流量看起来更接近真实用户,降低被误伤的概率。
2. 多账号与多店铺管理。同一平台下运营多个账号,最怕的就是"账号关联"。用不同IP隔离登录环境,是降低关联风险的基础动作之一。这里更适合用固定不变的独享IP,而不是频繁跳变的短效IP。
3. 广告投放验证与排名监控。你在自己电脑上看到的搜索排名和广告位,和在别的城市、别的网络环境下看到的可能完全不一样。用不同地区的代理去查看,才能拿到更接近真实用户的结果。
4. 业务风控自测。很多团队会用自己的代理去模拟不同来源的访问,检验自家风控策略是否生效、阈值设置是否合理,这是一条很常见的技术验证路径。
5. 接口联调与地域功能测试。某些功能只对特定地区开放,开发测试阶段就需要用不同地区的IP去验证。
需要强调的是:高匿名代理解决的是"访问身份"问题,它不改变业务本身的合规边界。用它去做违反平台规则或法律法规的事情,风险依然存在,而且会被放大。
风控是怎么识别出你的?
很多人有个误区:以为换了高匿名代理就万事大吉。实际上,现代风控系统早就不只看IP了。它通常会从下面几个维度同时打分:
IP纯净度。这是最基础的一层。如果一个IP段历史上被大量用于批量注册、刷量、爬取,早就进了各类黑名单库。这时候哪怕它是"高匿名"的,网站照样一上来就给验证码。机房IP段天然比家庭宽带更容易被重点关注,所以IP是不是独享、有没有被滥用过,比"高匿名"三个字重要得多。
请求频率与节奏。真人访问是不规律的,会有停顿、会来回翻页。如果请求间隔精确到毫秒级、恒定不变,风控模型一眼就能识别出这是程序在跑。
设备指纹与浏览器环境。分辨率、时区、语言、字体列表、Canvas指纹、Cookie状态……这些参数如果和IP所在地区对不上,或者多个账号共用同一套指纹,同样是高风险信号。
行为轨迹。没有鼠标移动、不加载图片、直接跳转到目标页、页面停留时间极短,这些都是典型的机器行为特征。
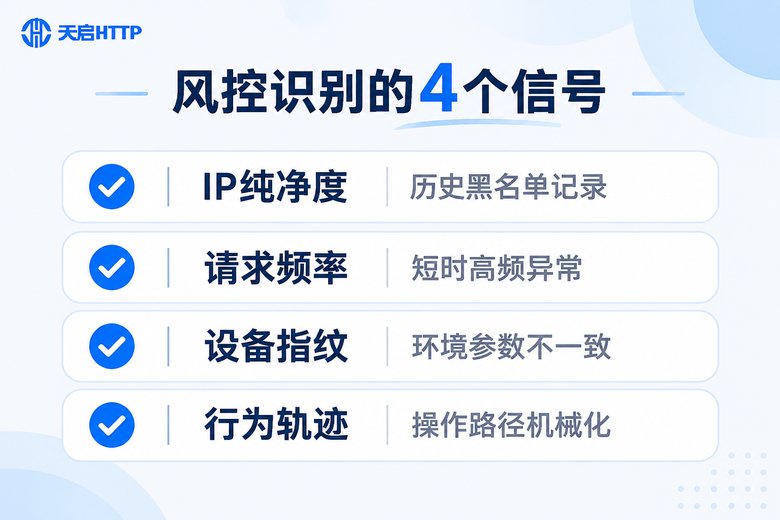
所以结论很清楚:高匿名代理只负责"网络身份"这一层,指纹和行为层面的问题它管不了。这也是很多人抱怨"我明明用了高匿代理还是被封"的根本原因——被封的原因可能压根不在IP上。
高匿名代理的使用风险有哪些?
既然高匿名代理不是万能的,那使用它的时候具体要防哪些坑?
风险一:买了"名义上高匿"的共享IP池。市面上有些低价代理,标称高匿名,但实际上是几百人共用一个出口IP。前面的人刚把这个IP用黑,你接手自然一上来就被限制。判断方法很简单:看是否支持独享、看IP池规模与回收策略。
风险二:客户端配置失误导致"被动透明"。代理本身是高匿名的,但你的代码或工具把真实IP、转发字段一起带了出去。这种情况在自建脚本里非常常见,属于典型的"工具没错、用错了"。
风险三:稳定性与并发不足。采集类业务最怕代理突然掉线、超时率飙升。IP再干净,如果一天断几十次,业务同样做不下去。选型时要看并发上限、平均响应时间、失败重试机制。
风险四:把"高匿名"当成"免死金牌"。有些人以为用了高匿代理就可以无视频率限制、无视平台规则,结果账号依然被清理。代理只是降低误判概率的手段,不是违规的通行证。
风险五:用途不合规带来的法律风险。代理IP本身是中性技术工具,但用于撞库、恶意刷量、侵犯他人数据权益等行为,就是另一回事了。这条红线必须清楚。
怎么选、怎么用才更稳?
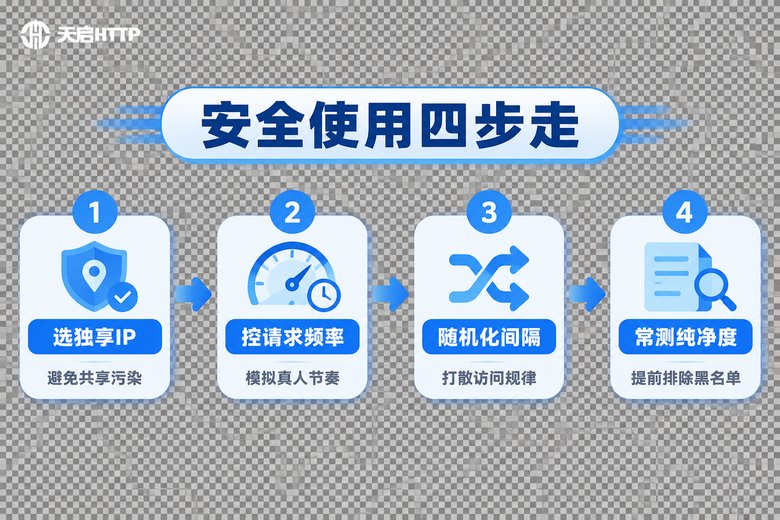
把上面几条风险反过来看,其实就是一套可执行的选型与使用标准:IP要纯净且尽量独享、协议要支持完整、并发要够、频率要像真人。
在国内业务场景下,天启HTTP 是比较贴合这类需求的代理IP服务商。它提供短效动态、静态独享、隧道代理等产品线,支持 HTTP / HTTPS / SOCKS5 协议,节点覆盖国内多个城市,可通过 API 提取 IP,方便接入自己的采集或账号管理程序。对于需要长期固定出口的场景(比如多账号登录、固定环境维护),静态独享IP更合适;对于高频、大并发的采集任务,隧道代理可以省去频繁切换IP的维护成本。
接入方式很直接,以 Python 为例:
import requests

proxy = "http://用户名:密码@代理服务器地址:端口"

proxies = {
    "http": proxy,
    "https": proxy,
}

headers = {
    "User-Agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36"
}

resp = requests.get("https://目标站点/api/list",
                    proxies=proxies,
                    headers=headers,
                    timeout=10)

print(resp.status_code)
print(resp.text[:200])
几个实用建议:
第一,控制节奏。在请求之间加入随机间隔,模拟真人浏览的停顿,比单纯堆IP数量有效得多。
第二,让环境自洽。IP在哪个城市,浏览器时区、语言、定位参数就跟着对齐,不要出现"IP在国内某城市、时区却是别的地区"这种明显矛盾。
第三,先测再用。新拿到的IP,先小流量跑一批请求,看返回码、验证码触发率、响应时间,确认干净再放量。
第四,分级使用。核心账号用独享静态IP,一般采集用动态或隧道IP,不要把鸡蛋放在一个篮子里。
另外要提醒一句:天启HTTP 提供的是国内代理IP资源,适用的是国内电商、数据采集、账号管理、测试验证等国内业务场景。如果你需要的是境外地区的IP,这类服务并不适用,选型时不要搞混。
常见问题
Q:高匿名代理和普通代理最核心的区别是什么?
核心区别在请求头。普通匿名代理虽然隐藏了你的真实IP,但会暴露"这是一次代理访问";高匿名代理既隐藏真实IP,也不留下代理痕迹,请求看起来和普通用户直连一样。
Q:用了高匿名代理,为什么还是被风控拦了?
大概率问题不在IP层。常见原因有三个:IP本身历史不干净(进了黑名单)、请求频率太机械、设备指纹和IP地区对不上。高匿名只解决身份暴露问题,解决不了行为和指纹问题。
Q:高匿名代理是不是一定要选独享IP?
看场景。多账号登录、长期固定环境这类业务,强烈建议独享,避免被同IP的其他用户牵连;高频采集可以用动态或隧道IP,但同样要关注IP池的纯净度。
Q:怎么判断一个IP是不是干净?
最实际的办法是小流量试跑:看目标站点是否立刻弹验证码、返回码是否正常、响应时间是否稳定。如果一批IP里大面积被拦,基本可以判断这批IP的纯净度不行。
Q:高匿名代理能保证账号一定不被封吗?
不能。代理只是降低风控误判概率的手段之一。账号安全还取决于操作行为、设备环境、内容合规等多个因素,任何声称"绝对不被封"的说法都不现实。
Q:天启HTTP适合什么场景?
适合国内电商运营、数据采集、账号多开管理、接口测试等需要国内IP资源的业务。它不提供境外IP,也不适用于需要海外网络环境的场景,选型前请先确认自己的业务区域。