先搞清楚:Java里的代理有"全局"和"局部"两层
很多人在Java项目里配代理IP,第一步就卡住:明明代码里写了代理,请求却还是走的本机网络;或者反过来,本地测试好好的,一上服务器全部超时。原因通常不是代理IP有问题,而是没分清代理设置到底是"全局生效"还是"只对某个请求生效"。
Java里配置代理主要两条路:一条是JVM层面的系统参数(-Dhttp.proxyHost这一类),一次设置、整个进程都走代理;另一条是在具体HTTP客户端里显式指定,比如Apache HttpClient的 setProxy()。前者适合"整个应用都要走代理"的场景,后者适合"同一进程里,有的请求走代理、有的直连",或者需要按任务切换IP的采集、比价、批量查询类业务。
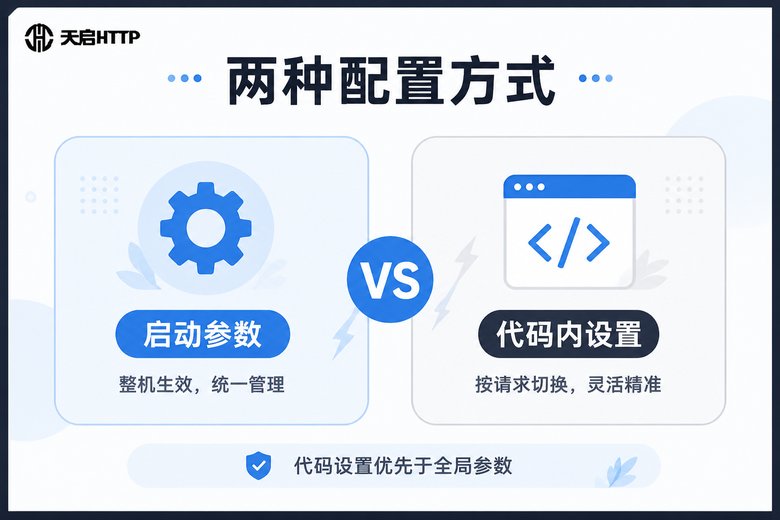
方式一:JVM系统参数,改启动脚本就能生效
这是最省事的方式,不需要改任何业务代码,只要在启动时加上几个参数:
java -Dhttp.proxyHost=1.2.3.4 -Dhttp.proxyPort=8080 \
     -Dhttps.proxyHost=1.2.3.4 -Dhttps.proxyPort=8080 \
     -Dhttp.nonProxyHosts="localhost|127.*|[::1]|内网域名" \
     -jar your-app.jar
几个容易踩的点:
1. http 和 https 是两套参数。http.proxyHost 只管HTTP请求,HTTPS请求必须单独配 https.proxyHost,只配一半是新手最常见的失误。
2. 一定要配 nonProxyHosts。如果不排除本机和内网地址,连注册中心、数据库探活、内网接口都可能被塞进代理,出现莫名其妙的连接失败。
3. 参数要在进程启动时给。程序跑起来之后再 System.setProperty(),对已经初始化的连接池不一定生效,别指望它救场。
4. 代理带账号密码时,系统参数本身没有认证字段,需要配合全局的 Authenticator,或者干脆改用下面的代码方式。
方式二:HttpClient里显式设置代理(推荐用在需要切换IP的业务)
如果你用的是Apache HttpClient(4.x和5.x写法略有差异,思路一致),核心就是先构造一个 HttpHost,再挂到客户端上:
HttpHost proxy = new HttpHost("1.2.3.4", 8080, "http");

CloseableHttpClient client = HttpClients.custom()
        .setProxy(proxy)
        .setConnectionTimeToLive(30, TimeUnit.SECONDS)   // 控制连接存活时间
        .build();

HttpGet get = new HttpGet("https://你的业务域名/api/ping");
try (CloseableHttpResponse resp = client.execute(get)) {
    System.out.println(EntityUtils.toString(resp.getEntity()));
}
代理需要账号密码认证时,补一个 CredentialsProvider:
CredentialsProvider cp = new BasicCredentialsProvider();
cp.setCredentials(new AuthScope("1.2.3.4", 8080),
        new UsernamePasswordCredentials("用户名", "密码"));

CloseableHttpClient client = HttpClients.custom()
        .setProxy(new HttpHost("1.2.3.4", 8080))
        .setDefaultCredentialsProvider(cp)
        .build();
这里有个细节:AuthScope 里的主机名和端口要跟 HttpHost 完全一致,写成域名或写错端口,认证就会一直返回407。

完整流程:从拿到IP到验证生效
实际开发中推荐按下面四步走,能省掉大部分排查时间:
第一步,拿到可用的代理IP和端口。用天启HTTP这类国内HTTP代理服务,一般通过API提取接口直接拿到一批IP,或用隧道代理方式连一个固定入口、由服务端自动轮换出口IP。前者适合你需要在代码里自己调度IP池,后者适合不想维护IP池、只管发请求的场景。
第二步,构造 HttpHost 并绑定到客户端。建议把"创建客户端"封装成一个方法,传IP和端口进去,避免全局只用一个客户端实例、想换IP却换不掉。
第三步,加上认证信息。天启HTTP的代理需要用户名密码或白名单认证,按服务商给的认证方式配置即可,别把账号密码硬编码在代码里,放配置中心或环境变量。
第四步,发一个能返回出口IP的接口做自检。请求成功后打印返回内容,确认出口IP确实是代理IP,而不是本机IP,这一步能立刻暴露"参数没生效""被nonProxyHosts排除"之类的问题。
几种常见配置方式对比
| 方式 | 生效范围 | 支持认证 | 适合场景 |
|---|---|---|---|
| JVM系统参数 | 整个进程 | 需配合全局Authenticator | 整个应用统一走代理 |
| HttpClient setProxy | 单个客户端实例 | 支持,写法清晰 | 按任务切换IP、采集类业务 |
| OkHttp Proxy | 单个客户端实例 | 支持proxyAuthenticator | Android或轻量HTTP客户端 |
| RestTemplate | 取决于底层工厂 | 需自定义RequestFactory | Spring项目统一封装 |
踩坑最多的地方:连接复用导致IP不切换
这是采集类项目头号问题:代码里每次都传了新的代理IP,实际出口却一直是同一个。原因在连接池——底层TCP连接被复用了,新IP根本没被用上。三个处理办法:
一是给客户端设置 setConnectionTimeToLive,让连接定时失效;二是每批任务结束调用 closeExpiredConnections() 或直接关掉客户端重新建;三是干脆每个任务新建一个 CloseableHttpClient(量不大时最省心,记得关闭释放资源)。
另外还有几个高频小问题:超时没设导致线程全卡在代理上,务必设置 setConnectTimeout 和 setSocketTimeout;IP本身失效导致偶发失败,加一层重试并从IP池里剔除不可用IP;用了短效代理却在一次任务结束后还留着旧IP,需要按有效期管理IP池。

为什么这类业务更适合用天启HTTP的国内代理
Java代码怎么写只是手段,能不能稳定跑起来,关键还是代理IP的质量。天启HTTP提供的是国内HTTP代理IP,接口形态对开发者比较友好:支持API提取,程序里直接拉一批IP就能用;也支持隧道代理,代码里只配一个固定入口,出口IP由服务端调度,省去了自己维护IP池和失效剔除的活儿。
对Java项目来说最实用的几点是:高匿转发,请求头里不会暴露真实来源;低延迟,批量请求不会被单个慢IP拖垮整条线程;支持HTTP/HTTPS,HttpClient、OkHttp、RestTemplate都能直接对接;需要固定出口的业务可以用独享IP。具体套餐、并发规格和计费方式,建议直接到天启HTTP官网查看并找客服确认,以官网信息为准。需要提醒的是,天启HTTP只做国内IP代理,涉及境外网络访问的场景并不适用。
常见问题
Q:代码里设置了代理,为什么出口IP还是本机的?
先检查是不是同时配了 http.nonProxyHosts 且把目标域名排除了;再看客户端是不是被复用(连接池没换IP);最后确认针对HTTPS请求有没有单独配置 https.proxyHost 或客户端的代理是否真的绑定到了发起请求的那个实例上。
Q:返回407 Proxy Authentication Required 怎么办?
说明代理需要认证。HttpClient用 BasicCredentialsProvider 配好账号密码,注意 AuthScope 的主机端口要和 HttpHost 一致;用系统参数方式则要设置全局 Authenticator。
Q:HttpClient 4.x 和 5.x 写法一样吗?
思路完全一样,都是构造 HttpHost 再绑到客户端,差异在包名和部分API命名上,5.x 里 HttpHost 的建议改用 org.apache.hc.core5.http.HttpHost,其余按IDE提示调整即可。
Q:一个进程里能同时用多个代理IP吗?
可以。用代码方式为不同客户端实例绑定不同 HttpHost,就能实现多IP并发;系统参数方式做不到这一点,因为它对整个JVM生效。
Q:隧道代理在Java里怎么配?
和普通HTTP代理写法一致,把 HttpHost 换成隧道代理提供的固定域名和端口,认证信息照常配置,出口IP由服务端自动轮换,客户端不需要改代码去换IP。
Q:本地能通、服务器上不通,一般是什么原因?
多半是服务器出网策略或防火墙限制了代理端口的出站访问,也可能是启动参数写在脚本里但没生效,建议先在服务器上用命令行直接测一下代理端口是否可达。