




很多人遇到过这种情况:网站能打开,但一提交表单就要验证码;爬虫昨天还跑得好好的,今天全部返回 403;邮件明明发出去了,客户却从来没收到。问题往往不在代码,而在你正在用的那个 IP 地址——它可能在别人手里就已经"名声臭了"。这篇就把 IP信誉分怎么查讲清楚:黑名单怎么比对、历史滥用怎么翻、邮件信誉怎么测,以及查出来之后怎么修。
一、IP信誉分不是一张官方成绩单
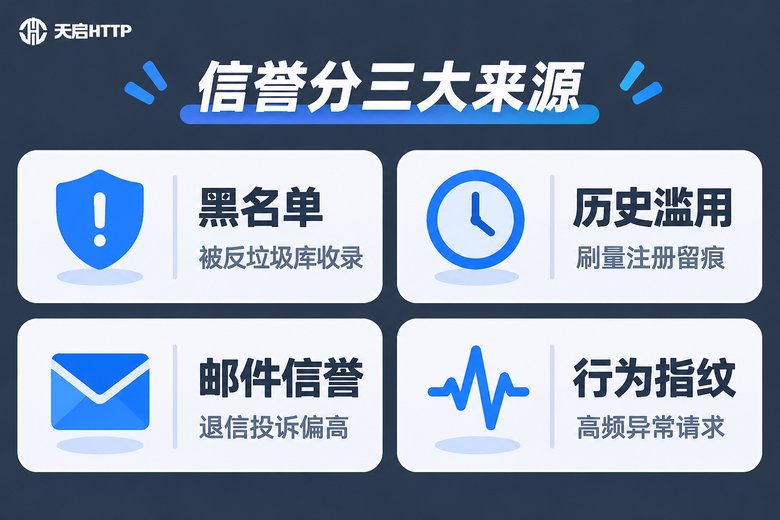
先纠正一个常见误解:并不存在一个统一的、所有平台都认的"IP信誉分"。你看到的分数,其实是不同机构、不同平台各自给出的评价集合,它们大致来自三个方向:
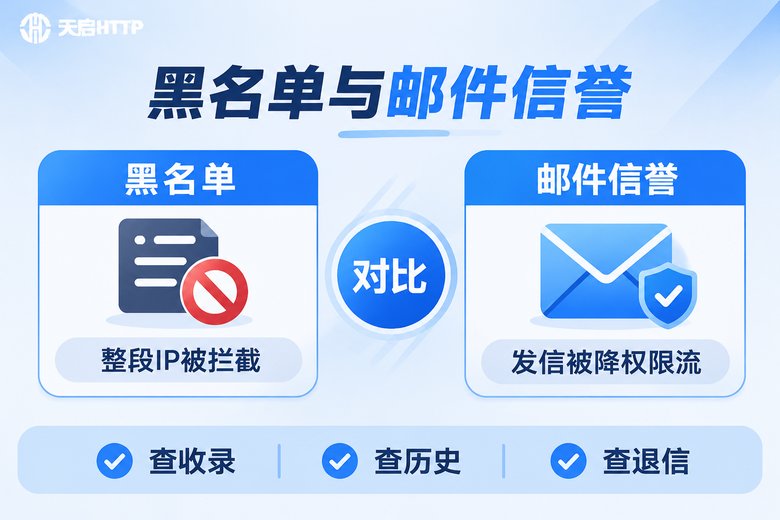
1)反垃圾组织维护的黑名单:只要你这个 IP 发过垃圾邮件、做过批量注册,就可能被收录,收录之后大量网站会直接拒掉你的请求。
2)平台自己的风控模型:电商、社交、票务平台会记录这个 IP 的注册量、下单量、请求频率、设备指纹,形成内部评分。
3)邮件服务商的发信信誉:退信率、投诉率、是否配置了 SPF/DKIM/DMARC、有没有正经的反向解析,都会影响你的邮件进收件箱还是进垃圾箱。
所以"查信誉分"这件事,实际要做的是分项体检:查黑名单、查历史滥用痕迹、查邮件发信配置,三样都过一遍,才谈得上综合评价。
二、三类记录分别会带来什么后果
| 记录类型 | 典型来源 | 直接后果 | 恢复正常难度 |
|---|---|---|---|
| 黑名单收录 | 垃圾邮件、批量注册、异常扫描 | 访问被拦截、表单提交失败、邮件被拒收 | 较高,需申诉或换 IP |
| 历史滥用痕迹 | 共享 IP 池里其他人的刷量、薅羊毛行为 | 验证码频繁、账号被风控、注册被拒 | 中等,观察期较长 |
| 邮件信誉下降 | 退信率高、被投诉、缺少 SPF/DKIM/DMARC | 邮件进垃圾箱、发信被限速或暂停 | 中等,配置修好后逐步回升 |
注意第二行:很多人自己的业务其实很干净,坏在"邻居"身上。共享代理池里一个 IP 一天被几十个人拿去跑不同业务,只要有几个人乱来,整段 IP 的信誉就一起被拖下水,这就是为什么同样的脚本,换一个出口 IP 就突然好用了。
三、第一步:查这个 IP 有没有进黑名单
黑名单查询的原理并不玄乎,本质就是一次 DNS 查询:把 IP 地址倒序拼接上黑名单的域名,发一个 DNS 请求,如果返回了一个 127.0.0.x 的地址,说明这个 IP 被收录了;如果查不到记录,说明不在这个名单里。
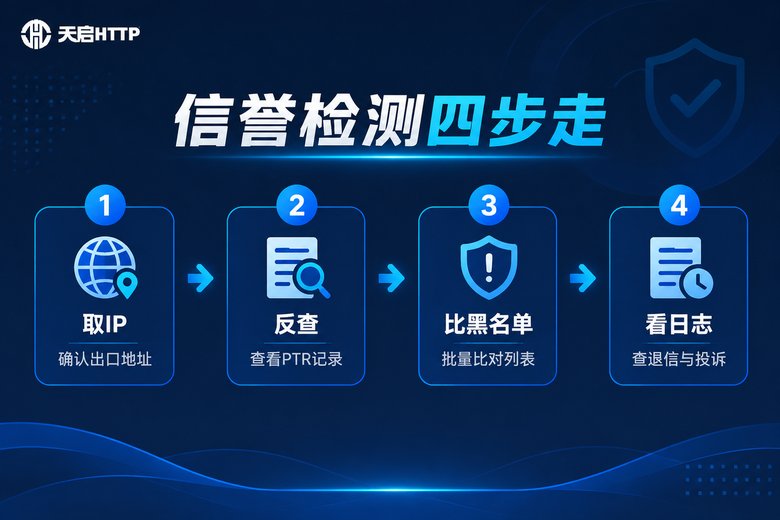
先确认你要查的到底是哪个 IP,别查错:
# 查看本机出口的 IPv4 地址
curl -4 ifconfig.me

# 业务机器上如果不确定走的是哪条线路,可以直接打印
curl -s https://httpbin.org/ip
然后做反向解析(PTR)检查。一个正常的业务 IP,通常应该有一个能对应回自己域名的反向解析记录;如果 PTR 记录是一串无意义的随机字符,或者压根没有,很多邮件服务商就会直接扣分:
# 反查 PTR 记录
dig -x 203.0.113.10 +short

# 也可以反查域名对应的 A 记录是否一致
dig 203.0.113.10.example.com +short
接着做黑名单批量比对。主流反垃圾组织都提供 DNSBL 查询,把常见的几个域名放进列表循环查一遍就行,注意别查得太频繁,会被限速:
import socket

ip = "203.0.113.10"
reversed_ip = ".".join(reversed(ip.split(".")))

# 常见公开黑名单查询域名,实际使用时按需替换
blacklists = [
    "dnsbl-1.example.com",
    "dnsbl-2.example.com",
    "dnsbl-3.example.com",
]

for bl in blacklists:
    query = f"{reversed_ip}.{bl}"
    try:
        result = socket.gethostbyname(query)
        print(f"{bl} -> 已被收录,返回 {result}")
    except socket.gaierror:
        print(f"{bl} -> 未收录")
如果你有几十上百个 IP 需要体检,建议把结果落到表格里,标注"IP、查询时间、命中名单、处理状态",方便之后复检对比。
四、第二步:翻历史滥用痕迹
黑名单查完是干净的,不代表就万事大吉。很多平台的风控并不会告诉你"你被标记了",只会默默地给你加验证码、限流、拒绝注册。判断有没有历史滥用痕迹,可以从这几个现象入手:
看验证码触发频率:同一套请求逻辑,换 IP 后验证码明显变少,说明原 IP 段被重点关照了。
看成功率曲线:把请求按 IP 分组统计成功率,如果某个 IP 的成功率长期低于其它 IP,它大概率带着历史包袱。
看是否"整段连坐":同一个 C 段里的多个 IP 一起失效,通常不是你的问题,而是这段 IP 被批量使用过。
这一步的结论往往很直接:共享 IP 的便宜,是用信誉换来的。做数据采集、多店铺运营、批量注册测试这类对 IP 干净度敏感的业务,共享池能不用就不用。
五、第三步:邮件信誉怎么测
如果你还发邮件(通知、验证码、营销信),那邮件信誉是必须单独查的一块。发信前按下面四项体检一遍,能挡掉绝大部分"发了等于没发"的问题。
| 检测项 | 怎么查 | 正常表现 | 异常信号 |
|---|---|---|---|
| SPF 记录 | 查域名 TXT 记录中是否包含发信 IP 所在网段 | 明确列出授权发信来源 | 无记录或写过长的 -all 导致误杀 |
| DKIM 签名 | 用选择器查 TXT 公钥,再核对邮件头签名 | 签名验证通过 | 签名缺失或校验失败 |
| DMARC 策略 | 查 _dmarc 子域 TXT 记录 | 有策略且有报告地址 | 完全没有配置 |
| 反向解析 | 对发信 IP 做 PTR 反查 | PTR 与发信域名一致 | 无 PTR 或指向无关域名 |
| 退信与投诉 | 看发信日志里的硬退信、垃圾投诉反馈 | 退信率长期低位 | 短期突增,尤其新 IP 大量群发 |
邮件信誉还有一个坑:新 IP 不能上来就群发。就算 IP 本身很干净,一天之内从 0 封冲到几万封,量突增本身就是风险信号,正确做法是分几天逐步放量,先发给活跃、退信率低的收件人。
六、查出问题之后,按这个顺序修
很多人的修复动作是乱的,先改代码、后换 IP,结果一直不见好。建议按下面的顺序来:
1. 先换出口 IP。如果 IP 已经在黑名单里,配置改得再漂亮也发不出去信、过不了验证。先把业务切到干净的独享 IP 上,止住损失。
2. 再修发信配置。把 SPF、DKIM、DMARC、PTR 一次性配齐,别只配一半。
3. 然后压频率。降并发、加随机间隔、错峰执行,让行为曲线看起来像正常用户。
4. 最后走申诉。确实被误收录的,按反垃圾组织的要求提交解封申请,同时保留修复证据。
5. 进入观察期。通常需要持续一到两周的干净记录,评分才会明显回升,这期间千万不要再触发异常行为。
七、长期方案:别让 IP 信誉成为业务的随机故障
把信誉检测当成一次性工作是没用的,因为只要你还在用共享出口,今天干净明天就可能被邻居弄脏。更稳的做法是把出口 IP 变成可控资产。
天启HTTP 提供的是国内 HTTP/HTTPS/SOCKS5 代理服务,走的是独享代理 IP 的路子——IP 只分配给你自己用,不会出现几十个人共用同一个出口、互相拖累信誉的情况。对于需要稳定出口的业务,比如数据采集、多店铺后台管理、批量注册与功能测试,独享 IP 的意义不只是"能用",而是这次能跑通,下次还能跑通。对于有固定出口需求的场景,也可以选择静态代理,让长期使用的 IP 保持同一身份,更利于积累正向记录。
配合前面的检测方法,日常可以这样做:新接入的 IP 先查一遍黑名单和 PTR,通过之后才投入业务;运行过程中按周抽样复查,发现异常立即切换。这样 IP 信誉就不再是"玄学",而是能监控、能替换的常规指标。
常见问题
Q:IP信誉分到底在哪儿查?有没有一个统一的查询入口?
没有统一入口。实际操作是分项查:用 DNSBL 类查询比对黑名单,用 PTR 反查看反向解析,用 DNS TXT 记录查 SPF/DKIM/DMARC,再结合自己的请求或发信日志看退信率、验证码触发率。三部分都过一遍,才是一份完整的体检报告。
Q:黑名单查询显示没被收录,为什么还是被网站拒绝?
黑名单只是其中一环。很多平台用的是自己的风控模型,会看这个 IP 的历史注册量、请求频率、C 段整体情况,这些不会对外公开。遇到这种情况,优先换一个干净的独享 IP 做对照测试,如果换了就正常,基本可以确定是 IP 侧的问题。
Q:共享代理和独享代理在信誉上差多少?
差别很大。共享出口的历史行为不可控,你无法知道上一个使用者拿它做了什么;独享出口的行为记录基本等于你自己的业务记录,可控、可追溯、可修复。对信誉敏感的业务,独享是前提不是加分项。
Q:邮件进了垃圾箱,是不是换个 IP 就好了?
不一定。如果 SPF、DKIM、DMARC 和 PTR 没配好,换再干净的 IP 也照样进垃圾箱。正确顺序是先补齐发信配置,再检查 IP 是否被收录,最后控制发信量和退信率。
Q:IP 被收录之后,还能恢复吗?
可以,但要时间。属于误判的可以按流程申诉解封;属于确实有异常行为的,需要先停止相关行为、换掉出口、修正配置,然后持续保持一到两周的干净记录,评分才会慢慢回升。
Q:天启HTTP 的 IP 能保证百分百不进黑名单吗?
没有任何服务商能给出这种承诺,因为信誉会随着使用行为变化。天启HTTP 提供的是独享的国内代理 IP,能避免"被别人的行为拖累"这类最常见的问题;接入后仍建议按文中方法定期自查,把风险控制在早期。


