为什么"能连上"不等于"能用"
挑代理IP的时候,很多人只看两个指标:能不能连上、延迟多少毫秒。但真跑起业务来,问题一个接一个——验证码弹个不停、账号莫名被限流、接口动不动返回 403。代码没改,参数没变,问题往往出在代理出口IP的纯净度上。
所谓出口纯净度,指的是这个IP在目标网站眼里有多"干净"。同样是能用的IP,有的看起来就是一个普通家庭或企业宽带用户,有的则明晃晃地写着"我是代理服务器,还是一台乱开端口、进过黑名单的代理服务器"。后者的结局,就是被风控、被拦截、被要求人机验证。
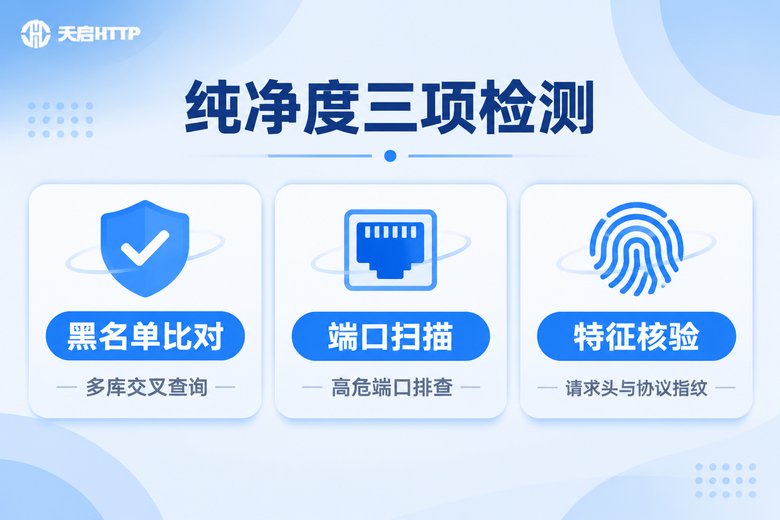
要判断一个IP干不干净,行业里通用的做法是过三关:黑名单检测、开放端口扫描、代理特征识别。下面把这套检测流程拆开讲清楚,顺手给你可以直接跑的代码。
纯净度到底在检测什么
三关分别对应三种不同层面的"身份暴露":第一关查历史,看这个IP以前有没有干过坏事、有没有被记在黑名单上;第二关查现状,看这台机器上是不是把代理端口明着摆在公网上;第三关查细节,看请求发出去的时候,HTTP头、协议指纹里有没有藏不住的马脚。
三关都过了,才算是一个真正意义上的干净出口。只过一关两关的IP,在轻量场景里可能还能凑合,一旦碰上有点成色的风控系统,掉线、封号、限流就都来了。
第一关:黑名单检测——先看这个IP有没有"前科"
黑名单不是一个库,而是一堆库。常见的有反垃圾邮件类的公开黑名单、滥用行为记录库、风险IP评分库,另外很多风控厂商还有自己维护的IP信誉库。一个IP如果长期被用来做高频采集、批量注册、撞库这类操作,迟早会被收进这些库。
检测的关键在于多库交叉比对,而不是查一个地方就下结论。有的IP在A库是干净的,在B库已经被标成高危;有的IP今天干净,过两天就进了库。所以合理的做法是:同一个IP在不同时间点重复查几次,把结果记录下来,而不是只查一次。
还有一点容易忽略:查黑名单本身也是有频率限制的。同一批IP短时间内高频查询,容易被查询接口限流,反而拿不到准确结果。建议分批、错峰、错开接口。
第二关:开放端口扫描——暴露的端口就是身份说明书
如果目标网站看到你的出口IP上,3128、8080、1080、8888、9000 这几个端口齐刷刷开着,基本不用再猜了,这就是一台代理服务器。同理,22、3306、6379 这类管理端口对外暴露,也会让这个IP背上一堆风险标签。
所以端口检测要做两件事:一是看常见代理端口有没有开着,二是看有没有不该暴露的服务端口。前者判断"是不是代理机器",后者判断"是不是一台被滥用的机器"。
扫描要克制:只扫自己拿到的代理IP,只扫常用的十几个端口,单线程或低并发,超时设短一点。扫别人家的地址段既没意义,也不礼貌。
import socket

PORTS = [80, 443, 1080, 3128, 8080, 8888, 9000, 22, 3306, 6379]

def scan_ports(ip, timeout=1.5):
    """返回该IP上对外开放的端口列表"""
    opened = []
    for port in PORTS:
        s = socket.socket()
        s.settimeout(timeout)
        try:
            s.connect((ip, port))
            opened.append(port)
        except Exception:
            pass
        finally:
            s.close()
    return opened

# 出现 3128 / 8080 / 1080 等端口,基本可以判定为代理机器
print(scan_ports("1.2.3.4"))
第三关:代理特征识别——最容易被忽略的一环
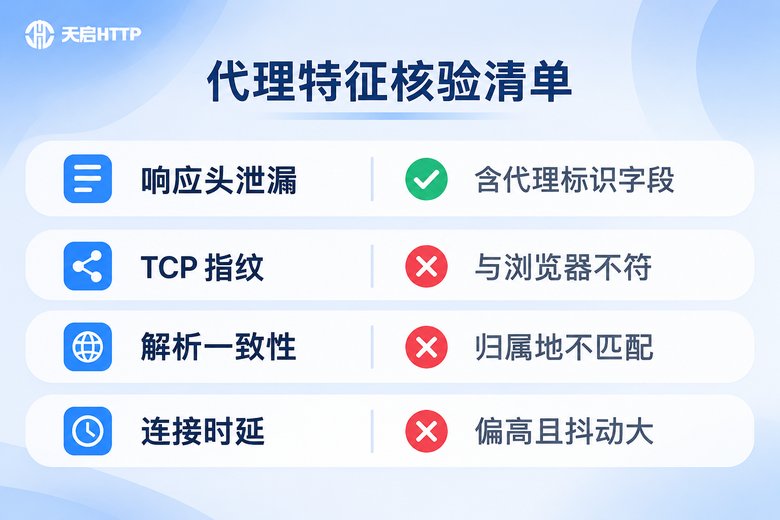
前两关查的是"外部画像",这一关查的是"发出去的数据本身"。很多代理IP黑名单干净、端口也收敛了,但一发起请求就露馅,问题都出在细节上:
响应头泄漏。常见的有 Via、X-Forwarded-For、Proxy-Connection、Forwarded 这些字段。正常浏览器不会带这些头,带了等于自己承认走了代理。
协议指纹不匹配。请求头里宣称是 Chrome,但TCP握手参数、TLS指纹、Header 顺序却是一台脚本客户端的特征,这种矛盾最容易被识别出来。
归属地自相矛盾。IP显示在某个城市,时区、语言偏好、解析结果却指向别处,这类不一致同样会被打分。
时延特征异常。正常宽带用户的响应时间分布是有规律的,而经过多次转发的代理往往延迟偏高、抖动明显,这个也能被当成参考信号。
四步跑完一次完整检测
把三关串起来,就是一套可执行的检测流程:先采集样本,再查黑名单,然后扫端口,最后核验请求特征,最后汇总成一个纯净度评分。整个过程对单个IP来说通常几秒钟就能跑完。
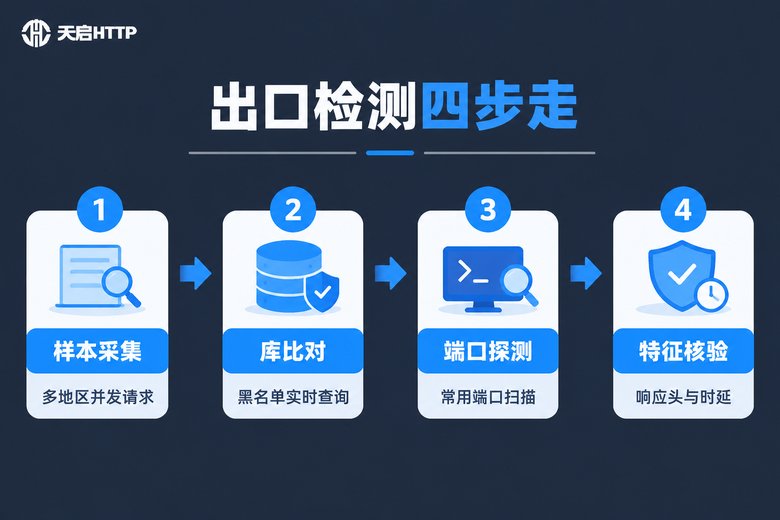
第一步做样本采集时,建议从多个城市节点分别发起请求,因为同一个IP在不同地区线路上的表现可能完全不一样。采集时顺手把响应头、耗时、返回的出口IP都记录下来,后面几步会用到。
import requests

def check_exit(proxy, echo_url="https://httpbin.org/get"):
    """检测单个代理出口的特征泄漏与时延"""
    proxies = {"http": "http://%s" % proxy, "https": "http://%s" % proxy}
    try:
        r = requests.get(echo_url, proxies=proxies, timeout=8)
    except Exception as e:
        return {"proxy": proxy, "ok": False, "error": str(e)}

    data = r.json()
    headers = {k.lower(): v for k, v in data.get("headers", {}).items()}
    leak_keys = ["via", "x-forwarded-for", "proxy-connection", "forwarded"]
    leaks = [k for k in leak_keys if k in headers]

    return {
        "proxy": proxy,
        "ok": True,
        "exit_ip": data.get("origin"),
        "leak_headers": leaks,                       # 为空说明没泄漏
        "latency_ms": int(r.elapsed.total_seconds() * 1000),
    }

# 实际使用时把 echo_url 换成你自己的回显接口即可
print(check_exit("1.2.3.4:8080"))
第三步和第四步之间建议留一点间隔,不要对同一个IP连续高频探测,否则你自己的检测行为本身就会给这个IP增加风险记录。
检测结果怎么读:一张表看懂
拿到各项数据之后,可以直接对照下面这张表做判断。三项全部落在"正常"一栏的IP,才建议投入到对稳定性要求高的业务里。
| 检测项 | 正常表现 | 异常信号 | 处理建议 |
|---|---|---|---|
| 黑名单状态 | 主流库均为干净 | 命中两个以上库 | 直接弃用,不做二次利用 |
| 开放端口 | 仅 80 / 443 对外 | 3128、8080、1080 等暴露 | 降级到低敏感场景使用 |
| 响应头泄漏 | 无 Via、XFF 等字段 | 出现任一代理标识头 | 更换出口,或联系服务商换线路 |
| 连接时延 | 稳定、抖动小 | 忽高忽低,明显偏大 | 排查线路,考虑换节点 |
| 归属地一致性 | 与业务要求地区一致 | 地区对不上或频繁跳变 | 使用固定地区出口 |
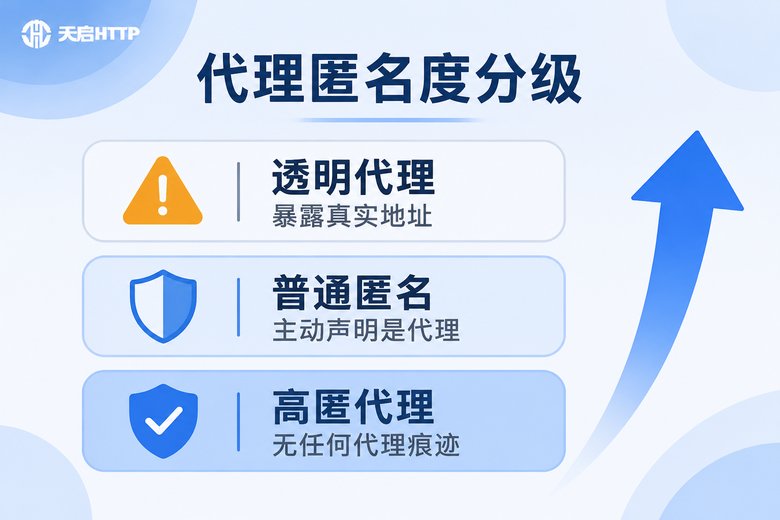
另外还有一个概念值得分清:代理的匿名程度通常被分成三级。透明代理会把你的真实地址一起带出去,等于白用;普通匿名代理会承认"我是代理",只是不暴露你的真实IP;只有高匿代理,在请求特征上和普通用户没有明显差别。做正经业务,要用的必然是第三级。
与其反复检测,不如源头就用干净的出口
检测流程的价值在于把不合格的IP筛掉,但筛掉的成本也是成本。如果你的IP池本身质量参差,每天大量时间就耗在检测和换IP上,业务节奏全被打乱。
比较省事的思路是从源头控制:选一个本身就在做出口治理的服务商。天启HTTP 是国内面向业务场景的代理IP服务商,提供 API 提取、隧道代理、独享 IP 等接入方式,出口节点覆盖国内多个城市。它的产品设计里有几处正好对应上面这三关:
一是出口收敛,把不必要的服务端口关掉,减少"一看就是代理机器"的特征;二是高匿转发,转发过程中不额外附加暴露身份的头信息;三是固定地区出口,让IP归属和业务地区对得上,避免归属地矛盾带来的风险分。
配合 API 提取方式,可以把纯净度检测做成定时任务,按批次抽检、按结果淘汰,形成一套自己的IP质量台账。对新接入的IP先小流量试探,观察一段时间没有异常再放大流量,这样比一次性全量切换稳妥得多。
常见问题
Q:检测一次就够了吗?
不够。IP的状态是动态变化的,今天干净不代表下周还干净。建议把检测做成周期性任务,对高价值业务使用的IP保持每周至少一次的抽检频率。
Q:黑名单查不到记录,是不是就代表IP干净?
不代表。黑名单只是第一关,端口暴露和代理特征泄漏同样会触发风控。三关都过,结论才可靠。
Q:为什么我的IP延迟不高,还是被拦截?
延迟低只是网络层面的表现,和身份识别是两回事。响应头里带了代理标识、协议指纹和声称的浏览器不一致,都会导致被拦,和快慢无关。
Q:可以自己写脚本天天扫端口吗?
可以,但只扫自己正在使用的代理IP,并且控制频率和并发。高频扫描容易被当成攻击行为,反而给IP增加风险记录。
Q:纯净度检测能完全避免被风控吗?
不能。它解决的是IP层面的问题,账号行为、请求频率、业务逻辑本身的合理性同样重要。检测是必要环节,不是万能药。
Q:天启HTTP的出口适合什么业务?
适合面向国内业务的场景,比如多店铺运营、数据采集、接口联调、批量任务处理等。业务需要固定地区出口时,可以用固定地区的线路;需要频繁切换时,用 API 提取或隧道代理更顺手。