自己动手搭一台 SOCKS 代理服务器,听起来是件很有掌控感的事:机器在自己手里,端口自己开,账号自己建,好像比买现成服务更自由。但真正踩过坑的人都明白,搭起来只要十分钟,被白嫖和被打爆往往也只要几天。问题不出在技术难度上,而出在两件最容易被跳过的事:鉴权和限速。
这篇文章就把这两件事讲清楚,顺带说说自建代理在什么情况下值得做、什么情况下不如直接用商用服务。
一、为什么很多人搭完代理就后悔
绝大多数人自建 SOCKS 代理的动机都很朴素:团队几个人要共用一个出口 IP、做多账号运营时想让不同业务走不同线路、测试环境需要一个稳定的转发入口,或者只是单纯不想被第三方服务限制并发。
于是很多人照着教程走了一遍:装好服务端程序、改好配置、开放端口、本机测试通过,收工。然后就会出现下面几种情况:
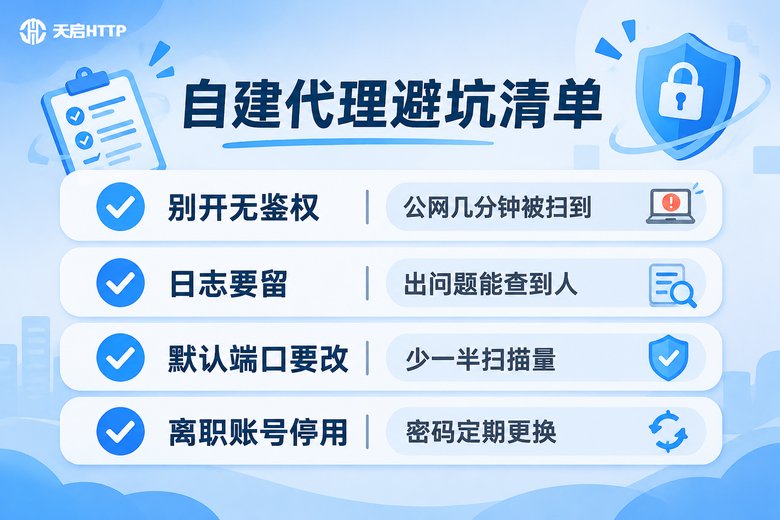
第一种,端口被扫描到。公网上的端口扫描是全天候自动进行的,一个开放的无鉴权 SOCKS 端口,从上线到被扫描器发现,通常以分钟计。发现之后就是被当作免费跳板用,你的机器、你的带宽、你的 IP 信誉,全都替别人打工。
第二种,被自己人跑满。一个账号开了几百个并发连接,把出口带宽吃干净,其他人全部卡成幻灯片。你以为是线路问题,其实是没人限速。
第三种,出了问题查不到人。没有日志、没有账号区分,某个 IP 因为异常请求被目标站点封掉,你连是谁干的都不知道。
这三种情况的共同点,都是上线时没有做准入控制和资源约束。所以真正该花时间的地方,是搭完之后的那两个配置段落。
二、鉴权:三种方式,按场景选,能用就都上
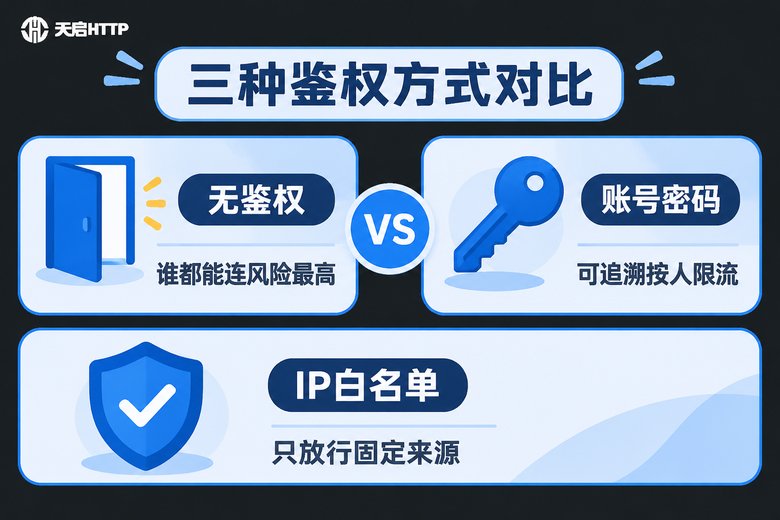
SOCKS5 协议本身是支持用户名密码认证的,这一点比很多人想象的要完善。实际落地时,常见的选择有三种,安全性和管理成本差别很大。
| 鉴权方式 | 安全性 | 管理成本 | 适合场景 |
|---|---|---|---|
| 无鉴权 | 低 | 最低 | 本机调试、纯内网、容器之间 |
| 用户名 + 密码 | 中高 | 中 | 团队共用、多人多账号、需要按人限流 |
| IP 白名单 | 高 | 中 | 固定办公出口、服务器之间互调 |
| 账号密码 + IP 白名单 | 最高 | 较高 | 对安全和可追溯性都有要求的业务 |
给几点实操建议:
1. 只要端口暴露在公网,就必须开鉴权。没有例外。所谓"我把端口改成不常见的数字就安全了"是典型的自我安慰,端口扫描器扫的是全端口段。
2. 一个使用方一个账号。不要所有人共用一个账号密码。分开账号才能做按人限速、按人看日志、离职即停用。这是后面限速能落地的前提。
3. 密码要长且随机。代理账号经常被暴力尝试,短密码撑不住。生成一串 20 位以上的随机字符,存在密码管理器里,比记一个"好记的密码"重要得多。
4. 能用白名单就叠加白名单。如果使用方的出口 IP 是固定的(比如公司宽带、云服务器),加上白名单之后,就算密码泄露,外部也用不了。
下面是一段抽象的配置示意,不同服务端程序的字段名不一样,但结构大同小异,关键是这几项都要落到配置里:
# 服务端鉴权配置(示意,字段名按你用的程序调整)
listen: 0.0.0.0:1080
protocol: socks5            # 用 SOCKS5,别用 SOCKS4

auth:
  method: username_password # 明确关闭"无鉴权"模式
  users:
    - user: team_a
      pass: 随机长串A
      max_conn: 20
    - user: team_b
      pass: 随机长串B
      max_conn: 10

allow:
  - 10.0.0.0/8              # 内网段直通,外网必须认证
三、限速:不做,一台机器能被一个人跑垮
限速经常被误解成"降低体验",其实它是给所有人保底。资源有限,没有约束的时候,先跑起来的那个人会拿走全部带宽,剩下的人只能用剩下的。
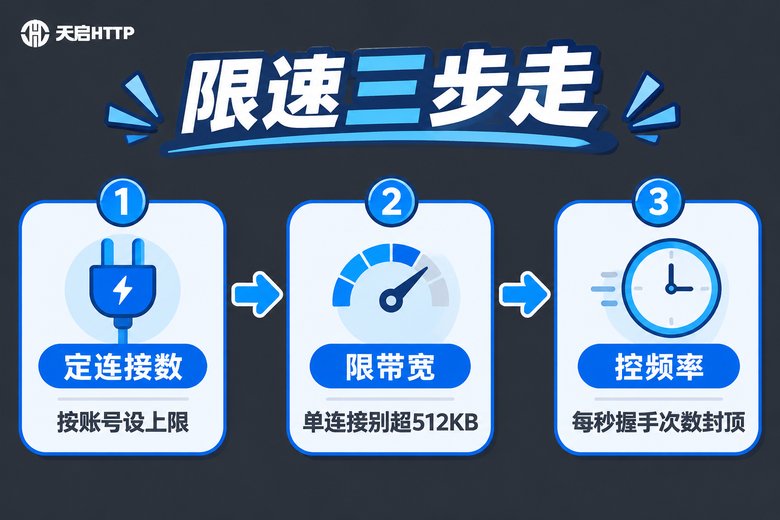
代理层面的限速,至少要管住三个维度:
连接数上限。这是最容易失控的一项。浏览器本身就会开几十个连接,加上脚本、爬取任务、多开窗口,一个账号几百连接很常见。按账号设一个合理上限,既能防止单点打满,也能避免服务端的文件描述符被耗尽。
带宽上限。分两层:单连接带宽和单账号总带宽。单连接限得低一些,防止一个下载任务吃满;单账号总带宽留足余量给其他人。
握手频率。短时间大量新建连接,比大流量更容易把服务端压垮,也更容易触发目标站点的风控。给每秒新建连接数设个天花板,是很有效的一道闸。
# 单账号限速配置(示意)
limit:
  per_user_bandwidth: 2MB/s    # 单账号总带宽
  per_conn_bandwidth: 512KB/s  # 单连接带宽
  max_connections: 20          # 并发连接数上限
  handshake_per_sec: 30        # 每秒新建连接上限
idle_timeout: 120s # 空闲连接自动回收还有两个容易被忽略的细节:空闲连接回收一定要开,否则长连接会越积越多;流量统计最好按账号记录下来,出了异常第一时间能定位到人,而不是对着一台机器猜。
四、除了鉴权和限速,这几个坑也很常见
协议版本选错。SOCKS4 只支持 TCP,不支持域名远程解析,很多现代业务跑起来会莫名其妙报错。除非有特殊兼容需求,直接用 SOCKS5。
日志开得太随意。日志是排障和追责的依据,但也别把账号密码、请求内容原样落盘。记录时间、账号、目标域名、连接时长、流量这些就够了。
默认端口不换。这不是安全措施,但能过滤掉一大批只会扫默认端口的自动化脚本,成本为零。
账号只增不减。项目结束、人员变动之后,账号还挂着。建议固定每季度清一次账号表,把不用的停掉、把密码换掉。
单机没有备份。代理服务挂了,整条业务链路就断了。如果业务对连续性有要求,一开始就要考虑双机或者可快速切换的方案。
五、自建到底划不划算:先算三笔账
把鉴权和限速都配明白了,自建代理确实能跑得很稳。但在动手之前,建议先算清楚三笔账:
第一笔,服务器成本。一台能稳定跑代理的机器,加上带宽费用,按月算是固定支出。如果只是几个人偶尔用,这笔钱花得有点冤。
第二笔,运维时间。系统更新、程序升级、日志清理、账号维护、被封了换 IP、挂了重启。这些时间成本往往被低估。
第三笔,IP 资源。这是自建最硬的短板。一台服务器只有一个固定 IP,一旦这个 IP 被目标站点限制,你能做的只有换机器。而很多业务真正需要的,是大量分散在不同地区的国内 IP 轮换使用,这一点靠自建很难解决。
所以一个比较务实的判断是:固定出口、使用人数少、长期稳定、以内部测试和团队共用为主的场景,自建合适;需要大量国内 IP、需要按次切换、需要短效或长效多种形态、不想承担运维的场景,直接用商用代理服务更划算。
天启HTTP 提供的就是这类国内代理 IP 服务,支持 SOCKS5 与 HTTP/HTTPS 协议,有短效、隧道、独享、长效静态等不同形态,可以按业务需要选择提取方式和使用时长。它的价值在于把"IP 资源"和"运维"这两件最费精力的事接过去,让你不用自己维护一堆服务器和账号表。但也要说清楚:天启HTTP 只做国内 IP,没有海外资源,也无法满足需要境外网络的场景。如果你的业务本身就在国内、需要的是分散的国内出口,这条路会比自建省心得多。
常见问题
Q:SOCKS 代理不设密码,只在内网用,可以吗?
纯内网、只对本机或内网段开放、且有防火墙限制的情况下可以。但只要这个端口能被公网访问到,哪怕只是一台云服务器上的临时调试端口,也建议立刻加上账号密码,扫描器不会给你留调试时间。
Q:限速会不会让业务变慢?
会限制峰值,但换来的是稳定。不限速的时候,一个人的大流量任务就能让所有人卡住;限速之后,每个人的速率是可预期的,整体体验反而更好。关键是阈值要按实际业务调,先观察一两周的流量曲线再定。
Q:账号密码和白名单,哪个更该先做?
先做账号密码,因为它解决的是"有没有准入"这个问题;白名单是加分项,适合出口 IP 固定的使用方。两者叠加最稳。
Q:自建代理能替代商业代理 IP 吗?
部分场景可以,但替代不了 IP 资源这一块。自建能给你的是固定的少数几个出口,商业代理服务给的是可批量提取、可切换的大量国内 IP。做多账号、做需要频繁更换出口的业务时,这两者不是一回事。
Q:搭好了但速度不理想,先查什么?
按顺序排查:服务端所在机房的带宽是否跑满、单账号限速阈值是否设得太低、连接数是否已经顶到上限、目标站点的响应是否本来就慢。把这四项分别测一遍,基本能定位到瓶颈在哪。
Q:自己搭的代理,IP 被封了怎么办?
自建单机基本只能换机器或换机房,代价不小。这也是为什么对 IP 稳定性要求高的业务,更适合用能持续提供 IP 资源的服务方来承接。