




先弄清楚:本地IP代理到底解决什么问题
很多人第一次听到“本地IP代理”,会以为是要自己搭一台服务器。其实大多数场景下,它只是在你自己的电脑上开一个本地端口,让本机的程序先把请求发给这个端口,再由这个端口把请求转出去。对外表现就是:程序以为自己在正常上网,实际上出口IP已经换成了代理IP。
这种做法特别适合下面几种情况:
1. 程序不认代理设置。有些采集脚本、桌面软件、老系统只支持最基础的网络请求,压根没有“填代理”的输入框,只能靠本地端口转发兜底。
2. 多个程序共用一个出口。浏览器、脚本、工具各自配置代理很麻烦,统一走本地一个端口,换IP只需要改一处。
3. 调试和排错方便。所有请求都经过本机端口,日志、耗时、失败原因都能统一记录。
4. 需要固定出口做业务测试。比如测试不同地区访问效果、验证IP轮换逻辑是否生效。
理解了这一点,后面的端口和转发规则就都好办了:端口解决“从哪儿进”,转发规则解决“往哪儿出、出问题怎么办”。
三种常见搭法,先选对路线
搭本地代理不是只有一条路,先按自己的需求挑一种,能省掉很多返工。
| 方式 | 大致做法 | 适合场景 | 注意点 |
|---|---|---|---|
| 本机监听 | 在本机开一个代理端口,程序直接连这个端口 | 单机使用、临时调试 | 监听的地址和端口要写对,别一上来就对外开放 |
| 端口转发 | 把一个本地端口的请求,转到另一个端口或另一台设备 | 已有代理服务,想让别的程序也能用 | 转发链越长,延迟越高,注意加上超时 |
| 上游代理链 | 本地端口收到请求后,再转发给上游代理IP | 需要不断换出口IP的采集、多账号业务 | 上游节点质量直接决定成功率,需要可用的代理IP来源 |
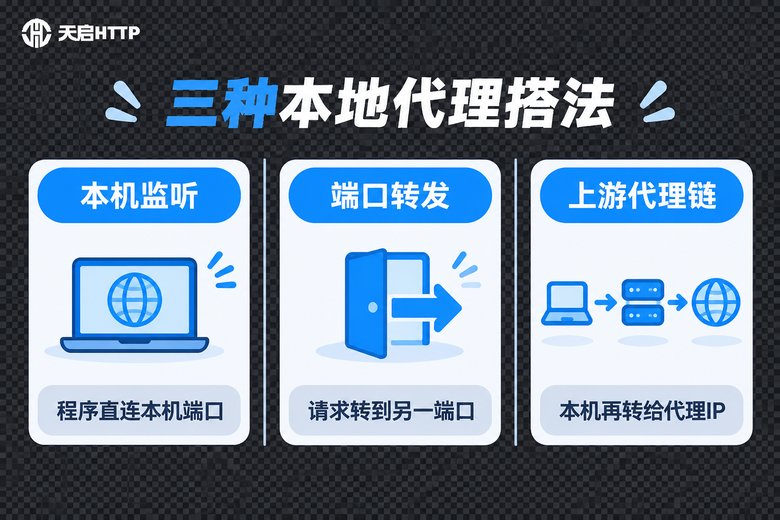
实际工作中最常见的是第三种:本机端口做“收口”,真正的出口交给专业的代理IP服务。这样本机只负责转发和规则判断,出口IP的稳定性、可用率交给服务商,职责分得比较干净。
第一步:本机端口怎么选、怎么配
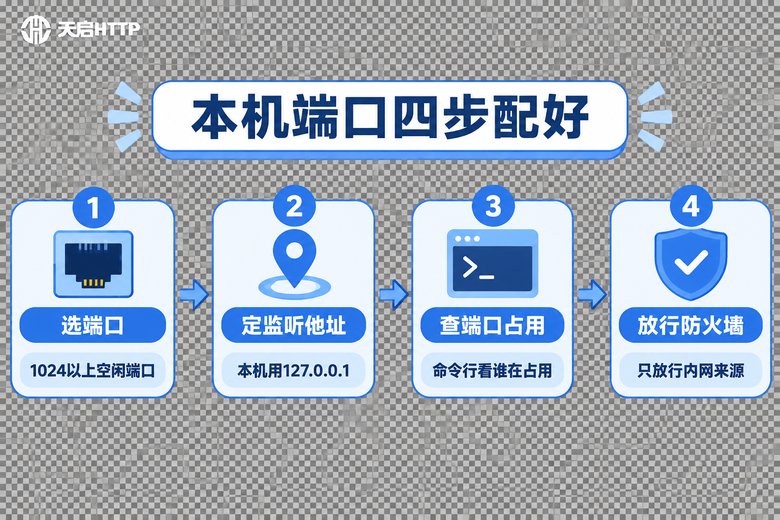
端口配置是最容易踩坑的地方,四个动作按顺序做完,基本不会出问题。
1)选端口。建议直接用 1024 以上的空闲端口,避开系统保留段。常见习惯是 HTTP 代理用 8888、SOCKS5 代理用 1080 这类好记的数字,但不要和本机已有服务撞车。
2)定监听地址。这是安全关键:
- 只给本机用 → 监听 127.0.0.1,外部设备根本连不进来;
- 要给局域网里的其他设备用 → 才监听 0.0.0.0,同时必须配合防火墙和白名单,否则等于把自己的出口对全网敞开。
3)查端口占用。启动前先确认端口没被别人占着,命令行一条就够:
# Windows 查看某端口被谁占用
netstat -ano | findstr :8888

# macOS / Linux 查看某端口被谁占用
lsof -i :8888
如果返回结果里已经有进程,要么换端口,要么先停掉那个进程,不要硬顶。
4)放行防火墙。只监听本机地址的,通常不需要额外放行;需要给内网其他机器用的,在系统防火墙里只对特定网段放行这一个端口,不要整段开放。
第二步:转发规则怎么写
端口通了只是“能连上”,真正决定好不好用的是转发规则。下面这份配置结构可以作为起点,字段名按你实际使用的转发工具调整即可:
listen:
  host: 127.0.0.1      # 只给本机用写 127.0.0.1;给内网用才写 0.0.0.0
  port: 8888           # 本机代理端口
  protocol: http       # http / https / socks5,程序支持哪个用哪个

upstream:              # 上游代理节点,一般从服务商后台或接口获取
  primary: "隧道入口地址:端口"
  backup:  "备用入口地址:端口"

rules:
  - match: "内网域名"     # 内网、本机服务走直连,别绕一圈代理
    action: direct
  - match: "default"
    action: upstream
    timeout: 10          # 单次请求超时,秒
    retry: 2             # 失败重试次数,重试时建议换节点
    rotate: per_request  # 换IP策略:每个请求 / 每个会话

auth:
  username: "你的账号"
  password: "你的密码"

access_control:
  allow:
    - 127.0.0.1
    - 192.168.1.0/24

logging:
  path: ./proxy.log
  level: info            # 建议记录出口IP、耗时、状态码
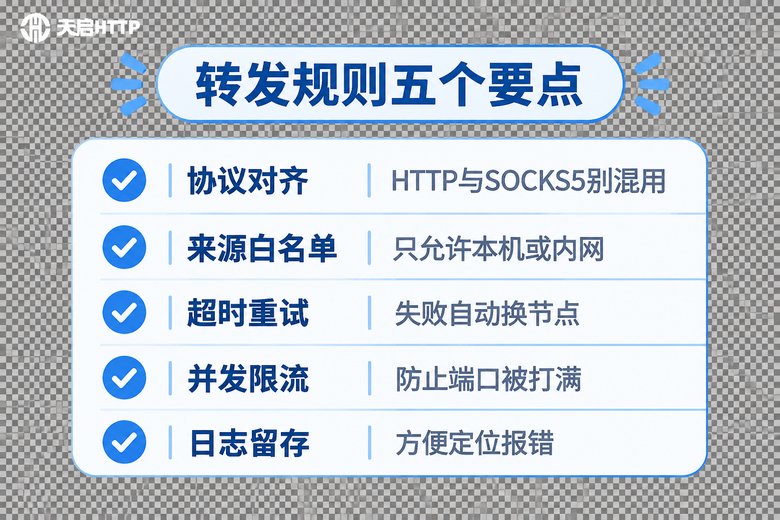
几个关键点值得单独说:
协议要对齐。程序发的是 HTTP 请求,本地却监听成 SOCKS5,就会出现“连上了但一直没反应”。不确定时优先用 HTTP/HTTPS,兼容性最好。
超时和重试必须配。不设超时,一个卡住的请求能把整个转发队列拖垮;不设重试,偶发的节点抖动会直接变成业务失败。经验值是单次超时 8~15 秒,重试 1~3 次,并且重试时换成另一个节点。
换IP策略要符合业务。需要每次请求都换的,用按请求轮换;需要保持会话连贯的(比如要登录、要连续翻页),用按会话保持,否则很容易被判定为异常操作。
一定要开日志。日志里至少记录时间、目标地址、使用的出口IP、状态码、耗时。出问题时这几列就能直接定位是“本地转发挂了”还是“上游IP不能用”。
第三步:配置完怎么验证和排错
配置保存不等于生效,按下面的顺序验证最省时间。
先测本地端口通不通:
# 直接请求一个能返回出口IP的接口,看返回的IP是不是代理IP
curl -x http://127.0.0.1:8888 http://你的IP查询接口地址

# 如果本地代理需要账号密码
curl -x http://用户名:密码@127.0.0.1:8888 http://你的IP查询接口地址
返回的如果是代理IP,说明链路已经通了;返回本机真实IP,说明程序没走代理或者转发规则没命中。
再用代码验证一遍:
import requests

# 本地代理地址,需要认证时写成 http://用户名:密码@127.0.0.1:8888
proxy = "http://127.0.0.1:8888"
proxies = {"http": proxy, "https": proxy}

resp = requests.get("http://你的目标地址", proxies=proxies, timeout=10)
print(resp.status_code, resp.elapsed)
如果程序读的是系统环境变量,也可以直接设置,让所有支持环境变量的工具统一走本地端口:
export HTTP_PROXY=http://127.0.0.1:8888
export HTTPS_PROXY=http://127.0.0.1:8888
需要让某个程序单独走代理、又不影响系统设置时,可以用启动参数指定,例如给浏览器单独开一个用户目录并指定代理:
<浏览器可执行文件> --proxy-server="http://127.0.0.1:8888" --user-data-dir="./profile-a"常见报错对照:
- 连接被拒绝:本地端口没起来,或者端口写错、协议写错;
- 407 需要认证:账号密码没配,或密码里含特殊字符没做转义;
- 502 / 504:上游节点不通或超时,检查上游地址和超时设置;
- 能连上但很慢:转发链太长、并发开太大,或者上游节点质量不行。
本机转发搭好之后,IP从哪来
本地端口和转发规则只是“管道”,管道里流的水是代理IP。自己搭的转发工具只负责搬运,它本身不生产IP。如果上游节点不稳定,本机规则配得再漂亮,业务照样会失败。
这也是很多团队的做法:本机只保留一层轻量转发,真正的出口交给国内代理IP服务商。天启HTTP 提供 HTTP / HTTPS / SOCKS5 协议的国内代理IP,支持接口提取和隧道转发,把提取到的入口地址填进上面配置里的 upstream 就能接上,本机不用改太多东西。对于需要长期稳定运行的采集、多账号管理等业务,用隧道入口比手动一个个换IP省事得多,也更适合配合“超时重试 + 自动切换节点”的规则。
需要提醒的是,天启HTTP 提供的是国内IP代理,如果你的业务面向的是境外站点,或者需要住宅类IP资源,这套方案并不适用,选型前先确认清楚自己的业务边界。
常见问题
Q:本地代理端口已经开了,程序还是不换IP?
先确认三件事:程序是否支持手动设置代理;如果只读环境变量,是否已经设置 HTTP_PROXY / HTTPS_PROXY;转发规则里是不是把目标域名误设成了直连。用 curl -x 测一下同一个地址,能区分是程序问题还是代理问题。
Q:端口被占用怎么办?
用命令行查一下是哪个进程占用,能停就停,不能停就换一个 1024 以上的空闲端口,同时记得把程序里的代理地址一起改掉。
Q:能不能让局域网里其他设备也用这个代理?
可以,把监听地址改成 0.0.0.0,并在防火墙和代理工具的白名单里只放行指定网段。千万不要在公网服务器上无认证地把端口对外开放,很容易被人当成免费跳板。
Q:HTTP 代理和 SOCKS5 代理选哪个?
网页类请求优先 HTTP/HTTPS,兼容性最好;需要转发非网页流量、或者工具只支持 SOCKS5 时再用 SOCKS5。转发工具和上游节点的协议类型要保持一致,否则会出现连接成功但没有响应的情况。
Q:转发规则里为什么要设重试?
代理IP在批量使用中难免有少量不可用,重试一次并换成备用节点,能把偶发失败挡在业务层之外。建议重试 1~3 次,超过就当作失败上报,不要无限重试。
Q:本地转发会不会拖慢速度?
本机端口转发本身开销很小,明显变慢通常来自上游节点质量、转发链过长或并发过大。可以先把并发降下来测试,如果速度恢复,说明瓶颈在并发而不是转发本身。


