




一、先弄明白:所谓的"代理本地IP"是什么
很多人在搜索框里敲下这个问题时,脑子里其实是一团模糊的印象:好像用了它,请求就能"从本地发出去"。这个理解对了一半。
所谓代理本地IP,通常指的是——你把请求交给一台部署在本地或本地区域的代理服务器,由它替你去访问目标网站。目标网站看到的是这台代理服务器的IP,而不是你家里宽带那条线的IP。因为这台代理服务器的归属地往往和你所在的城市或省份一致,所以访问起来"看起来就像一个本地用户在操作"。
这里要强调两点,不然很容易走偏:
第一,它不是真的修改了你电脑的IP,你的本机网络环境没有变,变的只是"请求出门时走的是哪个门"。
第二,它不是内网穿透工具。代理IP解决的是"出口是谁"的问题,不解决"怎么打通一个完全没有公网入口的私网"的问题——后面会细说这个边界。
理解了这两点,你就能明白它真正的价值场景在哪:调试抓包和内网/多环境联调,恰好是最典型的两个。
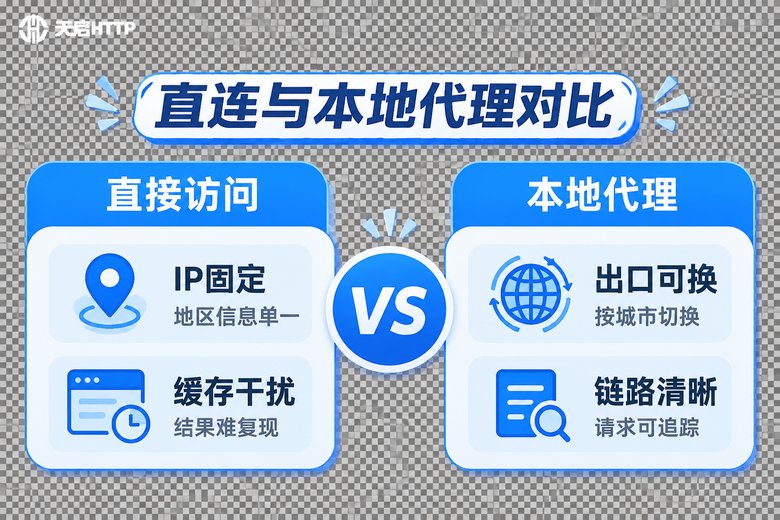
二、调试抓包:让请求"从别处发出来"
开发同学最常遇到的三个坑,本地代理IP都能直接缓解:
1. 结果复现不了。你在本地调一个接口,返回的是缓存内容;换一台机器、换一条网络,结果又不一样。原因是本机IP、运营商线路、CDN 节点都会影响返回。挂上一个干净的代理出口,请求链路变得可控,同一个问题更容易稳定复现。
2. 想模拟异地用户。有些页面会根据访问地区返回不同的内容、不同的价格、不同的库存提示。这时候用本地IP去测根本测不出来。切到目标城市的代理节点,再用抓包工具看一次完整请求,问题往往一眼就能看出来。
3. 请求头和身份信息不干净。抓包工具(比如 Charles、Fiddler 这类)只能看到本机发出的流量,但如果你同时开着好几个测试环境、好几个账号,流量全从一个IP出去,日志里根本分不清谁是谁。给不同环境配不同的代理出口,日志里一眼就能对号入座。
实操中一个常见做法是:抓包工具看"内容",代理IP控制"来源"。两者配合,既能看到请求的完整报文,又能自由指定这条报文从哪个城市的出口发出。
三、内网访问:本地代理当跳板
第二个高频场景是内网联调,但这里必须先划清边界,否则很容易白折腾。
能做的:公司内部的测试环境、后台管理系统、接口服务,如果它有公网入口(哪怕只对特定IP开放),你就可以把请求先发到一台位于公司网络一侧、或者持有白名单IP的代理服务器上,再由它转发进内网。这就是大家常说的"借一个出口跳进去"。研发在外部办公、外包团队接入、跨地域团队联调,用的都是这个思路。
做不了的:如果目标服务完全没有公网入口,只在私网里活着,那靠公网代理IP是进不去的。这种情况需要在目标内网一侧部署代理服务端,或者走专线接入。把这两件事混为一谈,是新手最常见的误区。
除了内网,还有几类"半内网"的场景也很常见:云端服务器的内网地址、多分支办公的跨区域访问、只在某个城市机房部署的灰度环境。它们的共同点是——入口存在,但要求你从特定的位置、特定的IP发起请求。这正是本地代理IP擅长的活。
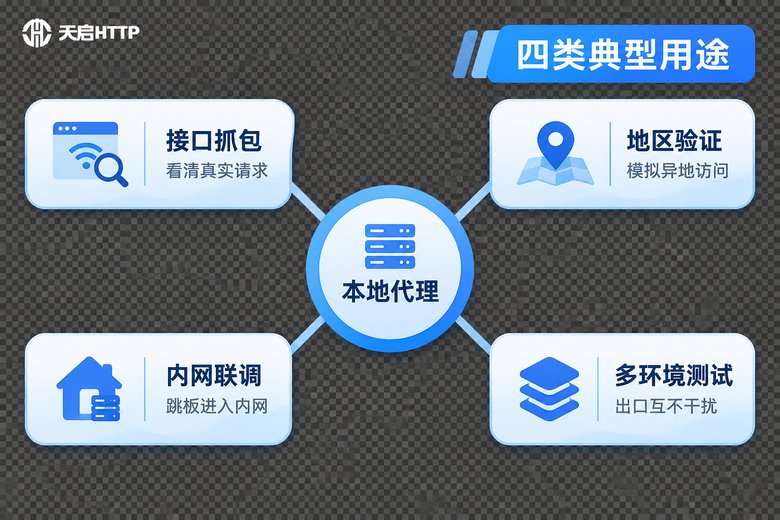
四、多环境、多账号测试里的隐藏需求
做测试的同学对这一点体会最深:一套流程跑下来,登录态、设备指纹、IP归属,任何一项"重复",都可能让测试结果失真。
举个具体的例子:你在验证一个"同城配送范围"的功能,需要用三个不同城区的账号分别下单。如果三个账号全从你办公室这一个大出口IP发请求,风控系统很可能把它们识别成同一来源,直接合并处理,你测出来的结论就是错的。给每个账号分配一个归属不同城区的代理出口,测试才跑得干净。
再比如做批量接口回归:几百个请求连续打过去,单IP很容易触发频率限制,跑到一半就断了。分散到多条代理线路上,既能跑完,也更接近真实用户的行为分布。
核心逻辑只有一句话:把"来源"变成一个可控变量,测试才有意义。
五、动手:三步把本地代理IP接进调试流程
说再多不如跑一遍。整个流程其实只有三步:拿到IP、填进程序、核对出口。
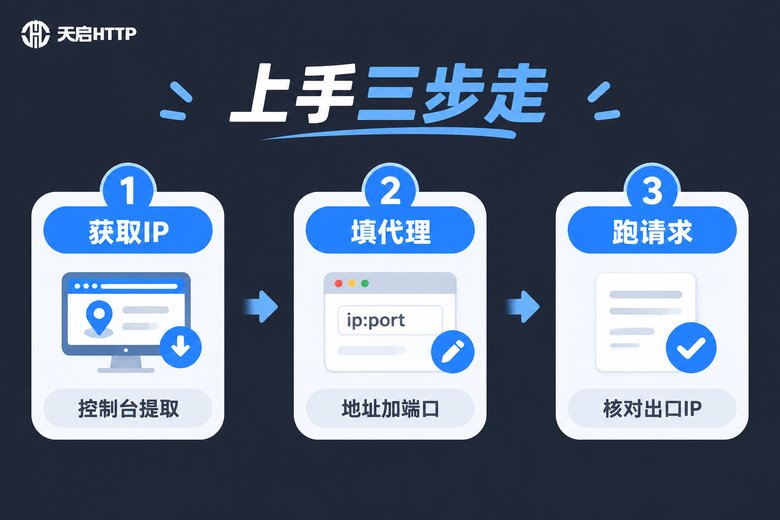
第一步,拿到一条可用的代理。在天启HTTP的控制台里生成提取链接,或者直接用账密方式拿到一条 IP:端口。具体参数以控制台实际给出的为准,不要照抄网上的示例。
第二步,用命令行验证一下。先用最简单的 curl 确认这条代理是不是通的:
# 把 账号 / 密码 / 代理IP / 端口 换成你自己的
curl -x http://账号:密码@代理IP:端口 http://myip.ipip.net
返回结果里的那个IP,就是目标网站看到的"你"。如果它和你本机的IP一致,说明代理没生效,先别往下走。
第三步,接进你的调试代码。以 Python 的 requests 为例,加上两行就够了:
import requests

proxy = "http://账号:密码@代理IP:端口"
proxies = {"http": proxy, "https": proxy}

r = requests.get("http://myip.ipip.net", proxies=proxies, timeout=10)
print(r.text)          # 打印出来的就是代理出口IP
print(r.request.headers)   # 顺便看一眼这次请求带出去的头部
如果你用的是抓包工具做中间人,记得在工具里把上游代理填成这条地址,这样抓包工具就变成了"看得见内容的中转站",而真正的出口IP由代理决定。两者职责分开,排查问题时思路会清楚很多。
六、挑选本地代理IP,重点看这几点
市面上的代理服务差别不小,做调试用途时,建议按下面几项去对:
| 关注点 | 为什么重要 | 调试场景下的建议 |
|---|---|---|
| 城市覆盖 | 决定你能不能模拟目标地区的访问 | 至少要覆盖到你业务实际落地的城市 |
| 可用率与延迟 | 直接影响调试效率,慢到超时就失去意义 | 优先选延迟稳定、掉线少的线路 |
| 协议支持 | HTTP/HTTPS 是基础,SOCKS5 在部分工具里更灵活 | 确认你的抓包工具和代码都支持 |
| 认证方式 | 账密认证和白名单各有适用场景 | 多人共用环境建议用白名单,单人调试用账密更方便 |
| 提取方式 | 能不能按需、批量拿IP | 要跑自动化脚本的,一定要有API提取 |
这里推荐一下天启HTTP。它是国内的代理IP服务商,节点覆盖国内多个城市,支持 HTTP / HTTPS / SOCKS5 协议,提供 API 提取、账密认证和 IP 白名单几种接入方式,短效和长效的线路都有,比较适合接口调试、多环境联调、地区内容验证这类工作。具体的套餐规格、可用城市和提取参数,建议直接到官网控制台查看,那里的信息最准。
需要提醒一句:天启HTTP 提供的是国内代理IP,如果你的调试对象是境外站点,它并不适用;做海外业务的话需要另外找方案,别在这上面绕弯路。
常见问题
Q:代理本地IP和"换IP软件"是一回事吗?
不完全是。换IP软件更多是给普通上网换一个出口,而调试用的本地代理IP强调可控、可指定、可追踪——你要能指定城市、能批量提取、能在日志里对上是哪条线路。目的不同,选型标准也不同。
Q:挂着代理,抓包工具还能正常用吗?
能,而且这正是推荐组合。把抓包工具设为本机的中间人,再把它的上游代理指向本地代理IP,就能同时做到"看得到报文"和"控制得住出口"。首次配置时留意一下证书信任和端口占用,基本不会有大问题。
Q:用本地代理IP能访问公司内网吗?
取决于内网服务有没有公网入口。有入口、且代理IP在白名单里的,可以借道访问;完全封闭、只在私网里运行的服务,公网代理是进不去的,需要在网络一侧另做部署。先确认这一点,能省掉很多无效调试。
Q:为什么代理IP用一会儿就失效了?
短效代理本身就有时长限制,这是设计如此,不是故障。做长时间挂机测试时,建议改成"取一条、验一条、用完再取"的方式,或者在代码里做自动重取,避免请求中途掉线。
Q:调试时该选哪个城市的IP?
跟着业务走。验证地区内容、物流时效、本地服务范围,就选对应城市;只是想让请求从另一个出口发出来、避免和其他测试互相干扰,选邻近城市即可,延迟通常更友好。
Q:天启HTTP有境外节点吗?
没有,天启HTTP 专注国内代理IP服务,节点覆盖国内城市,适用于国内业务的调试、测试与数据校验场景。涉及境外访问的需求不在它的能力范围内。


