
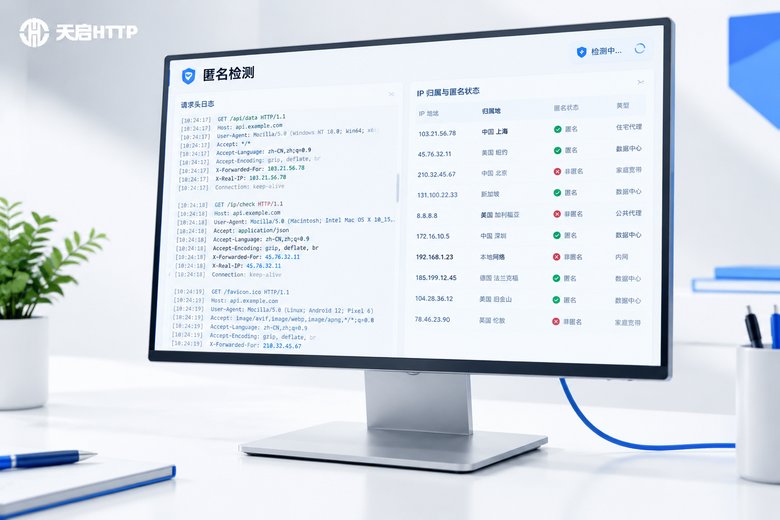
拿到一个代理IP,很多人的第一反应是"能连通就行",直到被目标网站识别、限制甚至封号,才发现手里的代理其实是透明级别,真实IP早就暴露了。匿名级别是代理IP最核心、却最容易被忽略的指标。本文用两套可落地的检测方法,请求头回显检测和DNS泄漏检测,帮你把手里代理的真实匿名水平彻底摸清楚。
一、代理匿名级别的三个档次
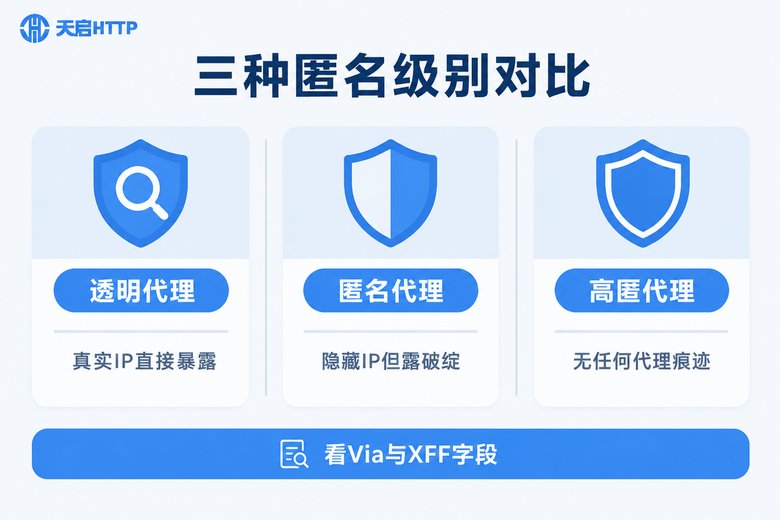
按照目标服务器能否识别出"你在用代理",代理匿名级别通常分为三档:
1. 透明代理:目标服务器既能看到你的真实IP,也能明确知道你挂了代理。这类代理一般只用于缓存加速类场景,对匿名有要求的业务基本用不上。
2. 普通匿名代理:服务器看不到你的真实IP,但能通过请求头里的特征字段判断你使用了代理。
3. 高匿代理:请求头中不带任何代理特征字段,服务器只能看到一个普通的客户端IP,无法判断你在用代理。这是数据采集、批量注册等风控敏感业务的首选。
| 级别 | 真实IP是否暴露 | 代理特征是否暴露 | 适用场景 |
|---|---|---|---|
| 透明代理 | 暴露 | 暴露 | 缓存、访问加速 |
| 匿名代理 | 隐藏 | 暴露 | 一般匿名访问 |
| 高匿代理 | 隐藏 | 隐藏 | 采集、注册等风控敏感业务 |
二、验证原理:让服务器把"看到的"告诉你
验证匿名级别最可靠的办法叫"回显检测":让一个检测服务把它收到的请求信息原样返回给你看。你挂上代理访问回显地址,服务器会返回两类关键信息:
一是来源IP(REMOTE_ADDR):服务器实际看到的连接IP。如果它显示的是代理IP而不是你的真实IP,说明至少IP层面是藏住了。
二是请求头字段:重点是 Via 和 X-Forwarded-For(常缩写为XFF)。Via通常用来标识请求经过的代理节点,XFF用来传递原始客户端的IP链路。这两个字段就是判断匿名级别的"指纹"。
| 回显结果 | 匿名级别判定 |
|---|---|
| 来源IP是代理IP,且无Via、XFF字段 | 高匿 |
| 来源IP是代理IP,但Via或XFF里出现代理IP | 普通匿名 |
| Via或XFF里出现你的真实IP | 透明代理 |
三、请求头检测四步实操
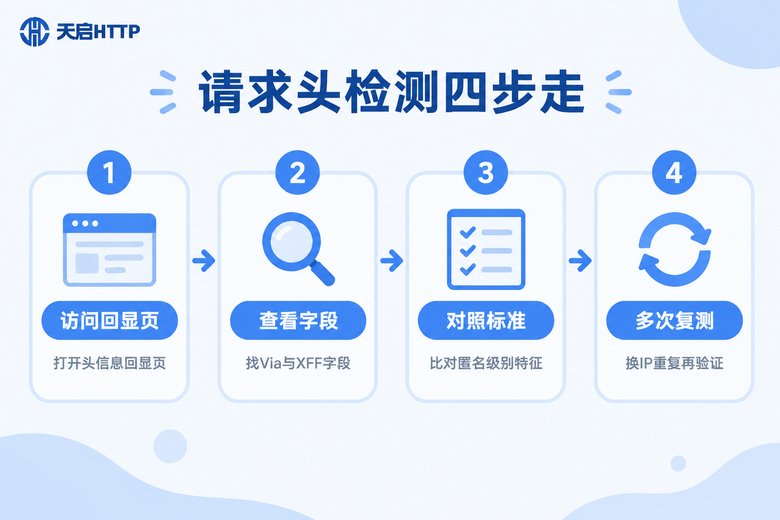
第一步:记录基准。不挂代理,先访问一次回显页,记下自己的真实公网IP,作为后续对比的参照。
第二步:挂代理复测。配置好代理后,访问同一个回显地址,拿到代理状态下的回显结果。
第三步:对比判读。按照上面的判定表,逐项核对来源IP和头部字段。
第四步:多点复测。换几个不同节点的IP重复上述流程,避免单个IP的偶然结果误导判断。
命令行方式最快捷,用curl即可:
curl https://httpbin.org/get --proxy http://代理IP:端口
# 带认证的写法
curl https://httpbin.org/get --proxy http://用户名:密码@代理IP:端口返回的JSON里重点看两处:origin 是服务器看到的IP,headers 里的 Via 和 X-Forwarded-For 是判断匿名级别的关键字段。
习惯用Python的话,可以这样批量验证:
import requests

proxies = {
    "http": "http://用户名:密码@代理IP:端口",
    "https": "http://用户名:密码@代理IP:端口"
}

r = requests.get("https://httpbin.org/get", proxies=proxies, timeout=10)
data = r.json()
print("服务器看到的IP:", data["origin"])
print("请求头信息:", data["headers"])结果判读要点:origin是代理IP且headers里没有Via和X-Forwarded-For,就是高匿;origin是代理IP但Via或XFF里出现代理IP,是普通匿名;XFF里出现你的真实IP,就是透明代理,直接淘汰。
四、DNS泄漏检测:别让解析记录出卖你
很多人只验证了请求头,却忽略了一个隐蔽的漏洞,DNS泄漏。HTTP请求走了代理,不代表域名解析也走了代理。多数程序默认用本地运营商的DNS完成解析,这些解析记录里带着你的真实网络环境。目标网站如果做风控,完全可以通过DNS解析特征,把"代理访问"和你的"真实环境"关联起来。
检测步骤如下:
第一步:基准记录。直连状态下在命令行执行 nslookup www.baidu.com,记下应答的DNS服务器地址;也可以用 ipconfig /all 查看本地DNS配置。
第二步:挂代理访问在线检测页。搜索"dns leak test"可以找到多个在线DNS泄漏检测站点,挂上代理后访问,页面会列出它观察到的DNS服务器及其归属地。
第三步:对比判断。如果列出的DNS是你本地城市的运营商DNS,说明解析没走代理,存在泄漏;如果DNS出口与代理IP同城或同运营商区域,基本可以判定正常。
第四步:命令复核。挂代理状态下再跑一次 nslookup,对比两次应答的DNS服务器是否发生变化,与页面结果互相印证。
nslookup www.baidu.com
# 记录 Non-authoritative answer 上方显示的 DNS 服务器地址
# 直连与挂代理各执行一次,对比差异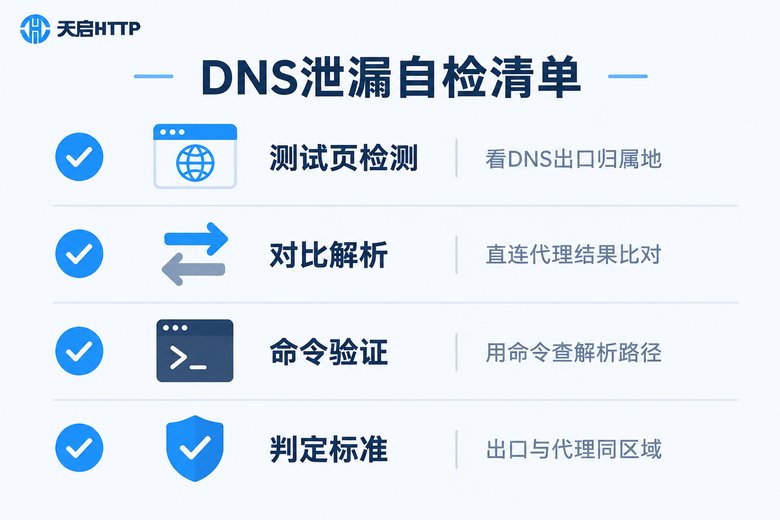
五、检测不过关怎么办?对症处理
测出透明级别:直接淘汰。透明代理只适合缓存加速类场景,任何需要隐藏身份的业务都不要用。
测出普通匿名:对匿名要求不高的业务可以凑合用;涉及账号安全、批量操作的业务建议升级为高匿。
存在DNS泄漏:优先让DNS解析跟随代理通道走,程序层面可以强制指定解析方式,避免本地DNS抢先应答。
头部残留字段:如果确认代理是高匿但回显仍有Via或XFF,先排查本地环境,某些浏览器插件、爬虫框架会自动附加X-Forwarded-For,关掉再测。
六、从源头省事:直接选高匿代理
与其反复检测再淘汰,不如一开始就用高匿代理。以国内代理服务商天启HTTP为例,其自建机房,提供高匿名的HTTP/HTTPS/SOCKS5代理,IP资源覆盖国内多个城市,拿到手后按本文流程抽检一遍即可放心使用。需要提醒的是,天启HTTP只提供国内IP资源,如果你的业务目标站点在海外,需要另行选择支持海外节点的方案。
建议把这套检测固化成验收流程:小批量抽样 → 请求头回显测试 → DNS泄漏检测 → 确认过关再放量。花十分钟做抽检,远比业务跑一半被风控返工划算。
常见问题
Q: 我用的是高匿代理,为什么回显页还是能看到Via字段?
大概率是本地环境附加的。某些浏览器插件、HTTP库或加速软件会自动往请求里加头部字段。先关闭这些程序再测;如果干净环境下仍有,说明该代理并非真正高匿,建议更换。
Q: DNS泄漏一定有风险吗?
对风控敏感的业务(如批量注册、数据采集)风险不小,目标方可以通过解析记录关联你的真实网络环境。普通浏览场景影响相对小,但既然做了匿名,建议一并检测,别留短板。
Q: 回显站点打不开或很慢怎么办?
可以自建回显接口,任何能返回请求头的后端服务都行。自建的好处是结果完全可控,还方便写成脚本批量验证代理池。
Q: 高匿代理能保证100%不被识别吗?
高匿解决的是IP和请求头层面的暴露问题,但目标方仍可能通过行为特征、设备指纹等其他维度做分析。高匿代理配合合理的请求频率和正常的业务行为,才是完整的稳妥方案。
Q: 天启HTTP的IP到手后还需要自己检测吗?
建议做。任何代理服务到手后,按本文流程抽检几个IP的请求头和DNS表现,确认无误再上业务,是成本最低的风控习惯。