
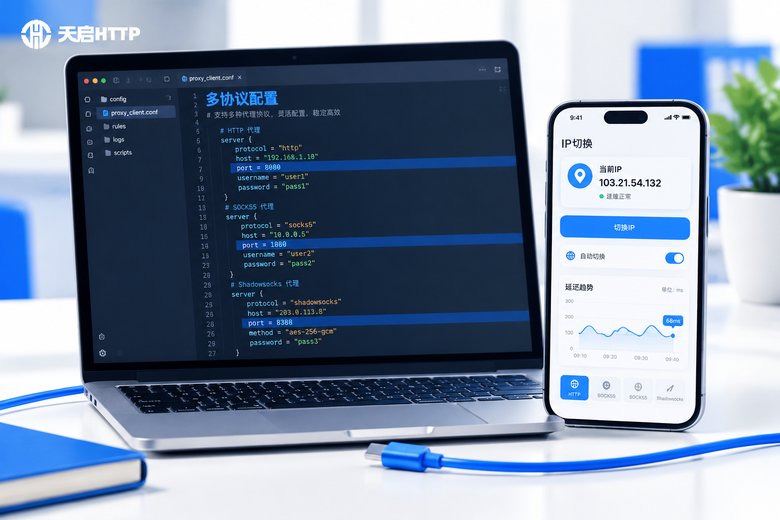
很多朋友拿到代理IP之后,第一反应是打开客户端手动填一遍:填IP、填端口、填账号密码,能连上就行。可一旦协议多了、账号多了、业务线多了,手动填的方式很快就会乱成一团。这时候,一份写得清楚的代理客户端配置文件,就是效率的分水岭。这篇文章就用大白话讲清楚:配置文件到底怎么写,多协议怎么共存,多账号怎么管理才不乱。
一、配置文件的核心结构:四个字段缺一不可
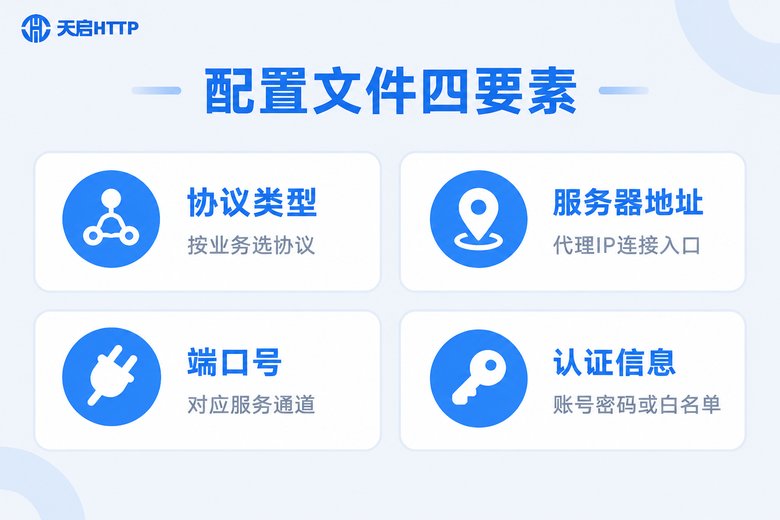
不管你用的是哪种客户端,代理配置文件的骨架都是一样的,核心就四个字段:
1. 协议类型:告诉客户端用哪种方式连接代理服务器,常见的有 HTTP、HTTPS、SOCKS5。
2. 服务器地址:也就是代理IP,是客户端建立连接的入口。
3. 端口号:同一台服务器上可能跑着多种服务,端口用来区分你到底要连哪一个。
4. 认证信息:要么是用户名加密码,要么是提前绑定好的IP白名单,用来证明你有权使用这个代理。
# 最基础的单节点配置(INI 风格)
[proxy]
protocol = http
server   = 123.45.67.89
port     = 8080
username = your_account
password = your_password
这四个字段的关系可以这样理解:协议是"语言",地址是"门牌",端口是"房间号",认证是"钥匙"。任何一个写错,客户端都会直接报连接失败。排查问题时也建议按这个顺序逐项核对,绝大多数连接错误都出在这四个字段上。
另外要注意认证方式的选择:账号密码认证适合经常换设备、换网络环境的场景;白名单认证适合设备固定、追求便捷的场景。两种方式在服务商后台通常只能二选一,配置文件里同时写两套,反而可能互相冲突。
二、多协议怎么写:让 HTTP、HTTPS、SOCKS5 共存
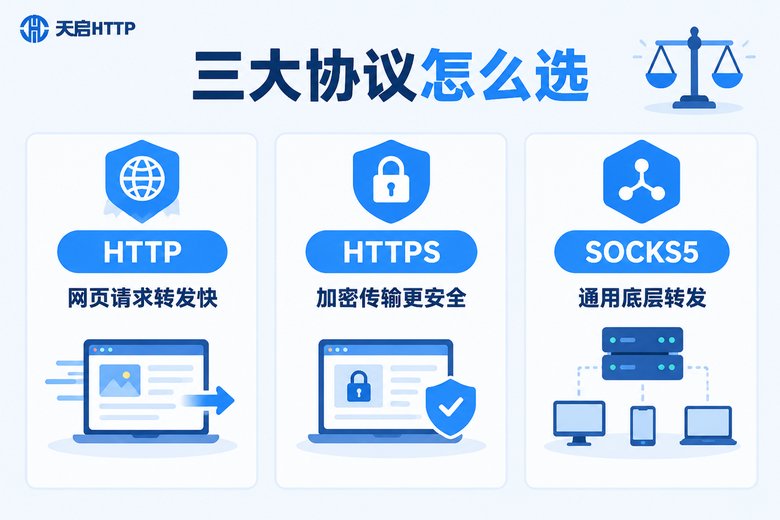
为什么要配多协议?因为不同业务对协议的需求不一样:普通的网页请求和数据抓取,HTTP 协议就够用;涉及登录态、需要加密传输的请求,走 HTTPS 更稳妥;而有些桌面工具不挑应用层协议、需要更底层的通用转发,那就得用 SOCKS5。
主流客户端都支持在同一个配置文件里写多个协议节点,用名称区分即可。下面是一份 YAML 风格的多协议配置示例:
# 多协议共存配置示例(YAML 风格)
proxies:
  - name: "web-http-node"        # 日常抓取用
    type: http
    server: 123.45.67.89
    port: 8080
    username: account_a
    password: pass_a

  - name: "web-https-node"       # 加密请求用
    type: https
    server: 123.45.67.89
    port: 8443
    username: account_a
    password: pass_a

  - name: "tool-socks5-node"     # 客户端工具用
    type: socks5
    server: 123.45.67.90
    port: 1080
    username: account_a
    password: pass_a
写多协议配置时,有三个细节最容易踩坑:
第一,协议和端口必须匹配。HTTP 和 SOCKS5 的服务端口通常不一样,拿 HTTP 的端口去连 SOCKS5,必然握手失败。
第二,name 命名要有规律。建议用"业务-协议-用途"的格式,比如 task-http-crawl,后期在客户端里切换节点时一眼就能认出来。
第三,按业务挂载协议。不要让所有流量都挤在同一个节点上,抓取任务走 HTTP,登录请求走 HTTPS,桌面工具走 SOCKS5,各走各的通道,稳定性会好很多。
| 协议 | 典型场景 | 是否支持账号密码认证 |
|---|---|---|
| HTTP | 网页抓取、普通请求转发 | 支持 |
| HTTPS | 带加密、登录态的请求 | 支持 |
| SOCKS5 | 客户端工具、更底层的通用转发 | 支持 |
三、多账号多IP管理:三套方法让配置不再乱
协议解决的是"怎么连",账号管理解决的是"谁在连"。当你手上有多个账号、每个账号要绑定不同IP时,配置文件的管理方式直接决定了出错的概率。下面三套方法,按团队规模从轻到重排列。
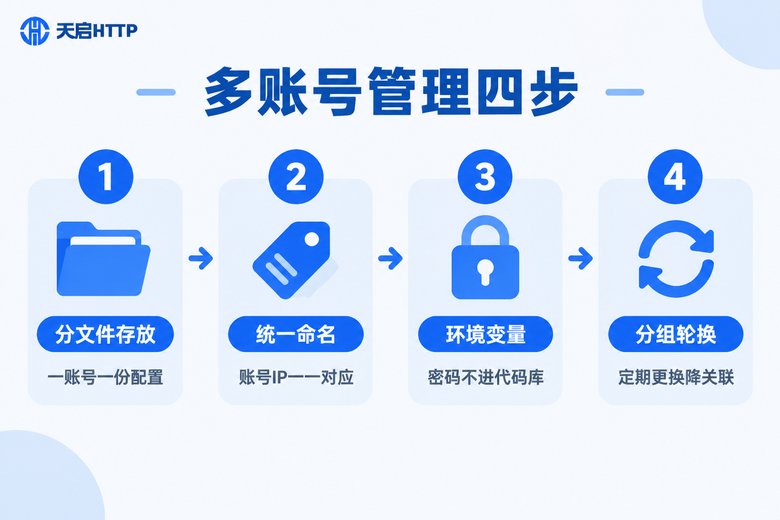
方法一:一个账号一份配置文件。最简单也最可靠的办法。给每个账号单独建一个配置文件,文件名直接带上账号标识,比如 account01-http.yaml、account02-socks5.yaml。切换账号就是切换文件,物理隔离,永远不会串。
方法二:环境变量 + 主配置引用。账号密码不直接写进配置文件,而是放在环境变量或独立的密钥文件里,主配置只留引用。这样即使配置文件要发给别人看、要提交到代码仓库,敏感信息也不会跟着泄露。
# 密钥单独存放(.env 文件,不要提交到代码仓库)
ACCOUNT01_USER = account_a
ACCOUNT01_PASS = pass_a
ACCOUNT02_USER = account_b
ACCOUNT02_PASS = pass_b

# 主配置文件里只写引用
proxies:
  - name: "account01-node"
    type: http
    server: 123.45.67.89
    port: 8080
    username: ${ACCOUNT01_USER}
    password: ${ACCOUNT01_PASS}
方法三:按业务分组 + 定期轮换。账号多了以后,建议在配置里按业务建分组:同一类业务的账号放在同一个组里,组内绑定不同的代理IP,并定期更换。这样即使某个账号出了问题,影响范围也被限制在组内,不会波及全部业务。
| 管理方式 | 适合规模 | 优点 | 注意点 |
|---|---|---|---|
| 一账号一文件 | 个人、小团队 | 物理隔离、不易串号 | 文件多,要配合命名规范 |
| 环境变量引用 | 有代码仓库的团队 | 密钥与配置分离、更安全 | 变量名要统一维护 |
| 业务分组轮换 | 账号较多的成熟业务 | 风险隔离、IP利用率高 | 需定期检查IP可用性 |
四、常见坑与排查清单
配置文件写完不等于万事大吉,下面这几个坑,几乎是每个新人都踩过的:
坑一:协议与端口不匹配。表现是连接直接超时。回到服务商后台核对协议说明,确认这个端口对应的是 HTTP 还是 SOCKS5。
坑二:认证方式冲突。后台开了白名单,配置文件里又填了账号密码,客户端可能优先走其中一种导致失败。二选一,保持前后一致。
坑三:密码明文提交到代码仓库。配置文件一旦进了公共仓库,密码等于公开。用环境变量或密钥文件管理,并把密钥文件加入忽略列表。
坑四:多账号共用同一个IP。这是多账号管理里风险最高的做法。每个账号绑定独立IP,是降低关联风险的基本功。
排查连接问题,一行命令就够了:用 curl 指定代理发起一次请求,看返回的IP是不是代理IP。
# 用 HTTP 代理测试
curl -x http://account_a:pass_a@123.45.67.89:8080 http://httpbin.org/get

# 用 SOCKS5 代理测试
curl -x socks5://account_a:pass_a@123.45.67.90:1080 http://httpbin.org/get
如果返回结果里的IP是代理IP本身,说明配置已生效;如果超时或返回本机IP,就回到协议、地址、端口、认证四个字段逐一核对。
五、选对服务商,配置文件能省一半心
其实配置文件写得累不累,很大程度上取决于代理商给你的接入信息全不全。以天启HTTP为例,它是国内的代理IP服务商,支持 HTTP、HTTPS、SOCKS5 多协议接入,你在配置文件里写多协议节点时,直接按后台提供的接入信息填即可,不需要为不同协议单独折腾。
对做多账号管理的用户来说,天启HTTP还有两个很实用的点:一是提供 API 提取方式,可以批量拿到IP和端口,写个脚本就能自动生成配置文件,省去手动逐条填写的麻烦;二是高匿名转发,目标服务器看不到你的真实IP,多账号并行时更安心。再加上有技术文档和客服支持,遇到配置问题可以随时问,上手成本比想象中低很多。
一句话总结:配置文件负责把规则写清楚,服务商负责把资源供稳定,两头都到位,多协议多账号的管理才能真正省心。
常见问题
Q: 配置文件写好后,怎么快速验证代理是否生效?
用 curl 加 -x 参数指定代理访问一次回显IP的接口,看返回的IP是不是代理IP。是,就说明配置生效;超时就按协议、地址、端口、认证四个字段逐项核对。
Q: HTTP 和 SOCKS5 能写在同一个配置文件里吗?
能。主流客户端都支持多协议节点共存,只要给每个节点起不同的名字,按业务分别挂载即可。注意各协议的端口要按服务商后台的信息填对,不要混用。
Q: 多账号是不是必须一个账号配一个独立IP?
强烈建议这样做。多账号共用同一个IP是关联风险最高的做法,一个账号出问题容易牵连其他账号。按业务分组、组内独立IP、定期轮换,是比较稳妥的管理方式。
Q: 配置文件里的账号密码怎么保管比较安全?
把敏感信息放进环境变量或单独的密钥文件,主配置只留引用;密钥文件不要提交到代码仓库,加入忽略列表;人员变动时及时在服务商后台修改密码。
Q: 天启HTTP支持哪些协议?适合什么场景?
天启HTTP支持 HTTP、HTTPS、SOCKS5 多协议接入,适用于数据采集、多账号业务管理、客户端工具联网等国内业务场景。接入信息在后台可以直接查看,配合API提取可以批量生成配置文件,具体可以到天启HTTP官网了解详情。