
把代理IP绑定在软路由上,让全屋设备统一走同一个出口,是很多电商多店铺团队、数据采集团队常用的方案。但实际用起来经常遇到一个尴尬局面:绑定明明成功了,有的设备出口IP变了,有的设备却"纹丝不动"。先别急着怀疑代理质量,绝大多数情况问题出在路由规则和DNS上。这篇文章带你按顺序排查,把每一台"不生效"的设备找出来。
一、先搞懂原理:流量到底是怎么走的
软路由绑定代理后,一条正常的链路是这样的:设备把网关指向软路由 → 软路由根据分流规则判断这股流量走代理还是直连 → 走代理的流量从代理IP出口出去,目标网站看到的就是代理IP。
所以"部分设备不生效",本质上只有三种可能:流量根本没进软路由、进了软路由但没命中代理规则、或者流量走了代理但DNS解析走了别的路。带着这三个方向去查,思路一下就清晰了。
二、四大常见原因,对号入座
结合大量实际排查经验,设备不生效基本逃不出下面四种情况:
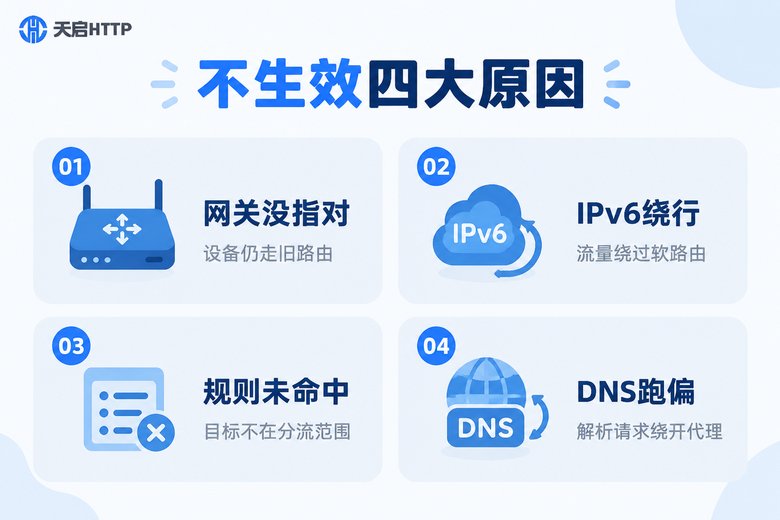
原因一:设备网关没指向软路由。这是最常见的一种。很多办公室是"光猫—旧路由—软路由"多级组网,新接入的设备从旧路由那里拿到网关地址,流量压根没经过软路由,自然谈不上生效。
原因二:IPv6绕行。现在很多宽带会同时下发IPv6,而不少软路由的分流规则默认只处理IPv4。设备优先用IPv6直连目标网站,等于悄悄绕开了代理通道,看起来就是"没生效"。
原因三:分流规则没覆盖到目标。规则一般按目标IP段、域名或端口来匹配。如果目标网站不在规则列表里,或者它的规则排在某条"直连"规则后面被抢先命中,流量就会直连出去。
原因四:DNS解析跑偏。设备手动指定了公共DNS,解析请求绕开软路由直接发出去,拿到的解析结果和代理出口不在同一个"视角",轻则访问异常,重则暴露真实网络信息。
三、路由规则排查:四步定位问题设备
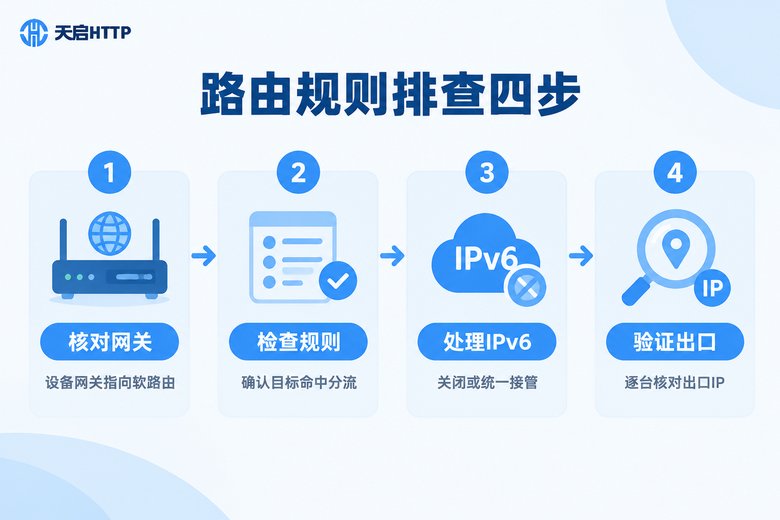
第一步:核对设备网关。在电脑上打开命令行执行:
# Windows 查看网关与 DNS
ipconfig /all

# macOS / Linux 查看默认网关
route -n | head -5
重点看"默认网关"是不是软路由LAN口的地址,手机则在WiFi详情里查看网关。如果不对,把设备改成自动获取IP(DHCP),或者手动把网关和DNS都指向软路由。
第二步:检查分流规则的顺序和覆盖面。大多数软路由的规则是"从上往下、先命中先生效"。把需要走代理的目标规则放到直连规则前面,并确认目标域名或IP段确实写进了列表。
第三步:处理IPv6。最省事的办法是在不生效的那几台设备上直接关闭IPv6;或者在软路由上统一接管IPv6,保证没有任何流量从旁路溜走。
第四步:逐台验证出口IP。在每台设备上查一下当前出口,确认显示的是代理IP:
# 命令行查看当前出口 IP
curl myip.ipip.net
哪台显示的还不是代理IP,问题就圈定在哪一台,再回到前三步细查,效率比全屋乱翻高得多。
四、DNS排查:最容易漏掉的一环
很多人以为"流量走代理就万事大吉",其实DNS是独立的一环。如果设备的DNS请求没有跟着走代理通道,会出现两类典型症状:一是域名解析出来的IP对代理出口不友好,访问慢甚至打不开;二是解析行为本身暴露了你的真实网络环境。
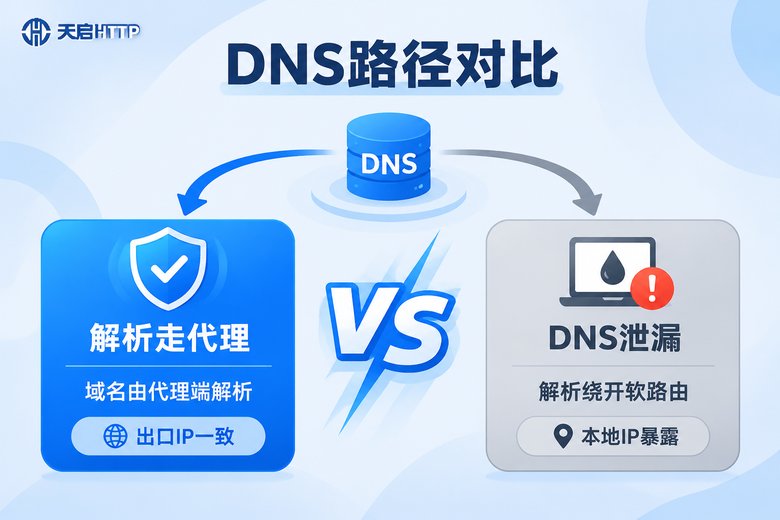
排查就盯三个点:
1. 设备有没有手动指定DNS。检查设备网络设置里是否填了公共DNS地址,有的话删掉,改回自动获取,让解析请求也交给软路由统一处理。
2. 软路由的DNS重定向有没有开。在软路由后台开启DNS重定向(有的系统叫强制DNS),把内网设备私自外发的DNS请求统一拉回来,避免个别设备"偷偷绕路"。
3. DNS缓存。改完配置后,在设备上清一下缓存再测,否则旧解析结果会干扰判断:
# Windows 刷新 DNS 缓存
ipconfig /flushdns

# 验证当前由谁解析
nslookup www.example.com
如果nslookup返回的DNS服务器地址是软路由的IP,说明解析路径已经正确;如果还是外部DNS地址,说明设备仍在绕行,回到第1、2点继续查。
五、逐台设备验证清单
最后给你一张可以直接照着勾的清单,每台"不生效"的设备按顺序过一遍:
| 检查项 | 正常状态 | 不正常怎么办 |
|---|---|---|
| 默认网关 | 指向软路由LAN口IP | 改自动获取或手动指向软路由 |
| DNS服务器 | 指向软路由 | 删除手动填写的公共DNS |
| IPv6 | 已关闭或被软路由接管 | 在设备端关闭IPv6 |
| 出口IP | 显示为代理IP | 检查分流规则命中情况 |
| DNS解析路径 | 由软路由统一解析 | 开启DNS重定向并清缓存 |
六、软路由配什么样的代理IP更省心
软路由是"一点接入、全屋生效"的方案,对代理本身的要求反而更高:一旦代理不稳,所有设备一起受影响。选型时重点看三点:协议要全,HTTP/HTTPS/SOCKS5都支持,软路由的代理插件才能灵活接入;可用率要高、延迟要低,不然全屋网速跟着遭殃;提取要方便,最好有API可以批量对接。
这方面可以了解下天启HTTP。它是国内代理IP服务商,自建机房,支持HTTP/HTTPS/SOCKS5三种协议,IP资源覆盖国内200多个城市,可用率高、响应快,通过API提取后填进软路由的代理插件就能用,适合电商多店铺、数据采集、批量账号运营这类国内业务场景做统一出口。要提醒的是,天启HTTP提供的是国内IP资源,如果你的业务需要海外IP,它并不适用。
常见问题
Q: 为什么偏偏是那几台设备不生效?
大概率是那几台设备的网关或DNS没指向软路由,或者开启了IPv6绕行。它们往往是后来接入的、或手动配置过网络的设备,按文中清单逐项核对即可。
Q: 出口IP已经是代理IP了,为什么目标平台还是识别到我?
检查两件事:一是DNS是否绕行,导致解析行为暴露了真实网络;二是浏览器本地的WebRTC等信息泄露,可以在浏览器层面关闭或限制。
Q: 绑定代理后全屋网速变慢了?
先在分流规则里把不需要走代理的目标设为直连,减少代理的承载量;再确认代理线路质量,选择自建机房、低延迟的服务商,比如天启HTTP这类毫秒级响应的资源。
Q: 天启HTTP能接进软路由吗?
可以。天启HTTP支持HTTP/HTTPS/SOCKS5全协议,常见的软路由代理插件都能直接填入使用,配合API提取批量更换出口也很方便。注意它是国内IP资源,适用于国内业务场景。
Q: 手机、平板这类无线设备也要排查吗?
要。手机经常保留着静态IP、私有DNS等旧配置,连上WiFi后反而不走软路由的DNS,按清单里的网关、DNS两项重点检查。