为什么电商卖家越来越重视IP隔离
做电商的人大多听过一句话:一个店铺出事,几个店铺一起没。平台判断"这几个店是不是同一个人开的",早就不看店名和商品了,而是把一堆信号攒在一起打分:登录IP、设备指纹、浏览器环境、支付账户、发货地址、售后习惯。其中登录IP是最容易被抓、也最容易改的一项。
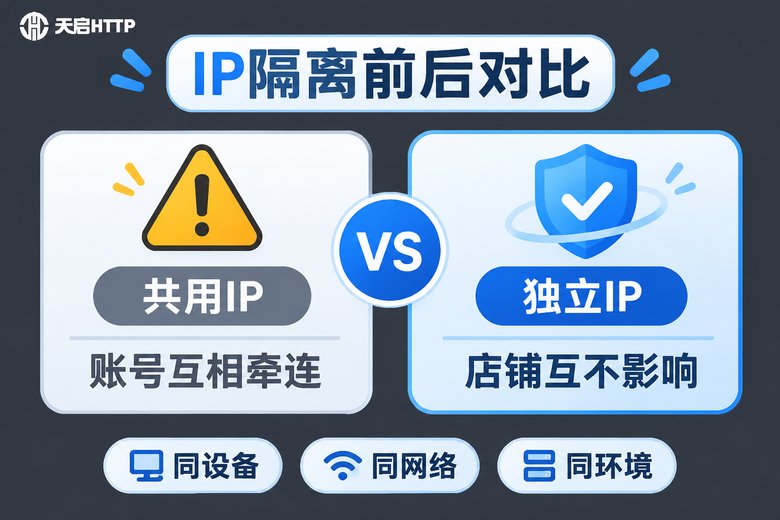
很多卖家的真实情况是:一台电脑、一条宽带,早中晚分别登录三五个店铺后台。在平台眼里,这几个账号的IP完全一样、设备完全一样、浏览器环境完全一样,关联度直接拉满。等其中一个店铺因为售后或侵权被处理,其他店铺跟着受牵连,这时候再想去"分家"就晚了。
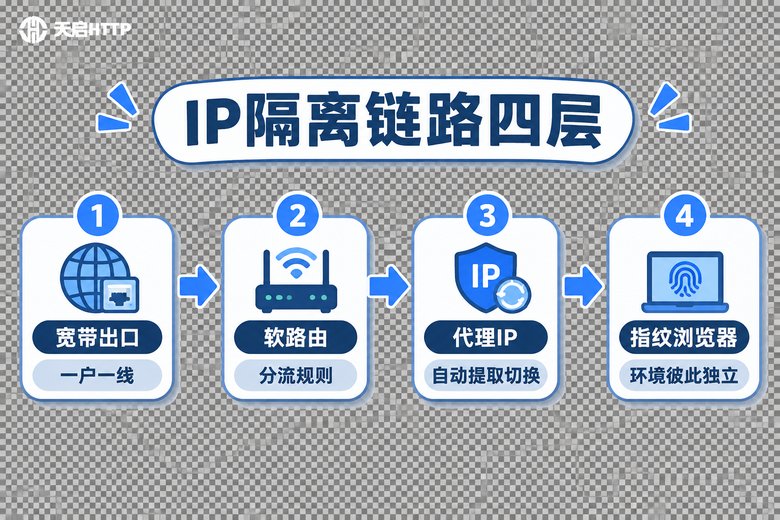
所以IP隔离不是玄学,它是一套从网络出口到浏览器环境的分层工程。下面按"路由器层 → 设备层 → 浏览器层"这条链路,把每一层要做什么、容易踩什么坑讲清楚。
第一层:路由器层,先把网络出口分开
最底层、最彻底的隔离方式是物理隔离,也就是让不同店铺的流量从不同的宽带走。常见做法有三种:
1. 多条宽带入户。一条宽带对应一个(或一组)店铺,各自接一台路由器。优点是干净彻底,缺点是成本高、铺设慢,而且每条宽带都要单独交费。
2. 软路由多WAN分流。用一台软路由接多条宽带,通过分流规则让指定设备走指定的WAN口。比如二楼的两台电脑只走宽带A,三楼的三台只走宽带B。这种方式省设备,但配置有一定门槛,规则写错就会出现"以为分开了其实没分"的情况。
3. VLAN划分子网。在企业级路由器下把不同端口划进不同VLAN,实现内网层面的隔离。这种方式适合工作室规模化管理,普通卖家上手成本偏高。
路由器层的局限也很明显:一是宽带IP是运营商动态分配的,你控制不了它什么时候变、变成什么;二是所有IP都集中在同一个城市、同一个运营商,平台一看"这五个店的IP全是同一小区同一条光改线路",关联信号依然很强;三是店铺数量一多,拉宽带的成本和周期根本跟不上。
所以路由器层解决的是"不共用同一条网线"的问题,但解决不了"IP资源不够用、不够分散"的问题。这就需要往下走一层。
第二层:设备层,一台电脑怎么管多个店
设备层的目标是让不同店铺看起来是在不同机器上操作的。常见方案有虚拟机、多开软件、备用手机等。
虚拟机的问题是:虽然系统是新的,但硬件指纹、显卡型号、字体库、分辨率往往还是同一套,稍微懂点技术的风控模型都能识别出"这台虚拟机跑在同一台物理机上"。多开软件也是同样的道理,隔离的是窗口,不是环境。
更现实的问题是:设备再多,只要它们共用同一个网络出口,IP这一关还是过不去。设备隔离和IP隔离必须配套做,单做一样等于没做。
第三层:浏览器层,指纹浏览器 + 代理IP是主流组合
目前电商卖家最常用的方案是:指纹浏览器负责"看起来是不同的人",代理IP负责"看起来在不同的地方"。两者缺一不可。
指纹浏览器会给每个店铺配置一套独立的浏览器环境,隔离的东西包括:User-Agent、Canvas 与 WebGL 指纹、时区、语言、屏幕分辨率、字体列表、Cookie 与本地存储、硬件并发数等。打开每个店铺窗口,就像打开一台全新的电脑。
但如果只改浏览器指纹、IP还是那条宽带,等于换了衣服没换脸。所以指纹浏览器里必须为每个环境单独绑定代理IP,做到一店一IP、长期固定、互不复用。同时要注意一致性:
· 店铺注册地是杭州,IP最好也在杭州或周边,别今天杭州明天乌鲁木齐;
· 浏览器时区、语言要和IP所在地对得上;
· 同一个店铺不要今天用这个IP、明天换那个IP,频繁漂移本身就是异常信号。
在指纹浏览器里配置代理,通常有三种认证方式:账密认证(填IP、端口、用户名、密码)、白名单认证(把本机公网IP加到白名单,免密直连)、API 提取(通过接口拉取IP列表,程序化写入环境)。下面是一个用代码提取并测试代理的示例:
import requests

# 从服务商控制台获取的提取链接(请替换成你自己的链接)
API_URL = "https://你的提取链接?num=1&format=txt"

ip_port = requests.get(API_URL, timeout=10).text.strip()
print("本次提取到的代理:", ip_port)

proxies = {
    "http":  f"http://用户名:密码@{ip_port}",
    "https": f"http://用户名:密码@{ip_port}",
}

# 用代理访问一个查询出口IP的页面,确认代理是否生效
resp = requests.get("http://httpbin.org/ip", proxies=proxies, timeout=10)
print("当前出口IP:", resp.json())如果你用的是隧道代理,就更简单了:代理地址和端口固定不变,IP由服务端自动轮换,浏览器环境里填一次就行,不用反复改配置。适合需要批量维护环境、又不想天天手动换IP的团队。
完整链路怎么搭:四层一张表看懂
把上面的内容串起来,一条完整的电商IP隔离链路是这样的:
| 层级 | 要解决的问题 | 常用做法 | 注意点 |
|---|---|---|---|
| 网络出口层 | 不共用同一条网线 | 多宽带、软路由多WAN、VLAN划分 | IP高度集中同城,扩展性差 |
| 代理IP层 | IP分散、一店一IP、可管理 | 独享代理、隧道代理、短效动态 | IP归属地要与店铺注册地匹配 |
| 设备与浏览器层 | 设备指纹不重复 | 指纹浏览器分环境隔离 | 时区、语言、UA要与IP一致 |
| 操作行为层 | 使用习惯不异常 | 固定时间、固定人员、固定设备 | 避免频繁切换IP和登录地点 |
对大多数中小卖家来说,落地组合是:指纹浏览器 + 独享固定IP(每店一个,长期不变),机房环境稳定、成本可控;如果有几十上百个店铺,或者需要同时跑采集、选品、批量上架,可以再搭配隧道代理做自动化任务,两者分工不冲突。
代理IP怎么选:天启HTTP的几种用法
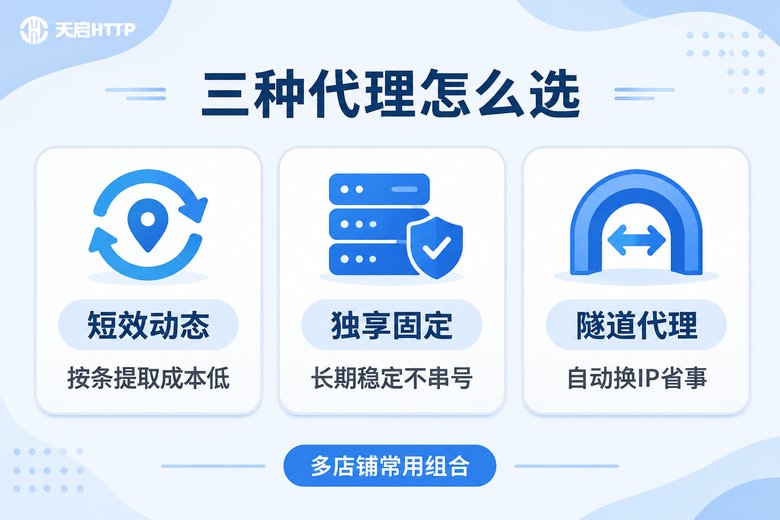
链路搭好后,IP资源就是每天都要消耗的东西。天启HTTP是国内HTTP代理IP服务商,它的几种产品形态刚好对应电商场景里的不同需求:
独享代理:一个IP长期归你一个人使用,不会和别人撞车。适合核心店铺——一店一IP,绑定后长期不变,登录环境稳定,是最推荐的店铺主用方案。
隧道代理:代理地址和端口固定,IP在服务端自动切换,不需要你手动改浏览器配置。适合环境多、维护人少、需要批量跑任务的团队。
短效动态代理:按需提取、用多少取多少,成本灵活。适合选品比价、评论查看、批量上架素材这类一次性的短任务。
使用方式上,天启HTTP支持API提取链接(可设置数量、格式、去重)、用户名密码认证和IP白名单认证,可以直接对接指纹浏览器或你自己的调度脚本。选的时候重点看三点:IP是否高匿、延迟是否稳定、能不能按地区筛选——这三点直接决定店铺后台打开速度和风控表现。
搭建时最容易踩的5个坑
坑1:IP归属地和店铺对不上。店铺是华东的,IP却天天在西北跳,风控一眼就能看出异常。选代理时要把地区筛选当硬指标。
坑2:IP复用到多个店铺。图省事把一个IP绑给三个店,等于自己给自己造了一个强关联信号。一店一IP是底线。
坑3:只换IP不换指纹。IP是新的,Canvas、字体、UA还是老的,等于换了个门牌号住在同一套房子里。
坑4:IP切换太频繁。一天换五六次登录地,正常买家不会这么干。确定好IP就固定下来,除非确实出问题。
坑5:多个店铺在同一时间、同一设备上批量操作。行为层面的规律性太强,同样会被打分。错开时间、错开操作习惯,比多买几个IP更有效。
常见问题
Q:只买代理IP,不换指纹浏览器,够用吗?
不够。IP和浏览器环境是两个独立维度,必须同时隔离。只换IP而指纹重复,店铺之间的关联信号依然存在。
Q:一个店铺配一个独享IP,会不会很浪费?
不会。核心店铺的稳定性比省这点成本重要得多。可以把独享IP留给主力店,边缘店铺或临时任务用短效动态或隧道代理,成本就摊下来了。
Q:路由器分流和代理IP需要同时做吗?
不是很必须。对多数卖家来说,指纹浏览器 + 独享代理IP就已经能实现有效隔离,路由器层更多是工作室规模扩大后才需要考虑的优化项。
Q:隧道代理会自动换IP,会不会导致店铺IP不稳定?
隧道代理更适合采集、选品、批量任务这类业务。店铺后台登录建议用独享固定IP,把两类需求分开,各用各的。
Q:天启HTTP的IP能用在哪些地方?
面向国内网络环境的业务都可以用,比如电商多店铺管理、数据采集、广告投放监测、APP测试等。需要说明的是,天启HTTP提供的是国内代理IP服务,不适用于需要境外网络的场景。
Q:IP隔离做好之后,就一定不会关联吗?
没有任何方案能承诺百分之百。IP隔离是把最容易被识别的关联维度拆开,剩下的支付、发货、商品信息、操作习惯同样需要分开管理,多维度一起做才稳妥。