为什么多账号一登录就"串味"
很多人以为把浏览器的历史记录和缓存清一清,账号就彻底分开了。实际上,浏览器在本地存的东西远不止"缓存"这一项,主要分成三类:
第一类是缓存文件,就是图片、CSS、JS 这些资源副本,目的是让页面打开更快。它本身不记录登录状态,但会留下访问痕迹。
第二类是 Cookie,这才是登录凭证真正待的地方。同一份浏览器配置下,你开十个标签页,它们共用同一份 Cookie 仓库,所以第一个页面登了账号 A,第二个页面打开同一个网站,自动就是 A 的登录态。
第三类是本地存储,包括 localStorage、IndexedDB、Service Worker 缓存等。现在很多后台系统把"记住上次登录的店铺""上次选择的组织"这类标记放在这里,你就算清了 Cookie,这些标记还在,账号之间依旧会互相影响。
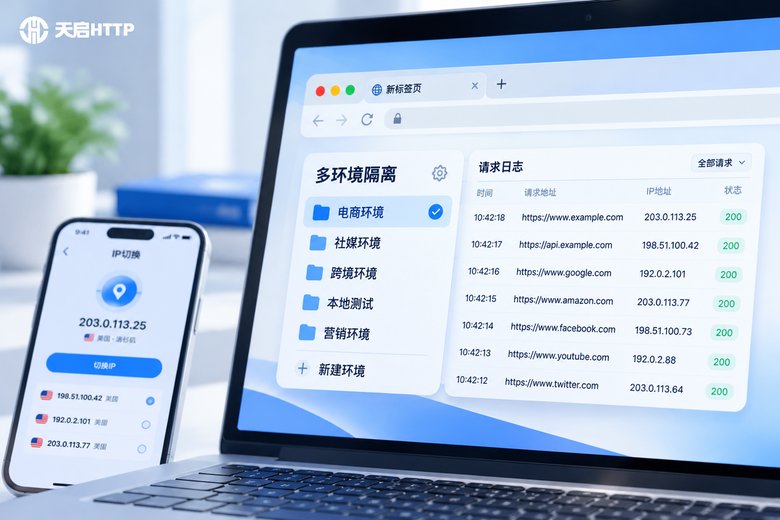
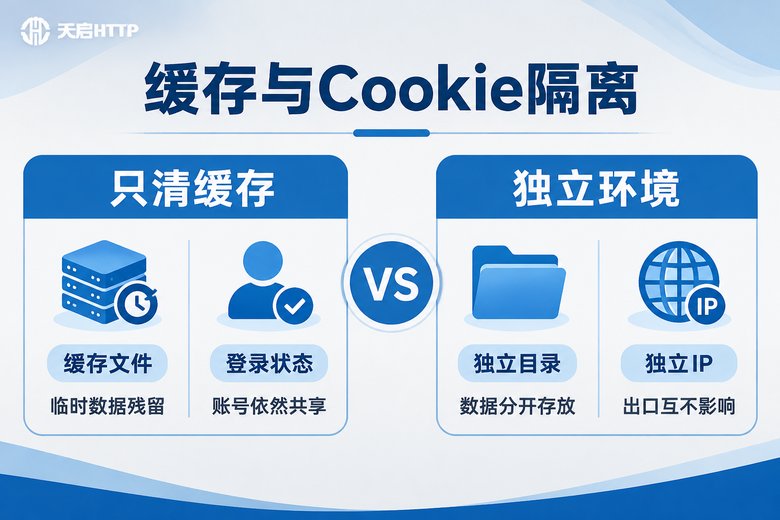
除了这三类数据,浏览器还会暴露一批相对固定的环境特征,比如时区、语言、字体列表、屏幕分辨率。所以真正要做的不是"清一次缓存",而是让每个环境拥有一份独立的存储空间,再配一个独立的出口 IP,两者缺一不可。
几种常见的隔离方式,成本差很多
市面上的做法从轻到重可以排成一条线,隔离强度和投入成本基本成正比。下面这张表可以帮你快速判断自己该选哪一档。
| 隔离方式 | Cookie / 存储是否独立 | 出口 IP 是否独立 | 适合场景 |
|---|---|---|---|
| 无痕 / 隐私窗口 | 仅当前会话,关窗即失 | 否 | 临时查资料 |
| 多浏览器(Chrome、Edge、Firefox 各装一个) | 是,但数量受限 | 否 | 两三个账号的轻度使用 |
| 同一浏览器的多用户配置文件 | 是,目录级隔离 | 否(需另配) | 多店铺、多后台日常运营 |
| 虚拟机 / 独立设备 | 是,系统级隔离 | 是(需另配) | 对隔离要求极高的场景 |
| 独立配置文件 + 独立代理 IP | 是 | 是 | 多账号运营、测试、采集,性价比最高 |
结论很清晰:单纯换浏览器最多撑到三五个账号,再多就管不过来了;虚拟机太重,一台机器跑不了几个。对大多数多环境需求来说,浏览器多配置文件负责"数据隔离",代理 IP 负责"出口隔离",这套组合既轻便又够用。
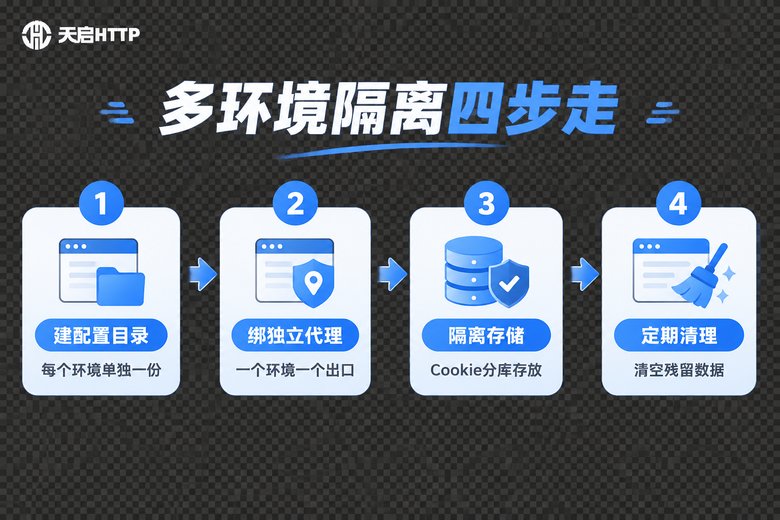
实操:给每个环境一份独立的存储目录
主流浏览器都支持指定用户数据目录,只要每次启动时把目录指到不同位置,缓存、Cookie、本地存储就天然分家了。下面是以 Chromium 内核浏览器为例的启动方式,把目录和代理写在同一行里,一个环境对应一条命令:
# 环境一:店铺 A
chrome.exe --user-data-dir="D:\envs\shop_a" ^
           --proxy-server="http://用户名:密码@隧道代理地址:端口"

# 环境二:店铺 B
chrome.exe --user-data-dir="D:\envs\shop_b" ^
           --proxy-server="http://用户名:密码@隧道代理地址:端口"

# 环境三:测试专用
chrome.exe --user-data-dir="D:\envs\test_01" ^
           --proxy-server="http://用户名:密码@隧道代理地址:端口"
几个容易被忽略的细节:
1. 目录名要能一眼看懂。建议用"业务+编号"的格式,比如 shop_a、shop_b、crawl_01,别用 1、2、3,环境多了以后完全对不上号。
2. 代理写进启动参数,不要手动在设置里改。手动切换容易忘,一旦某个环境忘了换,就等于两个账号走了同一个出口,前面的隔离白做。
3. 目录不要放在系统盘默认位置。C 盘空间紧张时浏览器的缓存目录会被系统清理工具清掉,导致登录态莫名丢失。放到 D 盘或独立数据盘更稳。
4. 定期做一次"冷启动"。即使环境独立,单个环境本身跑久了也会积累垃圾,每周清一次该环境目录下的 Cache 文件夹即可,Cookie 和本地存储保留,不影响登录态。
代理 IP 在隔离方案里的位置
数据隔离解决的是"本机不串",出口隔离解决的是"对外不串"。如果十个环境都从同一个公网 IP 出去,目标平台很容易把它们归成一伙,这时候 Cookie 分得再干净也没意义。
天启HTTP 提供的是国内 HTTP 代理服务,常见的几种用法正好对应多环境场景:
短效代理:按次或按量提取,适合采集、批量查询这类"用完即弃"的需求,配合 API 提取接口可以在脚本里直接拿到 IP,自动塞进启动参数。
独享代理:IP 固定且只给你一个人用,适合需要长期稳定登录态的多账号运营,一个账号绑一个固定 IP,登录地不会天天变。
隧道代理:不用自己维护 IP 池,请求走固定的隧道入口,服务端负责调度出口,配置最简单,适合环境数量多、不想逐个维护的场景。
把环境编号和 IP 做成一张对照表,例如"shop_a → 独享 IP-A、shop_b → 独享 IP-B",这张表就是整套方案的核心资产,新环境上线时照着填,谁也不会用错。
三个容易踩的坑
坑一:以为无痕窗口等于隔离。无痕窗口只是关窗后不落盘,运行期间的 Cookie 和指纹跟正常窗口是一套的,两个无痕窗口之间的关系约等于零隔离。
坑二:只隔离了 Cookie,没管本地存储。不少后台系统把关键的"上次登录账号"塞在 localStorage 里,只清 Cookie 会发现页面还是认得你。启动参数指定独立目录才是根治办法。
坑三:环境复用了同一个代理。这是最常见也最致命的一条。代理配置建议写死在启动脚本里,或者用隧道代理按环境分配不同的隧道账号,从源头避免复用手滑。
常见问题
Q:只清浏览器缓存和 Cookie,能实现多账号隔离吗?
不能。清缓存只是删掉临时文件,Cookie 清掉之后重新登录,本地存储里的账号标记还在,而且所有环境依然共用同一个出口 IP。真正的隔离要同时做到存储目录独立和出口 IP 独立。
Q:多用户配置文件和无痕窗口,哪个隔离更彻底?
多用户配置文件彻底得多。每个配置文件有独立的目录,Cookie、缓存、本地存储全部物理分开,关掉浏览器再打开还在;无痕窗口一关就全没了,做不到长期稳定登录。
Q:每个环境一定要配一个独立 IP 吗?
看你跑什么业务。如果只是本地开发测试,同一个 IP 也没关系;如果涉及多账号运营、批量注册登录、数据采集,建议一环境一 IP,配合独享代理把 IP 固定下来,登录地稳定,被误判的概率也低。
Q:用了独立代理,浏览器缓存还需要手动清理吗?
需要。代理只改变出口网络,不改变本地存储。建议每个环境单独设置一个缓存上限,并每周清一次该目录下的缓存文件夹,Cookie 和本地存储保留不动。
Q:短效代理和隧道代理该怎么选?
任务型、一次性用完就换的,选短效代理;环境数量多、不想逐个维护 IP 池的,选隧道代理;需要长期固定登录地的多账号,选独享代理。三者也可以搭配使用,不同环境用不同类型。
Q:天启HTTP 能做海外 IP 吗?
不能。天启HTTP 提供的是国内代理 IP 服务,适用于访问国内网站、国内业务多环境运营等场景,海外业务不在服务范围内。
Q:这套方案要准备多少台设备?
一台性能还可以的电脑就够跑十几个独立配置文件,配合天启HTTP 的代理服务,不需要额外买设备或开虚拟机,成本主要集中在 IP 资源和运维规范上。