为什么多账号环境一定要做备份与迁移
做多账号运营的人大多踩过同一个坑:电脑重装系统、换了新设备、团队交接给新同事,账号还在,环境没了。登录进去发现指纹变了、代理断了、账号被要求二次验证,一批本来养得好好的账号就这么废掉。
真正的"多账号环境"从来不是几个账号密码,而是一整套绑定关系:某个账号,固定走某个出口IP,用某套浏览器指纹,保持某种登录状态。这四件事一旦错位,平台的判断就会变,风险随之而来。
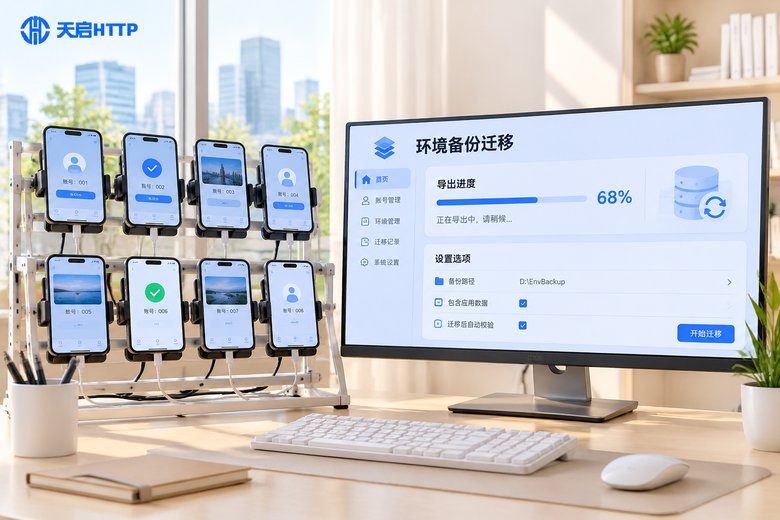
所以2026年做多账号运营,备份与迁移应该当成一项固定动作:定期导出配置,换环境时按流程恢复,恢复后逐项校验。下面按导出、恢复、校验三步走,把这件事说清楚。
第一步:配置导出,到底要导出哪些东西
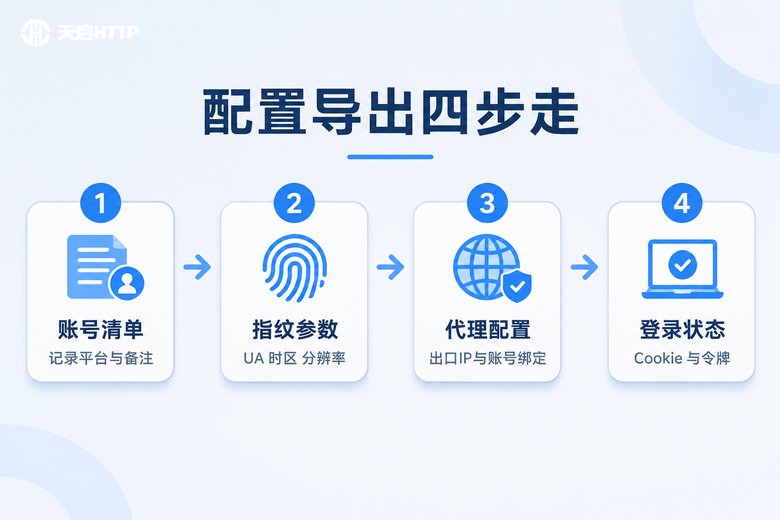
很多人以为导出一个账号表格就够了,其实那只是最外层。真正需要落盘的是下面这几类内容,建议分成"必须有"和"最好有"两档来处理。
| 配置项 | 优先级 | 作用说明 |
|---|---|---|
| 账号清单 | 必须有 | 平台、账号、备注标签、所属分组,是一切绑定的索引 |
| 指纹参数 | 必须有 | UA、时区、语言、分辨率、Canvas 等参数,决定环境是否"像同一个人" |
| 代理IP配置 | 必须有 | 出口IP、协议、账号密码、城市归属,是新环境能否正常登录的关键 |
| 登录状态 | 最好有 | Cookie 与令牌,能减少迁移后的二次验证次数 |
| 脚本与任务 | 最好有 | 自动化任务、检查清单、操作节奏,迁移后能立刻接着跑 |
导出时有两个小细节值得注意:一是导出的文件要有版本号和时间戳,比如 env_20260315_v3.json,出问题能快速回滚到上一个可用版本;二是导出文件里不要留明文密码,账号密码单独加密存放,配置文件和凭据分开管理。
第二步:在新环境恢复配置
恢复的核心原则是"先骨架、后血肉"。先把账号清单、指纹参数、代理配置这些骨架铺好,再去补登录状态和任务脚本。顺序搞反,很容易出现指纹套错账号、IP绑错分组的情况。
下面是一段示意脚本,用来说明恢复逻辑:读取导出文件,按账号逐条写入环境参数,并为每个账号绑定固定的出口IP。
import json

# 1. 读取导出的环境配置
with open("env_20260315_v3.json", "r", encoding="utf-8") as f:
    env_list = json.load(f)

for item in env_list:
    account = item["account"]

    # 2. 还原指纹参数
    apply_fingerprint(
        account,
        ua=item["ua"],
        timezone=item["timezone"],
        resolution=item["resolution"]
    )

    # 3. 绑定固定出口IP(独享IP按账号一一对应)
    bind_proxy(
        account,
        proxy="http://用户名:密码@独享IP:端口",
        city=item["proxy_city"]
    )

    # 4. 导入登录状态
    if item.get("cookie"):
        restore_cookie(account, item["cookie"])

    print("已恢复:", account)
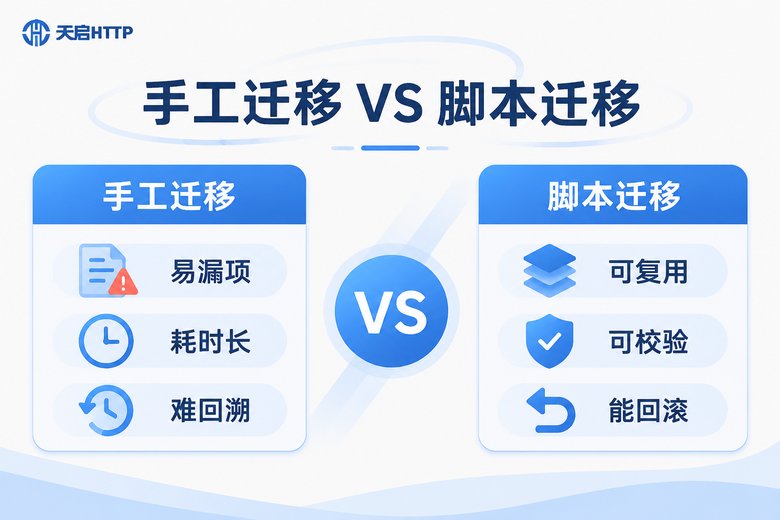
迁移方式上,手工一个个点,和用脚本批量跑,差别很大。账号少的时候手工还能应付,超过二十个就容易漏项,而且出问题根本不知道是哪一步错的。
第三步:校验,别让"看起来恢复了"骗了你
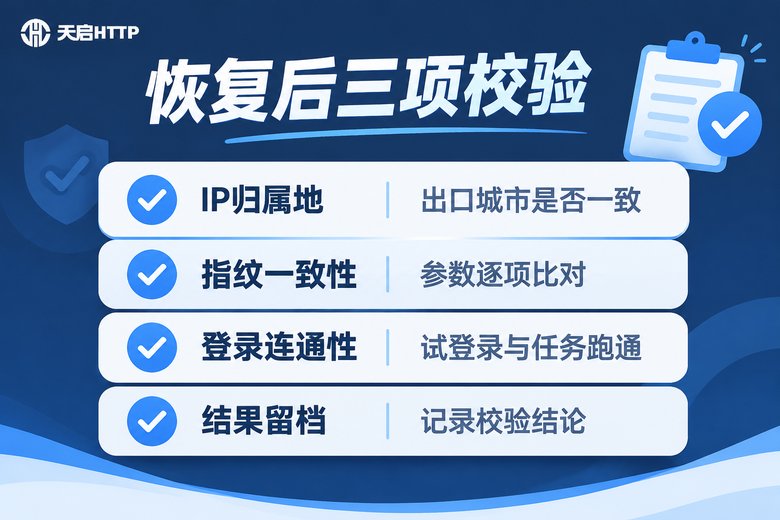
恢复完成不等于迁移成功,必须校验。最省事的做法是把校验做成三张检查表,逐项打勾。
1. 出口IP校验。每个账号实际访问外网时的出口IP,是否还是原来那个城市、那个运营商。很多环境"配置里写着城市A,实际出口在城市B",肉眼看不出来,但平台一眼就能看出异常。
2. 指纹一致性校验。把恢复后的 UA、时区、语言、分辨率与导出文件逐项比对,重点看时区与IP城市是否匹配——去程出口是华东,时区却写着海外,这种矛盾最容易被识别。
3. 登录与任务连通性校验。每个账号做一次低风险的试登录,然后跑一遍最小化任务,看页面能否正常加载、验证码触发频率是否异常、请求有没有超时。
| 校验项 | 检查方式 | 合格标准 |
|---|---|---|
| 出口IP | 请求IP查询接口,比对城市与运营商 | 与导出记录一致,无频繁跳变 |
| 指纹参数 | 读取环境参数,与备份文件逐项对照 | 全部一致,时区与IP城市匹配 |
| 登录状态 | 低风险试登录 | 无需频繁二次验证即可进入 |
| 任务连通性 | 跑一遍最小化任务 | 请求成功率正常,无连续超时 |
迁移最容易翻车的地方:代理IP没跟着走
在多账号迁移里,账号和指纹一般都不会丢,真正丢得最多的是出口IP的一致性。原来账号A一直走某个固定城市的长效IP,迁移后随手用了共享IP池里的随机IP,出口城市一天换三个,账号自然被重点关注。
所以迁移方案里,代理这一层建议单独规划。天启HTTP是国内IP代理服务商,在多账号环境迁移场景里可以这样配合使用:
独享IP固定出口。一个账号绑一个固定出口IP,迁移后换成同样的独享IP,账号的"网络身份"就不变,校验时最容易对齐。
长效IP保持会话连续。需要长时间在线挂任务的账号,用长效IP减少中途切换,避免任务做到一半连接断掉。
API批量提取,便于写进迁移脚本。恢复脚本里直接调用提取接口拿IP,把IP配置和账号配置一起写进同一份导出文件,避免"账号恢复了、IP忘了配"。
按城市与运营商筛选。迁移时按原记录的城市选IP,让出口位置和时区、语言这些指纹参数对得上。
需要说明的是,天启HTTP提供的是国内IP资源,适合面向国内平台的多账号运营场景;如果需要的是海外网络环境,这套方案不适用。
把迁移做成一件"可重复"的事
最后提醒三点,能让迁移从"每次都很慌"变成"每次都一样":
定期备份,不要等到要换设备才导。建议每周导一次配置,每次大改动前手动再导一次,保留最近三份版本。
先小批量试迁移。拿三到五个账号先跑完整流程,校验通过再全量恢复,出问题影响面小。
把校验结果写进表里。哪个账号、什么时候迁移、出口IP是什么、校验是否通过,留痕之后,下次出问题能直接定位。
常见问题
Q:多账号环境备份,只备份账号密码可以吗?
不建议。账号密码只是入口,指纹参数、代理IP配置、登录状态才是让环境"看起来是同一个人"的东西。只恢复账号密码,相当于换了台陌生设备重新登录,风控判断会明显变化。
Q:迁移后出口IP换了城市,会有什么影响?
最直接的影响是时区、语言等指纹参数与IP城市对不上,加上登录地点突变,容易触发二次验证。稳妥做法是按原记录的城市选IP,保持一致。
Q:多久备份一次比较合适?
常规运营每周一次;账号数量多、任务频繁的,建议每次批量调整配置前都导出一份,并保留最近三个版本,方便回滚。
Q:迁移后校验都通过了,还要观察吗?
要。建议迁移后一到两天内保持低强度操作,观察验证码触发频率、登录是否稳定、任务成功率是否正常,确认无异常再恢复正常节奏。
Q:独享IP和共享IP,迁移时怎么选?
对稳定性要求高、需要长期保持同一出口的账号,优先用独享IP;临时性的检查、轻量任务可以用普通IP资源。关键是迁移前后保持同一类出口,别来回换。
Q:迁移脚本里的代理账号密码怎么保管?
不要写进明文配置文件。建议把凭据单独加密存放,脚本运行时读取,配置导出文件中只保留IP、端口和城市等非敏感字段。