http在线代理到底是什么?
你可能遇到过这种页面:打开一个网址,中间一个输入框,填入想访问的网站地址,点一下"访问",页面就跳出了目标内容。整个过程不用装软件、不用改系统设置,甚至不用注册。这就是人们常说的http在线代理,也叫网页代理。
它的原理其实不复杂:你输入的网址并不是由你的电脑直接去访问,而是先发给这台在线代理的服务器,由它替你取回网页内容,再转发给你。所以从目标网站的角度看,访问者变成了那台服务器的IP,而不是你自己的IP。
正因为"免安装、即开即用"这一个优点,这类工具长期有人搜索。但能不能用、用了会付出什么代价,需要分清楚。
能用吗?先看清它的能力边界
答案是:在很窄的范围内能用,超出这个范围就不该用。
在线代理最擅长的只是"把公开的、静态的网页取回来给你看"。一旦涉及登录状态、加密传输、长时间连接或者大批量请求,它基本都会掉链子。常见的几个硬伤:
第一,速度完全看运气。这类服务通常是免费引流产品,一台服务器上挤着大量使用者,高峰期打开一个普通页面都要等十几秒,稍微带点图片的页面更是卡住不动。
第二,很多页面会显示异常。现代网站大量依赖脚本、样式文件和异步请求,在线代理只转发HTML主文档,脚本和资源一旦加载不全,页面就会排版错乱、按钮点不动、图片全裂。
第三,稳定性无从谈起。这类站点随时可能关停、换域名或者加上验证码,你今天收藏的地址,明天可能就打不开了。
第四,无法支撑任何持续性任务。数据采集、多账号管理、接口调试这类工作,需要长时间保持连接或者反复请求,在线代理既不能保持会话,也不支持并发调用,用它做这些事只会浪费时间。
免安装的背后,藏着三个安全风险
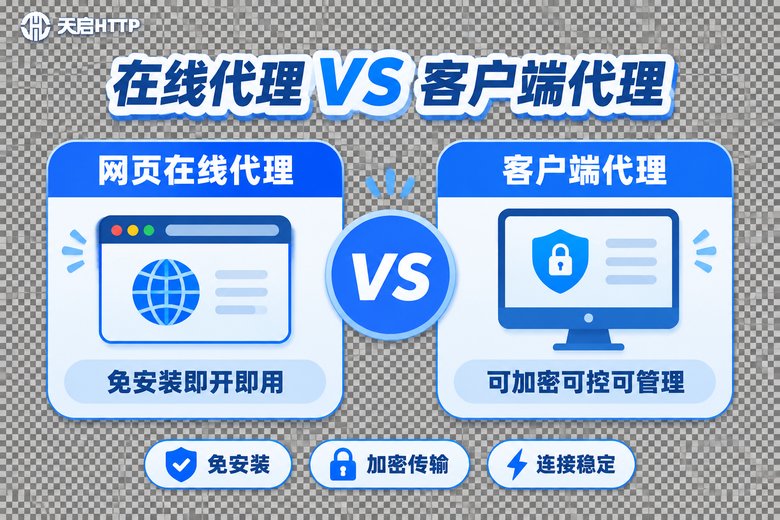
真正需要警惕的不是"能不能打开",而是"打开的过程中,谁看见了什么"。在线代理天然是一个中间人结构,你的所有请求都要经过别人的服务器,这就带来了几个绕不开的问题。
一是请求内容对运营方是可见的。你访问了哪个网址、提交了什么参数、搜索了什么关键词,理论上对方都能记录下来。这些日志怎么保存、保存多久、会不会被转手,你完全无法掌控。
二是所谓的"HTTPS支持"往往是靠替换证书实现的。正常情况下浏览器和网站之间是端到端加密的,中间人看不到内容。但一些在线代理为了让加密页面也能正常显示,会用自己的证书在中间"拆包再打包",等于把加密通道在你这一侧打开了口子。这时候页面上的地址栏提示往往已经被弱化,普通用户很难察觉。
三是页面注入和钓鱼防不胜防。由于内容要经过对方服务器再返回,运营方完全可以在页面里插入广告、弹窗,甚至伪造一个和原站长得一模一样的登录框。你在上面输入的账号密码,就直接落到了别人手里。此外,Cookie、表单数据在明文转发时也可能被截获。
再叠加一个现实问题:多数在线代理没有明确的运营主体和隐私说明。你不知道它在哪、谁在维护、出了事找谁。这一点对个人用户已经够糟,对企业办公场景更是不可接受。
哪些场景可以用,哪些绝对不要碰
把边界划清楚,判断起来就简单了。
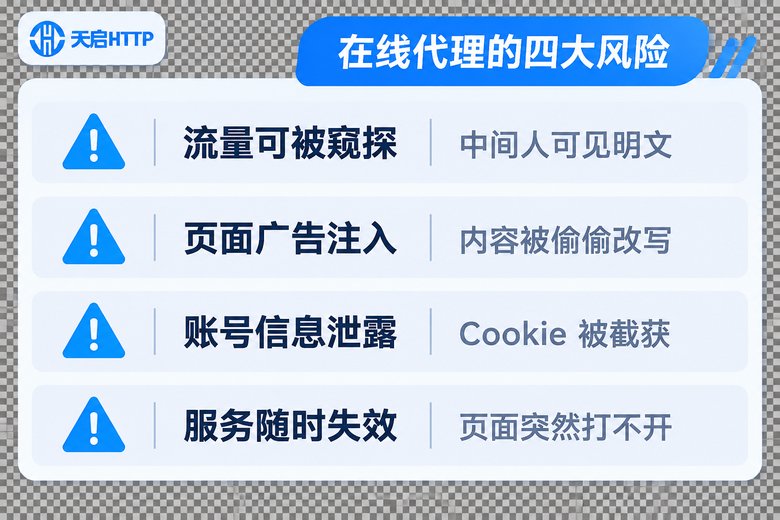
可以用的场景:临时确认某个公开页面能不能打开、查看一条公开资讯的内容、在手机上快速预览一个不涉及登录的普通网页。这类操作就算被记录,损失也有限。
绝对不要用的场景:登录任何账号(邮箱、社交、后台)、进行支付或下单操作、访问公司内部系统、提交包含个人信息的表单、跑数据采集任务、以及任何需要稳定IP和长期连接的自动化业务。这些场景一旦出事,代价远高于省下的那点配置时间。
换句话说,在线代理只适合"看一眼",不适合"做事"。它解决的是一次性的、低价值的访问需求,而不是一个可以依赖的网络基础设施。
需要稳定代理IP,正确的做法是什么
如果你的需求已经超出"看一眼"的范畴——比如要长期做数据采集、多账号运营、接口联调、自动化任务——那么正确的思路不是继续找"更好用的网页代理",而是接入一套可控的代理IP服务。
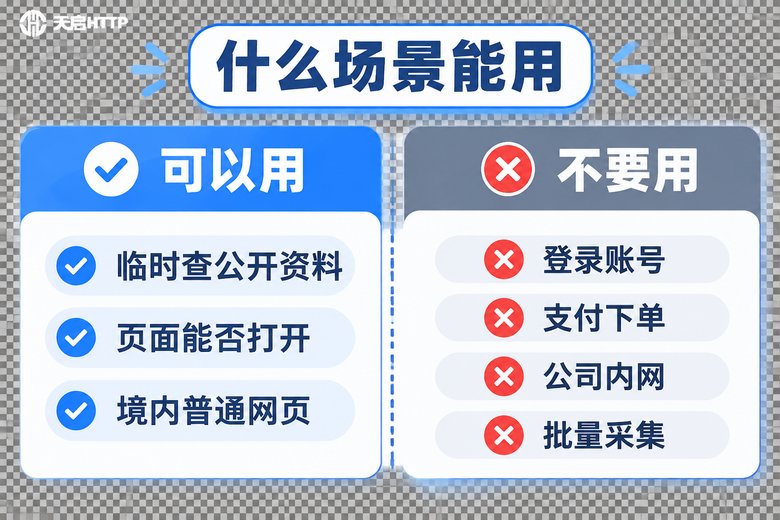
以天启HTTP为例,它提供的是国内的HTTP、HTTPS、SOCKS5代理IP服务,和网页在线代理在结构上完全不同:IP由你自己的程序或浏览器直接调用,链路上没有第三方页面参与改写内容,也就不会出现注入广告、替换证书这类问题。使用时通常通过API提取IP、隧道转发、账密认证或IP白名单几种方式接入,控制台里可以自行管理提取和用量。
它需要你做一步配置,但换来的东西很实在:连接更稳、延迟更可控、请求不会被中间页面篡改,而且出了问题有明确的对接方。这类服务面向的是国内网络场景,不适用于需要境外IP的需求。
接入方式也很轻,不需要额外装软件,直接在代码或工具里填代理地址就行:
# 以账密认证方式设置代理环境变量
# 具体地址和端口请以控制台提取到的信息为准
export HTTP_PROXY="http://用户名:密码@代理服务器地址:端口"
export HTTPS_PROXY="http://用户名:密码@代理服务器地址:端口"

curl -x "http://用户名:密码@代理服务器地址:端口" https://httpbin.org/ip
程序里调用同样简单:
import requests

proxies = {
    "http": "http://用户名:密码@代理服务器地址:端口",
    "https": "http://用户名:密码@代理服务器地址:端口",
}

resp = requests.get("https://httpbin.org/ip", proxies=proxies, timeout=10)
print(resp.text)用一段时间你会发现,真正的差别不在"免不免安装",而在链路是否干净、IP是否稳定、问题是否可追溯。这三点,网页在线代理一条都给不了。
选代理服务时的几个实用检查点
不管最终选哪种方案,下面几项建议逐条确认:
协议是否齐全。至少要同时支持HTTP和HTTPS,做自动化任务的话再确认SOCKS5是否可用,避免以后换工具又要重来。
认证方式是否够用。账密认证适合本机调试,IP白名单适合固定在服务器上跑的业务,两种都有会更灵活。
是否能先小规模试跑。先拿小批量IP跑通一两个流程,看成功率、延迟和稳定性,再决定是否放大规模,比一上来就铺开稳妥得多。
是否有清晰的控制台。能自己看到提取记录、使用量和IP状态,出问题时才不至于两眼一抹黑。
常见问题
Q:http在线代理是免费的吗?为什么免费?
绝大多数是免费的,但免费往往意味着运营成本要靠别的方式回收,比如页面广告注入、流量日志或者引流。用之前先想清楚这一点,再决定要不要在上面输入任何信息。
Q:在线代理能隐藏我的真实IP吗?
从目标网站看到的是代理服务器的IP,你本机的IP确实被遮住了。但要知道,你的访问记录是完整地经过代理运营方服务器的,隐藏了谁,暴露给了谁,得分开看。
Q:在线代理能访问境外网站吗?
本文讨论的是国内网络环境下的访问需求。天启HTTP提供的是国内代理IP资源,不适用于需要境外IP的场景,这类需求请另寻合规方案。
Q:只临时用一次,风险大吗?
如果只是看一个公开的、不需要登录的普通页面,风险有限。但只要涉及账号、密码、支付信息,哪怕只用一次也不建议,因为泄露是不可逆的。
Q:在线代理和客户端代理最本质的区别是什么?
在线代理是"别人替你转发",你无法控制链路上的任何一环;客户端或API接入的代理是"你自己调用",链路清晰、认证明确、内容不被改写。前者适合看,后者适合用。
Q:用天启HTTP需要装客户端软件吗?
不需要。通过API提取IP或使用隧道地址后,直接在你的浏览器、常用工具或代码里配置代理即可,账密和IP白名单两种认证方式按需选择。
Q:我做的业务对IP稳定性要求很高,怎么判断合不合适?
建议先用小批量IP跑一段真实业务,重点看请求成功率、平均响应时间和掉线频率。稳定性的差别在小流量下可能不明显,跑起量来立刻就清楚了。