很多人在用代理IP的时候,只看两件事:能不能连上、速度快不快。但真正决定你「会不会被认出来」的,是另一个更隐蔽的指标——匿名度。同样一条代理,有的会把你的真实IP原封不动地送给目标网站,有的能藏住真实IP却在请求头里大大方方写着「我是代理」,只有少数才做到两头都不露。
这篇就讲清楚三件事:透明、普通匿名、高匿这三档到底差在哪;2026 年怎么自己动手查出来;以及查完之后该怎么选线路。
一、代理IP匿名度,本质是「对方能看到多少」
代理IP的工作方式很简单:你的请求先发给代理服务器,再由代理服务器转发给目标网站。问题就出在「转发」这一步——代理服务器有没有在你的请求里留下痕迹,决定了你在对方眼里是什么样子。
把这些痕迹拆开看,主要就三处:
第一处是目标网站看到的来源IP。如果它看到的还是你的本机公网IP,那这条代理基本等于没开。
第二处是请求头里的转发字段。HTTP 协议本来就设计了几个用来标识「经过代理」的字段,比如 X-Forwarded-For、Via、X-Real-IP。普通匿名代理会老老实实把这些字段填上,于是对方虽然看不到你的真实IP,但明确知道「这人是通过代理来的」。
第三处是行为特征。比如响应时延是否异常、请求头顺序是否和真实浏览器一致、TCP 指纹是否对得上。这一层已经超出「匿名度分级」的范畴,属于风控层面了,但对做数据采集和批量注册的人来说一样重要。
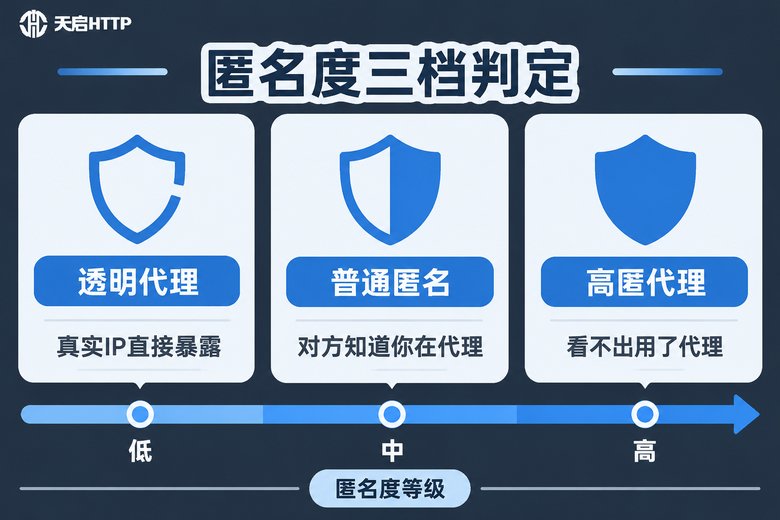
按这三处的暴露程度,行业里习惯把代理分成三档:透明代理、普通匿名代理、高匿代理。
| 对比项 | 透明代理 | 普通匿名代理 | 高匿代理 |
|---|---|---|---|
| 对方看到的IP | 你的真实IP | 代理服务器IP | 代理服务器IP |
| 是否暴露真实IP | 完全暴露 | 不暴露 | 不暴露 |
| 是否被识别为代理 | 一眼看穿 | 能识别出用了代理 | 识别不出 |
| 请求头转发字段 | 保留并附带真实IP | 保留但内容为代理IP | 清理或改写 |
| 典型用途 | 内网调试、缓存加速 | 普通网页访问 | 数据采集、多账号、风控敏感业务 |
二、三档具体怎么判定
透明代理:藏了等于没藏。它老老实实把你的真实IP写进 X-Forwarded-For,目标网站只要读一下请求头,就能同时知道「你是谁」和「你用了代理」。这类代理现在主要出现在企业内网做缓存和访问审计,拿去干需要隐蔽性的活儿完全不合适。
普通匿名代理:藏住了人,没藏住工具。它会把你的真实IP换成自己的,所以目标网站看不到你本人;但转发字段依然保留着,内容变成了代理服务器的IP。结果就是对方明确知道「这是一条代理请求」。很多网站对这类请求会直接提高验证门槛,比如弹验证码、限制访问频率、只返回部分内容。
高匿代理:两样都不露。它既隐藏真实IP,又把那些会暴露「我是代理」的字段处理干净,让请求在目标网站看来和普通用户直连没有区别。判断一条线路是不是真高匿,唯一靠谱的办法就是实测——看请求头,不看宣传语。
三、自己动手:四步查出匿名度
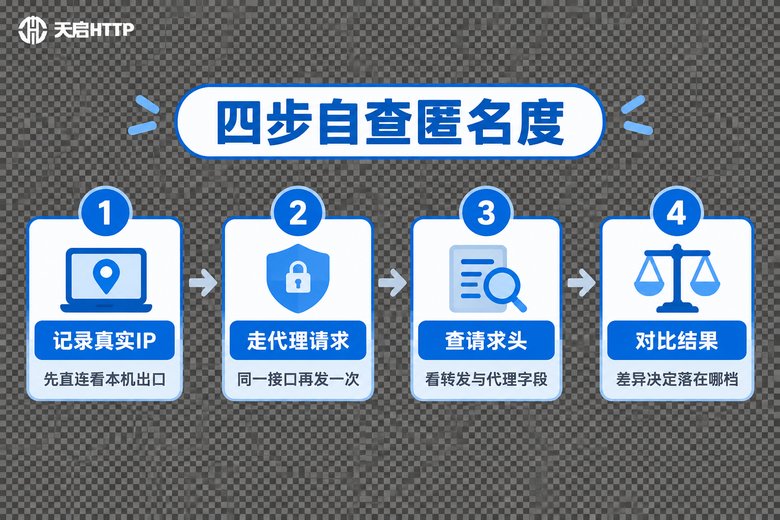
不需要什么专业工具,一个能回显请求信息的接口就够了。思路是:同一件事做两遍,一遍直连、一遍走代理,然后对比两次的结果。
第一步,先直连访问一次你的检测接口,把返回的请求头原样记下来。这是「基线」,后面所有对比都以它为准。
第二步,挂上代理,再访问同一个接口。注意要用同一个接口、同样的路径,否则对比就没意义了。
第三步,逐项看返回的请求头。重点看三样:来源IP是不是变成了代理IP;有没有出现 X-Forwarded-For、Via、Forwarded 这类字段;Proxy-Connection、X-Real-IP 有没有被塞进来。
第四步,按结果对号入座:
来源IP还是你自己的 → 透明代理;来源IP变成代理IP,但转发字段还在 → 普通匿名代理;来源IP变成代理IP,且所有转发痕迹都被清掉或改写 → 高匿代理。
命令行下可以这样快速看一遍返回头:
# 走代理发一次请求,把响应头打印出来
curl -x http://用户名:密码@代理IP:端口 -s -D - -o /dev/null https://你的检测接口地址/echo

# 重点看响应里有没有这几个字段
# X-Forwarded-For / Via / Forwarded / X-Real-IP / Proxy-Connection
如果要批量验证一批线路,用脚本会更省事:
import requests

PROXY = "http://账号:密码@代理IP:端口"

def check(tag, proxies=None):
    r = requests.get("https://你的检测接口地址/echo",
                     proxies=proxies, timeout=10)
    h = r.headers
    print(tag,
          "| 来源IP:", r.json().get("origin"),
          "| XFF:", h.get("X-Forwarded-For"),
          "| Via:", h.get("Via"),
          "| X-Real-IP:", h.get("X-Real-IP"))

check("直连")
check("走代理", {"http": PROXY, "https": PROXY})
把两次输出放在一起对照,三档判定一目了然。建议至少测三到五次,因为有些线路会在不同节点之间轮换,单次结果可能不代表整体水平。
四、检测时最容易踩的几个坑
坑一:只看IP变了就以为高匿。这是最常见的误判。IP变了只能说明代理生效了,不能说明匿名度高。判断高匿的关键在那几个转发字段上,一定要看请求头。
坑二:用的检测接口本身会改写请求头。有些接口在返回时会把部分头过滤掉,你在返回结果里看不到,就误以为代理清理干净了。换一个能完整回显请求头的接口再确认一次。
坑三:只测 HTTP,不测 HTTPS。两种协议的转发行为不完全一样。做业务用什么协议,就测什么协议,别用一个结果套全部场景。
坑四:测一次就下结论。代理池的出口节点是会轮换的,某一次抽到一个干净节点不代表整池都干净。多测几轮、多测几个地区,结果才站得住。
坑五:忽略稳定性和并发。匿名度只是入场券。真正跑业务时,掉线、超时、并发一高就排队,才是更常见的翻车原因。
五、2026 年,为什么匿名度这件事越来越重要
过去几年,网站侧的风控手段升级得很快。以前只看IP频率,现在会综合请求头完整性、指纹一致性、行为节奏一起判断。这意味着:一条普通匿名代理,可能上午还能用,下午就开始频繁弹验证码;而一条真正的高匿线路,能让你稳稳当当把活干完。
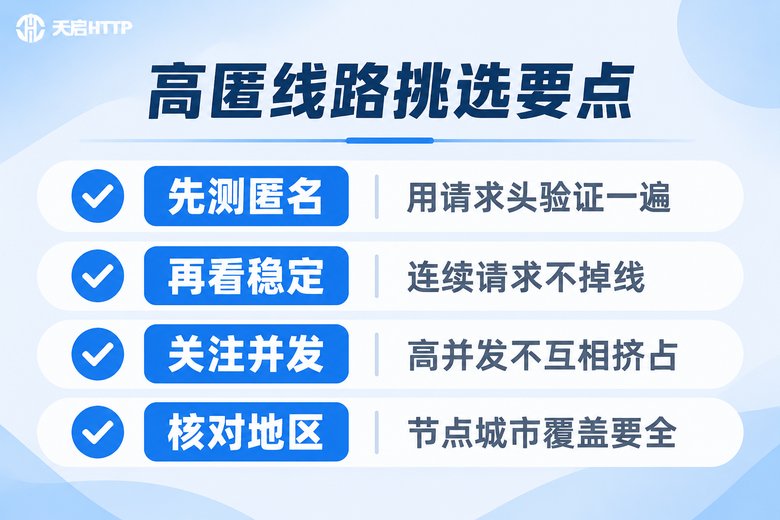
所以选代理服务时,建议把「匿名度可验证」当成硬指标——不是听宣传,而是自己拿请求头去测。同时还要看三件事:线路是否独享(共享IP池里别人的行为会连累你)、提取方式是否灵活(API 提取和终端IP白名单都要支持)、地区覆盖是否够用(做本地化业务时尤其重要)。
国内业务场景下,天启HTTP 提供的是自建机房的国内代理IP服务,支持 HTTP、HTTPS、SOCKS5 协议,有动态短效、长效静态、独享IP和隧道代理等不同类型,认证方式支持终端IP白名单和账密两种。它的线路是高匿线路,实际匿名度同样建议你自己用上面的四步法测一遍——测得出来、经得起测,才是一条值得长期用的线路。
常见问题
Q:透明代理、普通匿名、高匿,怎么一句话记住区别?
记住「谁暴露了什么」就行:透明代理暴露你的真实IP;普通匿名藏住了IP但暴露了「你在用代理」;高匿两样都不暴露。
Q:不测请求头,有没有更简单的判断办法?
没有靠谱的简化办法。IP变了不等于高匿,宣传页写的也不算数。要么看请求头字段,要么用能回显完整请求信息的检测接口,两者本质是一回事。
Q:高匿代理是不是就完全不会被风控拦?
不是。高匿解决的是「身份暴露」问题,风控还会看访问频率、行为节奏、并发数等。高匿是基础,配合合理的请求间隔和独立的IP使用策略才稳。
Q:同一条线路,为什么不同时间测出来的结果不一样?
动态代理的出口节点会轮换,不同节点的配置可能略有差异。建议固定时间段多测几轮,看整体表现,而不是拿单次结果下结论。
Q:做多账号或者数据采集,一定要用高匿吗?
建议用。这类业务对「被识别为代理」非常敏感,普通匿名线路容易在初期就被拦下,反而浪费调试时间。先用四步法验证匿名度,再上量,效率更高。
Q:动态短效和长效静态,选哪种?
看业务节奏。需要频繁更换出口IP的短周期任务适合动态短效;需要长期保持同一出口身份的(比如账号维护类)更适合长效静态或独享IP。两种都建议先小批量测试匿名度和稳定性,再决定规模。