为什么"规则写错"比"压根没配"更麻烦
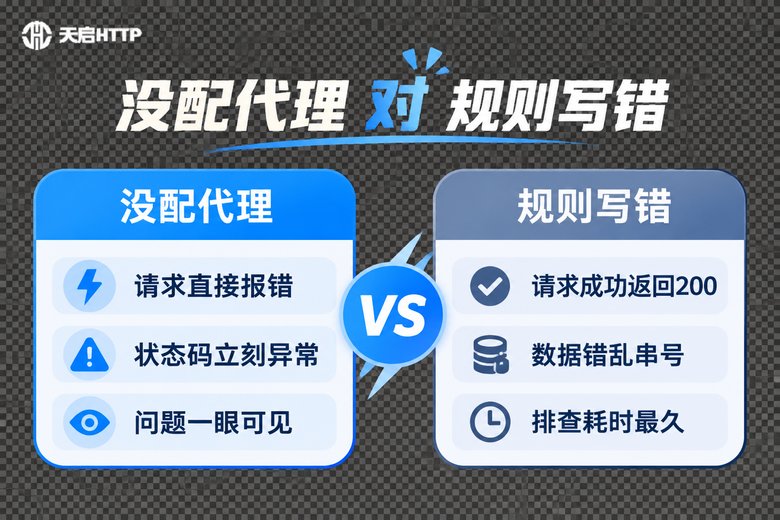
先说一个很多人都踩过的坑:代码里没配代理,程序直接连目标接口,连不上就超时、报错、抛异常,问题第一时间就暴露在你眼前,改起来也简单——补上代理地址就行。
但如果代理配上了、端口通了、认证也过了,只是转发规则写错,情况就完全不一样了。请求会一路畅通地跑到代理网关,返回状态码 200,看起来一切正常,可实际上流量走错了出口、请求打到了不该打的地址、或者响应内容根本不是你要的那份数据。这种静默失败最要命:两端都显示"正常",错在中间那段没人看得见的链路。
常见后果有这么几种:
· 请求成功返回,但拿到的数据是别的账号、别的地区的,测试结论全废;
· 出口 IP 一直变来变去,目标站点判定行为异常,直接把你的请求拦掉;
· 转发规则把测试流量导到了生产接口上,线上数据被写脏;
· 排查的时候以为是代码 bug,改了半天才发现是代理后台的一行规则写错了。
所以动手配置之前,先做一件事:把链路画出来。
先画链路:一个请求到底经过了谁
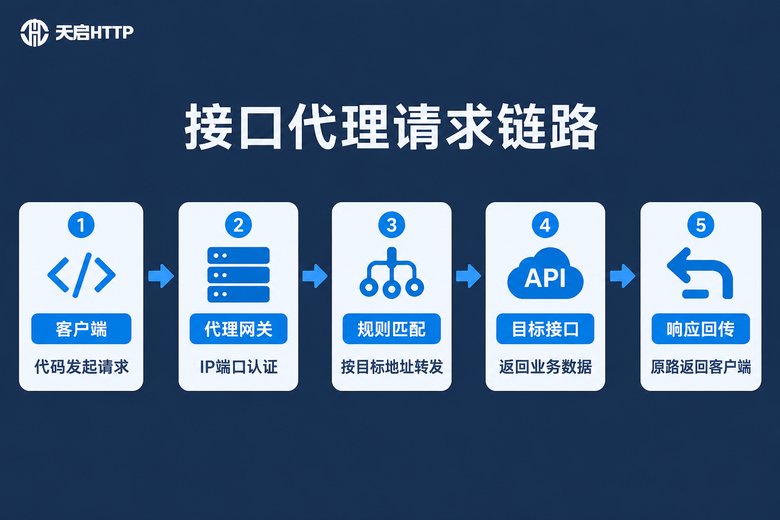
不管是 Python 写爬虫、Java 写定时任务,还是用 Postman 调接口,只要走过代理,链路一定是这五段:
你的代码 → 代理网关(IP:端口)→ 转发规则匹配 → 目标接口 → 响应原路返回
把这条线画在纸上或者文档里,边上标清楚四件事:谁发起请求、走哪个代理地址、目标域名端口是什么、用的是哪种认证方式。这四件事一写清楚,90% 的规则错误当场就能看出来。
特别要留意一个容易被忽略的节点:HTTPS 目标走的是 CONNECT 隧道,不是普通的 GET 转发。很多规则写错,就是把 HTTPS 的请求当成明文 HTTP 去配了。
http接口代理的三种常见配法
第一种:代码里显式指定(最推荐)
参数直接写在请求里,逻辑最清晰,也不会被系统环境影响。以 Python 的 requests 为例:
import requests

# 代理地址、端口、账号密码以服务商后台显示为准
proxy = "http://账号:密码@代理IP:端口"

proxies = {
    "http": proxy,
    "https": proxy,   # HTTPS 目标会自动走 CONNECT 隧道
}

resp = requests.get(
    "https://目标接口地址/api/list",
    proxies=proxies,
    timeout=(5, 15),          # (连接超时, 读取超时),两个要分开设
    headers={"User-Agent": "Mozilla/5.0"}
)

print(resp.status_code, resp.text[:200])
第二种:命令行临时验证
怀疑是代码问题的时候,先用 curl 快速确认链路本身通不通:
curl -v -x http://账号:密码@代理IP:端口 "https://目标接口地址/api/list"
加 -v 是关键。如果日志里能看到类似 CONNECT 目标域名:443 HTTP/1.1 后面跟着 200 Connection established,说明隧道建立成功;如果卡在这一步,问题就在代理网关或转发规则上,跟你的业务代码没关系。
第三种:环境变量方式(要小心)
export HTTP_PROXY="http://账号:密码@代理IP:端口"
export HTTPS_PROXY="http://账号:密码@代理IP:端口"
这种方式全局生效,看着省事,但最容易出问题:系统里配了一份,代码里又写了一份,两个冲突时以代码里的为准。你以为已经改了,其实跑的还是老配置——又是一个"静默失败"。
转发规则最容易写错的六个地方
把下面这张表贴在工位上,比事后排查两天划算得多。
| 写错的地方 | 表面现象 | 正确做法 |
|---|---|---|
| 协议写反 | 目标是 HTTPS,规则按明文 HTTP 配,隧道建不起来 | 确认目标端口是 443 还是 80,HTTPS 走 CONNECT |
| 认证信息错位 | 返回 407,或者一直提示认证失败 | 核对账号密码大小写;用 IP 白名单时确认本机出口 IP 已加入 |
| 目标地址漏写 | 换个接口就报错,主流程却看着正常 | 域名写全(带不带 www 是两回事),有非标准端口要带上 |
| 请求头没透传 | 接口返回空数据或 403,直连却正常 | 确认 User-Agent、Referer、Cookie 是否随转发一起透传 |
| 超时只设一个 | 偶发卡死,报错信息含糊 | 连接超时和读取超时分开设,一般 5 秒 / 15 秒起步 |
| 并发没控住 | 起初正常,跑一会儿开始大面积失败 | 单 IP 的请求频率控制在合理范围,配合重试和退避 |
其中目标地址漏写和请求头没透传这两条最隐蔽,因为它们在主流程测试时往往看不出来,等到接口换了、参数变了才爆。
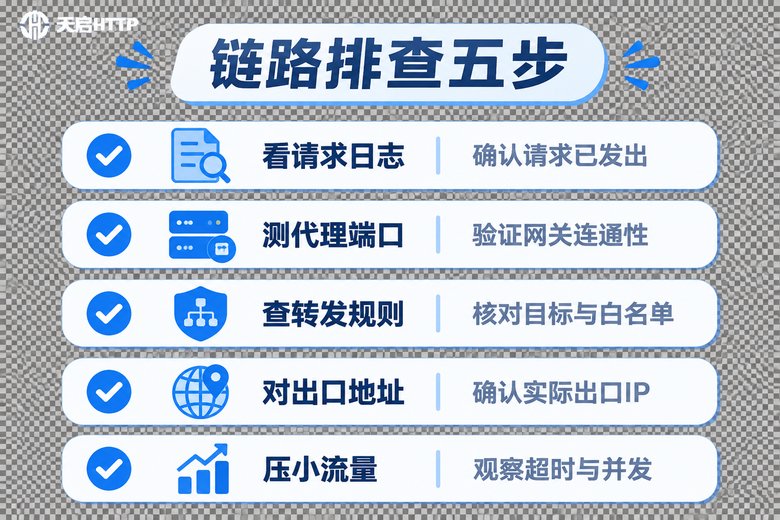
链路出问题,按这五步查
第一步,看请求日志。先在代码里打印出实际发出的代理地址和目标 URL,确认请求真的发出去了,而且走的是你以为的那个代理。
第二步,测代理端口。用 curl 或 telnet 直连代理网关,验证 IP 和端口是通的。这一步不通过,后面所有排查都是白费。
第三步,查转发规则。登录代理后台,逐条核对目标地址、协议类型、认证方式、白名单,尤其是最近有没有人改过。
第四步,对出口地址。找一个能回显访问来源的接口,看看实际出口 IP 是不是你要的那个地区、那个地址。这是验证"链路真正生效"最快的一招。
第五步,压小流量。先用十几二十个请求跑一轮,观察成功率和耗时分布,再逐步加量。很多问题不是配错了,而是并发上来之后才暴露的。
选代理服务,链路可控比参数好看更重要
回到最初那句话:规则写错,比没配更麻烦。而"能不能快速发现写错",取决于你手里的代理服务链路透不透明、日志好不好查、出口稳不稳定。
天启HTTP 是国内 IP 代理服务商,提供 HTTP / HTTPS 协议的代理服务,有独享 IP、隧道代理等产品形态,支持通过 API 提取的方式对接业务系统。对接时账号、端口、认证方式在后台都能直接看到,配置和核对都在一个地方完成,不容易出现"代码里一套、后台里一套"的情况。具体产品形态和接入方式以官网说明为准。
如果你的业务场景只需要国内网络环境下的接口访问、数据采集、多账号管理等,用国内代理服务商配起来链路更短、排查也更快;涉及境外网络的需求则不在适用范围内,建议按实际业务判断。
常见问题
Q:http 代理和 https 代理是两套配置吗?
A:多数客户端里"http"和"https"这两个键分别代表"访问 http 目标时用的代理"和"访问 https 目标时用的代理",填的是同一个代理地址即可。https 目标会通过 CONNECT 建立隧道,这点和你写在哪个键里没有关系。
Q:代理明明配好了,为什么返回的还是我本机的 IP?
A:八成是配置没真正生效。检查三处:代码里 proxies 参数有没有真的传进请求、系统环境变量有没有被优先覆盖、请求是不是被写在了另一段没走代理的代码里。
Q:有的接口直连能通,走代理反而不通,是什么原因?
A:通常是转发规则限定了可访问的目标范围,或者请求头在转发过程中被改写。先确认该目标地址在规则里是允许的,再对比直连和走代理两次请求的 header 差异。
Q:转发规则里的白名单一般填什么?
A:填的是发起请求那一端的公网出口 IP。如果你的程序跑在公司机房、云服务器或本地电脑上,这三者出口不一样,换环境时记得同步更新白名单,否则会莫名认证失败。
Q:接口并发高的时候经常失败,是代理的问题吗?
A:先分清是哪类失败。连接超时多半是链路或网络问题,407 是认证问题,403 或验证码通常是目标站点的访问频率限制。控制单 IP 的请求频率、加合理的重试退避,往往比换服务商更有效。
Q:调试阶段有没有什么省事的办法?
A:把链路图贴在文档里,每一步配一个检查点:代理端口是否通、隧道是否建立、出口 IP 是否正确、响应内容是否符合预期。四步都打勾,链路就基本没问题了。